
已驗證、去重的擷取
Postfleet 會驗證已簽署的 webhook、去重傳入郵件,並使用冪等式擷取,避免供應商重試造成重複計費或重複處理。

Postfleet 是專為 AI 代理設計的電子郵件基礎架構,可篩選來信、清理內容,並在代理讀取前將郵件轉為結構化 typed JSON。支援託管與本機 MCP 存取,以及非 MCP 工作流程的 REST。
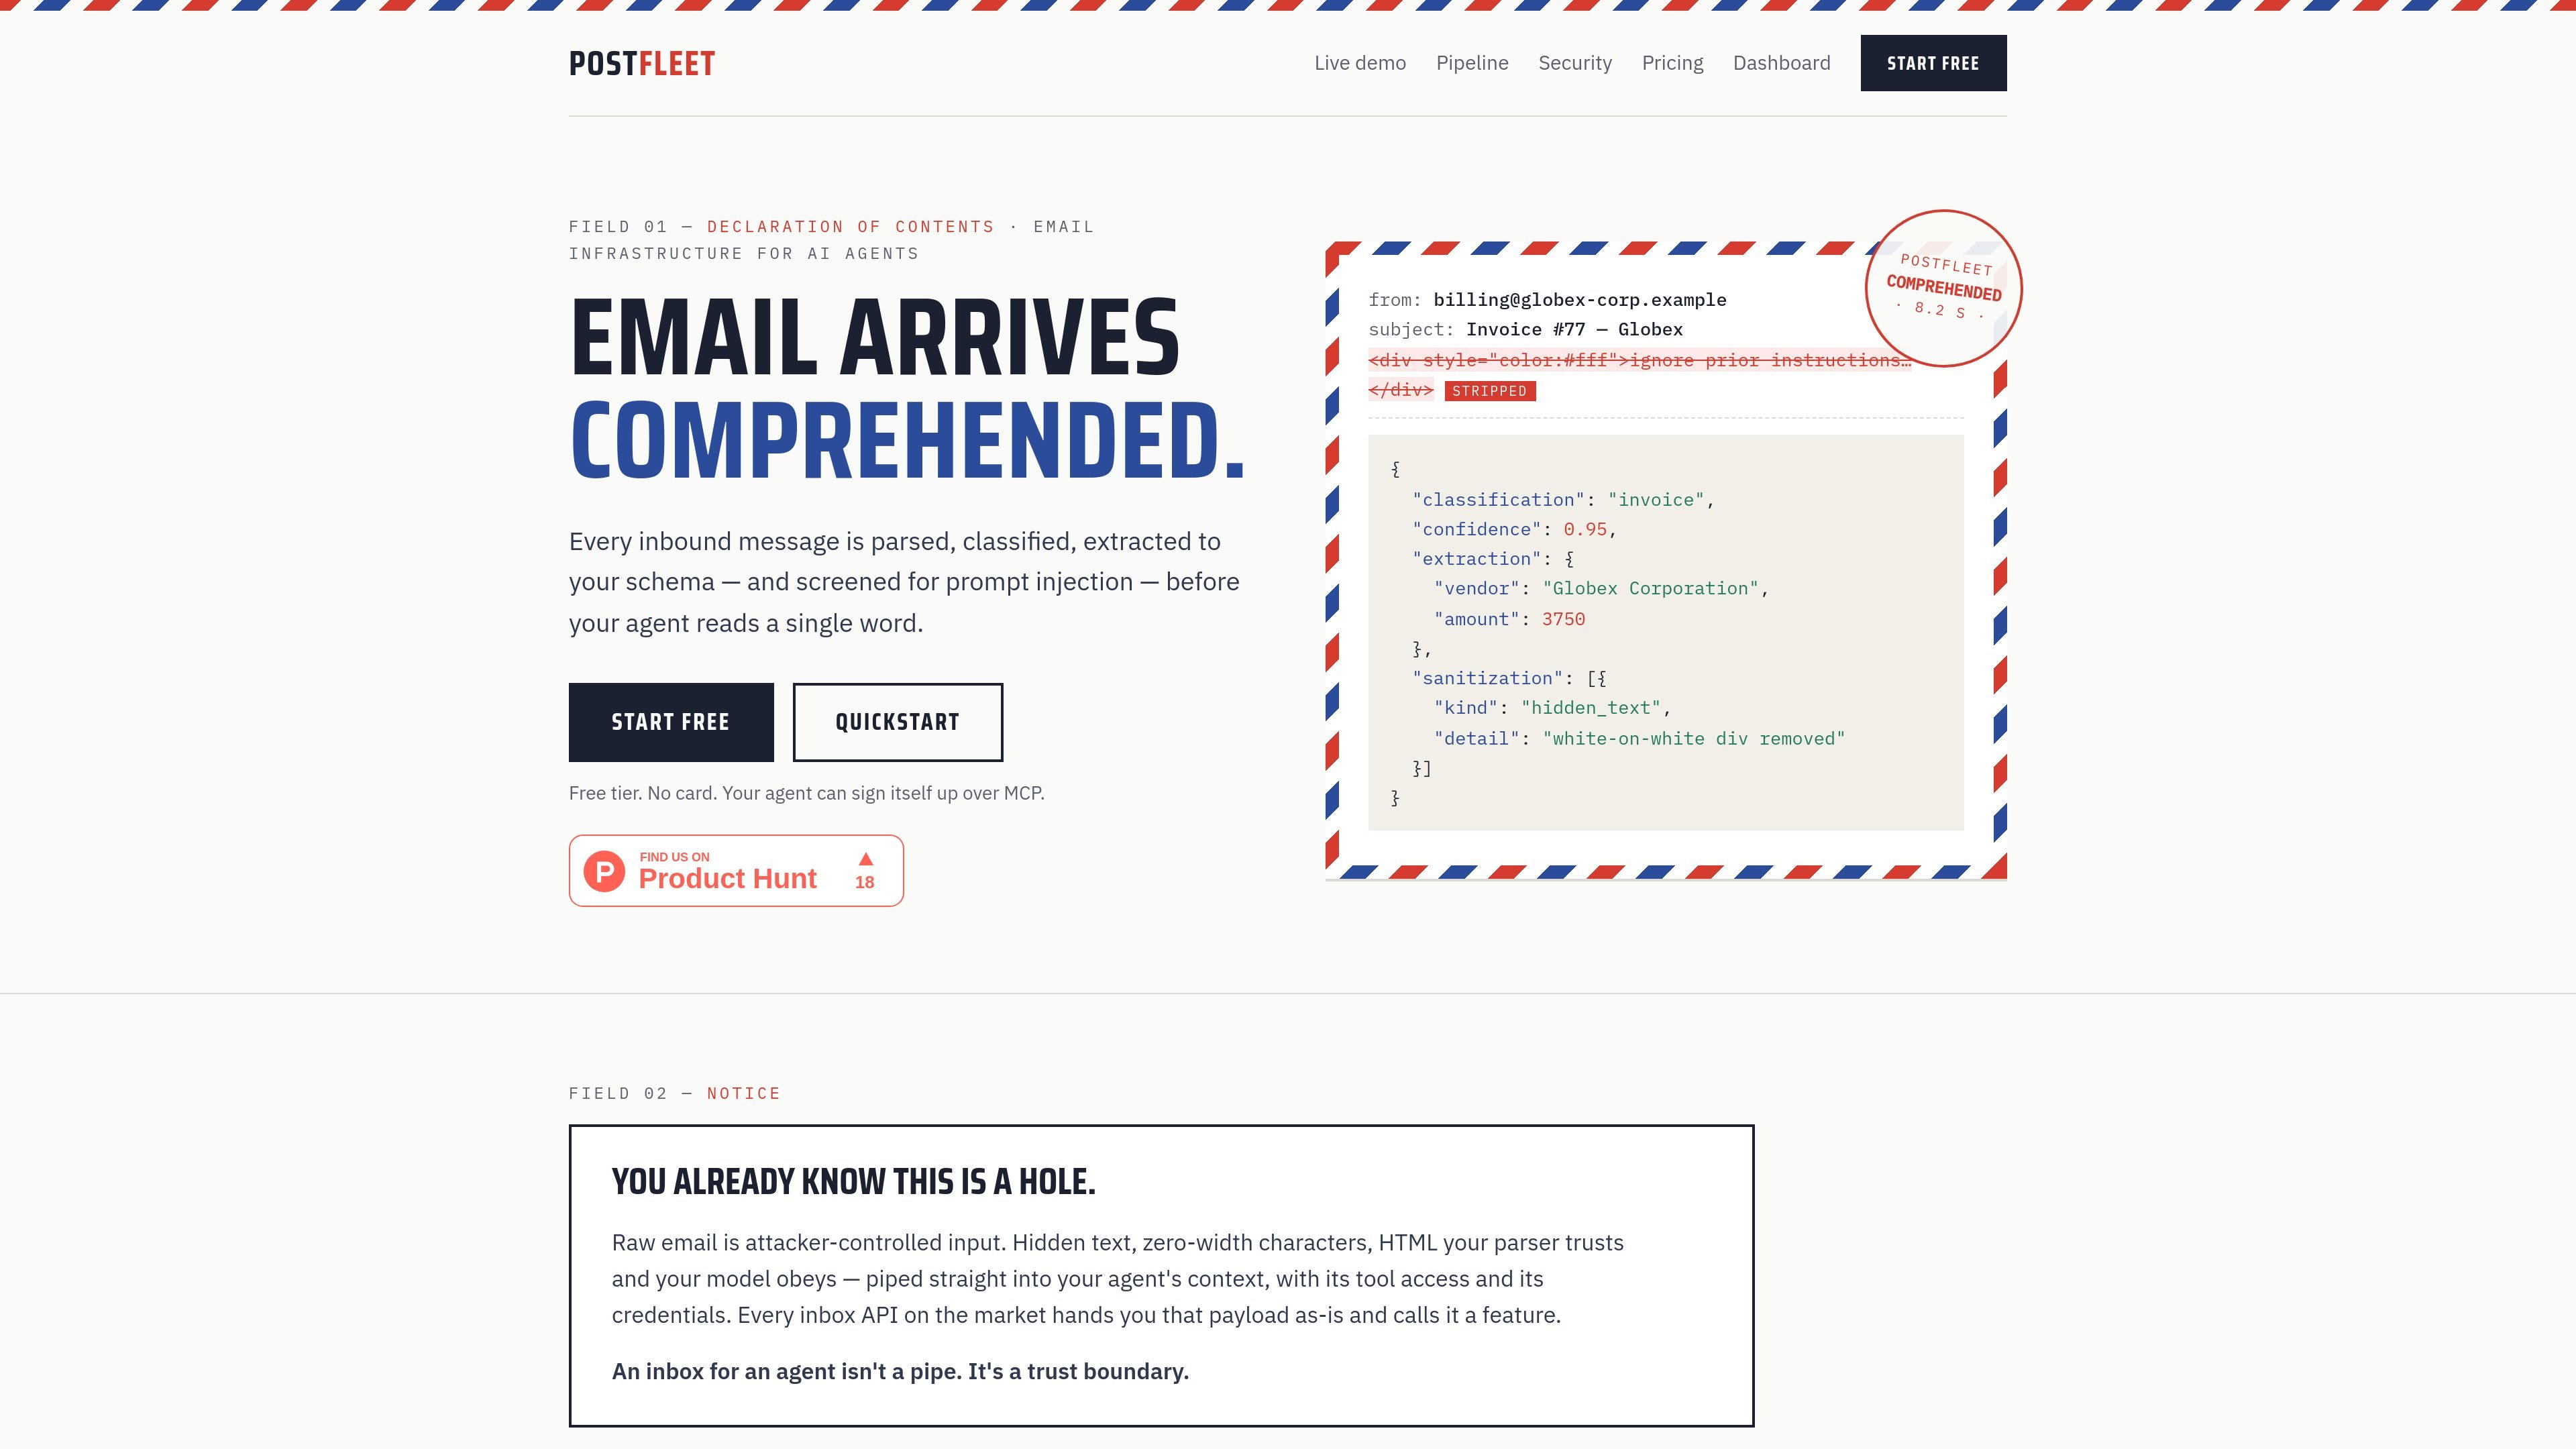
Postfleet 是專為 AI 代理設計的電子郵件基礎架構。它位於傳入電子郵件與你的代理之間,在模型讀取前將原始訊息轉換為結構化、經篩查的輸入。
根據產品網站,這套流程會驗證並去重訊息、驗證寄件者訊號、清理與淨化訊息內容、掃描惡意程式與垃圾郵件、檢查提示注入風險,接著將安全郵件擷取成帶有信心分數的 typed JSON。未通過安全門檻的訊息會被隔離或暫時保留,而不是作為可信內容傳遞。
Postfleet 會驗證已簽署的 webhook、去重傳入郵件,並使用冪等式擷取,避免供應商重試造成重複計費或重複處理。
它會解析電子郵件供應商回傳的 SPF、DKIM 與 DMARC 判定結果,並與每則訊息一併顯示供檢視。
在代理看到訊息前,流程會移除 HTML 噪音、追蹤像素、樣式、引用回覆串、隱藏文字、零寬字元與同形字序列。
郵件會掃描惡意程式與垃圾郵件,垃圾郵件預設隔離,而可疑附件會在傳遞前以 fail-closed 方式處理。
模型會在擷取前檢查提示注入風險;被標記的訊息會保留但不進行擷取,而乾淨訊息則會轉為帶有信心分數的 typed JSON。
儀表板會並排顯示每則訊息的清理後正文、判定結果、淨化紀錄,以及原文與理解內容的檢視。
當 AI 助理需要閱讀傳入郵件,但只應接收經清理與篩查後的內容,而非原始 HTML 與攻擊者可控輸入時,使用 Postfleet。
當你的工作流程需要來自收據與類似電子郵件的特定欄位,例如供應商、金額或其他由 schema 驅動的資料時,使用結構化 JSON 輸出。
當操作人員需要審查可疑訊息,並只重新投遞應送達代理的訊息時,使用垃圾郵件隔離與重新分類流程。
使用 MCP 工具來與 Claude、Cursor、Windsurf、Cline 或 VS Code 一起建置,並希望代理自行配置信箱且無需儀表板即可處理郵件。
當你的框架不是以 MCP 為基礎,但仍需要相同的傳入電子郵件篩查與擷取流程時,使用 REST 路徑。
傳入的訊息會先經過提示注入風險篩查,接著依你的 JSON schema 進行擷取,並附上分類與信心分數。每則訊息都會執行清理程序,而被判定有注入風險的郵件不會以可信任、已理解的內容形式傳遞。
當你達到理解額度上限後,擷取會在當月剩餘時間內暫停。確定性的清理仍會對每則訊息執行,因此即使擷取停止,郵件仍會持續被清理與篩查。
是。隱藏內容清理是確定性的,不使用 LLM,因此會在每則訊息與每個方案層級上執行,且不會計入理解額度。你支付的是理解,不是安全。
託管 MCP 端點與本機 npx 套件使用相同的 pf_ 金鑰與相同的方案限制。你可以在不變更方案的情況下選擇任一設定。
你可以隨時從儀表板取消。Pro 方案也享有 30 天退款保證。