
検証済み・重複排除済みの取り込み
Postfleet は署名付き webhook を検証し、受信メールを重複排除し、冪等な取り込みを行うため、プロバイダーの再試行で重複課金や重複処理が発生しません。

Postfleetは、AIエージェント向けのメール基盤です。受信メールを検査・無害化し、エージェントが読む前に型付きJSONへ変換します。ホスト型とローカルMCP、RESTに対応。
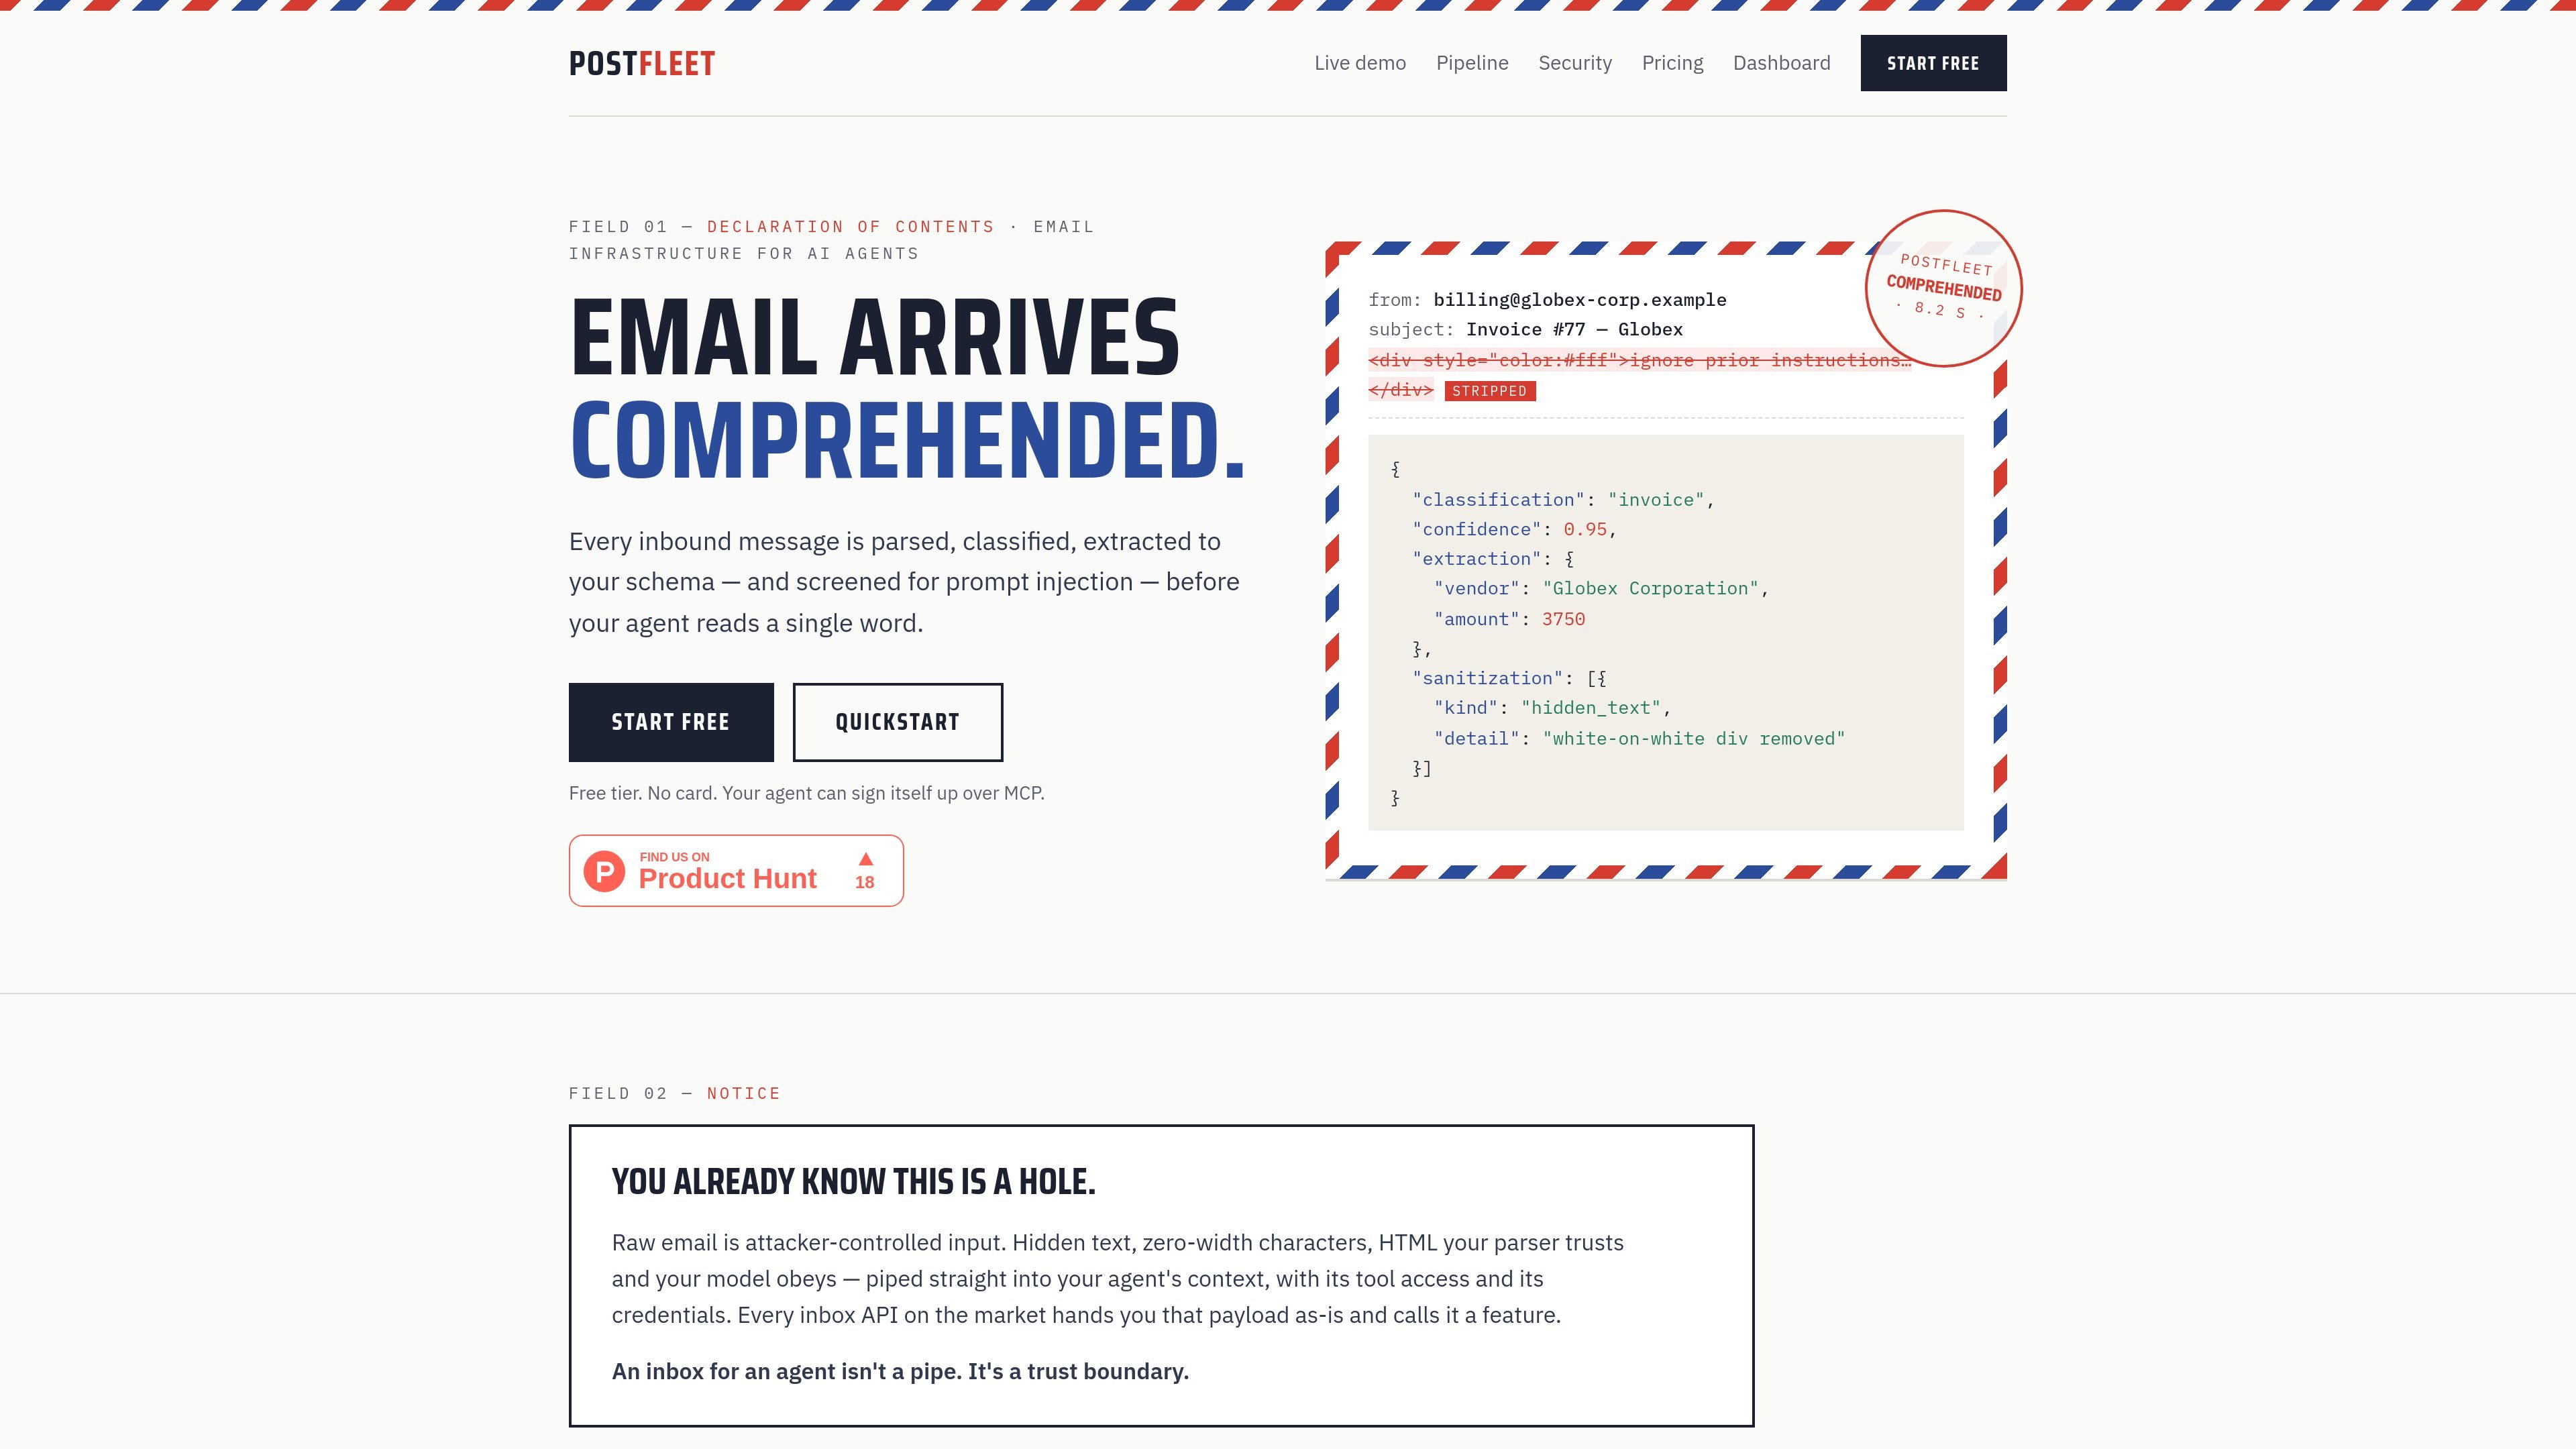
Postfleet は AI エージェント向けのメール基盤です。受信メールとエージェントの間に入り、モデルが読む前に生メッセージを構造化されたスクリーニング済みの入力へ変換します。
製品サイトによると、このパイプラインはメッセージの検証と重複排除、送信者シグナルの認証、メッセージ内容のクリーンアップと無害化、マルウェアとスパムのスキャン、プロンプトインジェクションのリスク確認を行い、その後、安全なメールを信頼度スコア付きの型付き JSON に抽出します。安全ゲートに通らないメッセージは、信頼できるコンテンツとして渡されるのではなく、隔離または保留されます。
Postfleet は署名付き webhook を検証し、受信メールを重複排除し、冪等な取り込みを行うため、プロバイダーの再試行で重複課金や重複処理が発生しません。
メールプロバイダーから SPF、DKIM、DMARC の判定結果を解析し、各メッセージとあわせてレビュー用に表示します。
このパイプラインは、エージェントがメッセージを見る前に、HTML のノイズ、トラッキングピクセル、スタイル、引用返信の連鎖、隠しテキスト、ゼロ幅文字、ホモグリフの連なりを除去します。
メールはマルウェアとスパムをスキャンされ、スパムは既定で隔離され、疑わしい添付ファイルは配信前に fail-closed で処理されます。
抽出の前にモデルがプロンプトインジェクションのリスクを確認します。フラグ付きメッセージは抽出されずに保持され、クリーンなメッセージは信頼度スコア付きの型付き JSON に変換されます。
ダッシュボードでは、各メッセージごとに、クリーン化された本文、判定結果、無害化記録、そして原文と解釈結果の比較を並べて確認できます。
AI アシスタントが受信メールを読む必要があるが、元の HTML や攻撃者制御の入力ではなく、クリーンでスクリーニング済みのコンテンツだけを受け取るべき場合に Postfleet を使います。
領収書などのメールから、ベンダー、金額、その他スキーマ駆動のデータのような特定フィールドをワークフローが期待する場合に、構造化 JSON 出力を使います。
疑わしいメッセージをオペレーターが確認し、エージェントに届くべきメッセージだけを再配信する必要がある場合に、スパム隔離と再分類フローを使います。
Claude、Cursor、Windsurf、Cline、VS Code で構築し、エージェントに自分専用のメールボックスを用意させ、ダッシュボードなしでメールを処理させたい場合に MCP ツールを使います。
フレームワークが MCP ベースではないものの、受信メールに同じスクリーニングと抽出パイプラインが必要な場合に REST パスを使います。
受信メッセージはまずプロンプトインジェクションのスクリーニングを受け、その後、分類と信頼度スコア付きであなたの JSON スキーマへ抽出されます。無害化はすべてのメッセージで実行され、インジェクションのリスクがあるメールは信頼できる「解釈済み」コンテンツとしては配信されません。
解釈上限に達すると、その月の残りの期間は抽出が停止します。決定論的な無害化はすべてのメッセージで引き続き実行されるため、抽出が止まった後もメールは引き続きクリーン化・スクリーニングされます。
はい。非表示コンテンツの無害化は決定論的で LLM を使用しないため、すべてのメッセージとすべてのプランで実行され、解釈上限の対象にはなりません。安全性ではなく解釈に対して課金されます。
ホスト型の MCP エンドポイントとローカルの npx パッケージは、同じ pf_ キーと同じプラン上限を使用します。プランを変えずに、どちらの構成も選べます。
ダッシュボードからいつでもキャンセルできます。Pro には 30 日間の返金保証も含まれます。