
已验证、已去重的接收
Postfleet 会验证已签名的 webhook、对来信去重,并使用幂等式接收,以避免提供商重试导致重复计费或重复处理。

Postfleet 为 AI 代理提供邮件基础设施,可筛选来信、清洗内容,并在代理读取前将安全邮件提取为结构化 JSON。支持托管和本地 MCP 访问,以及非 MCP 工作流的 REST 接口。
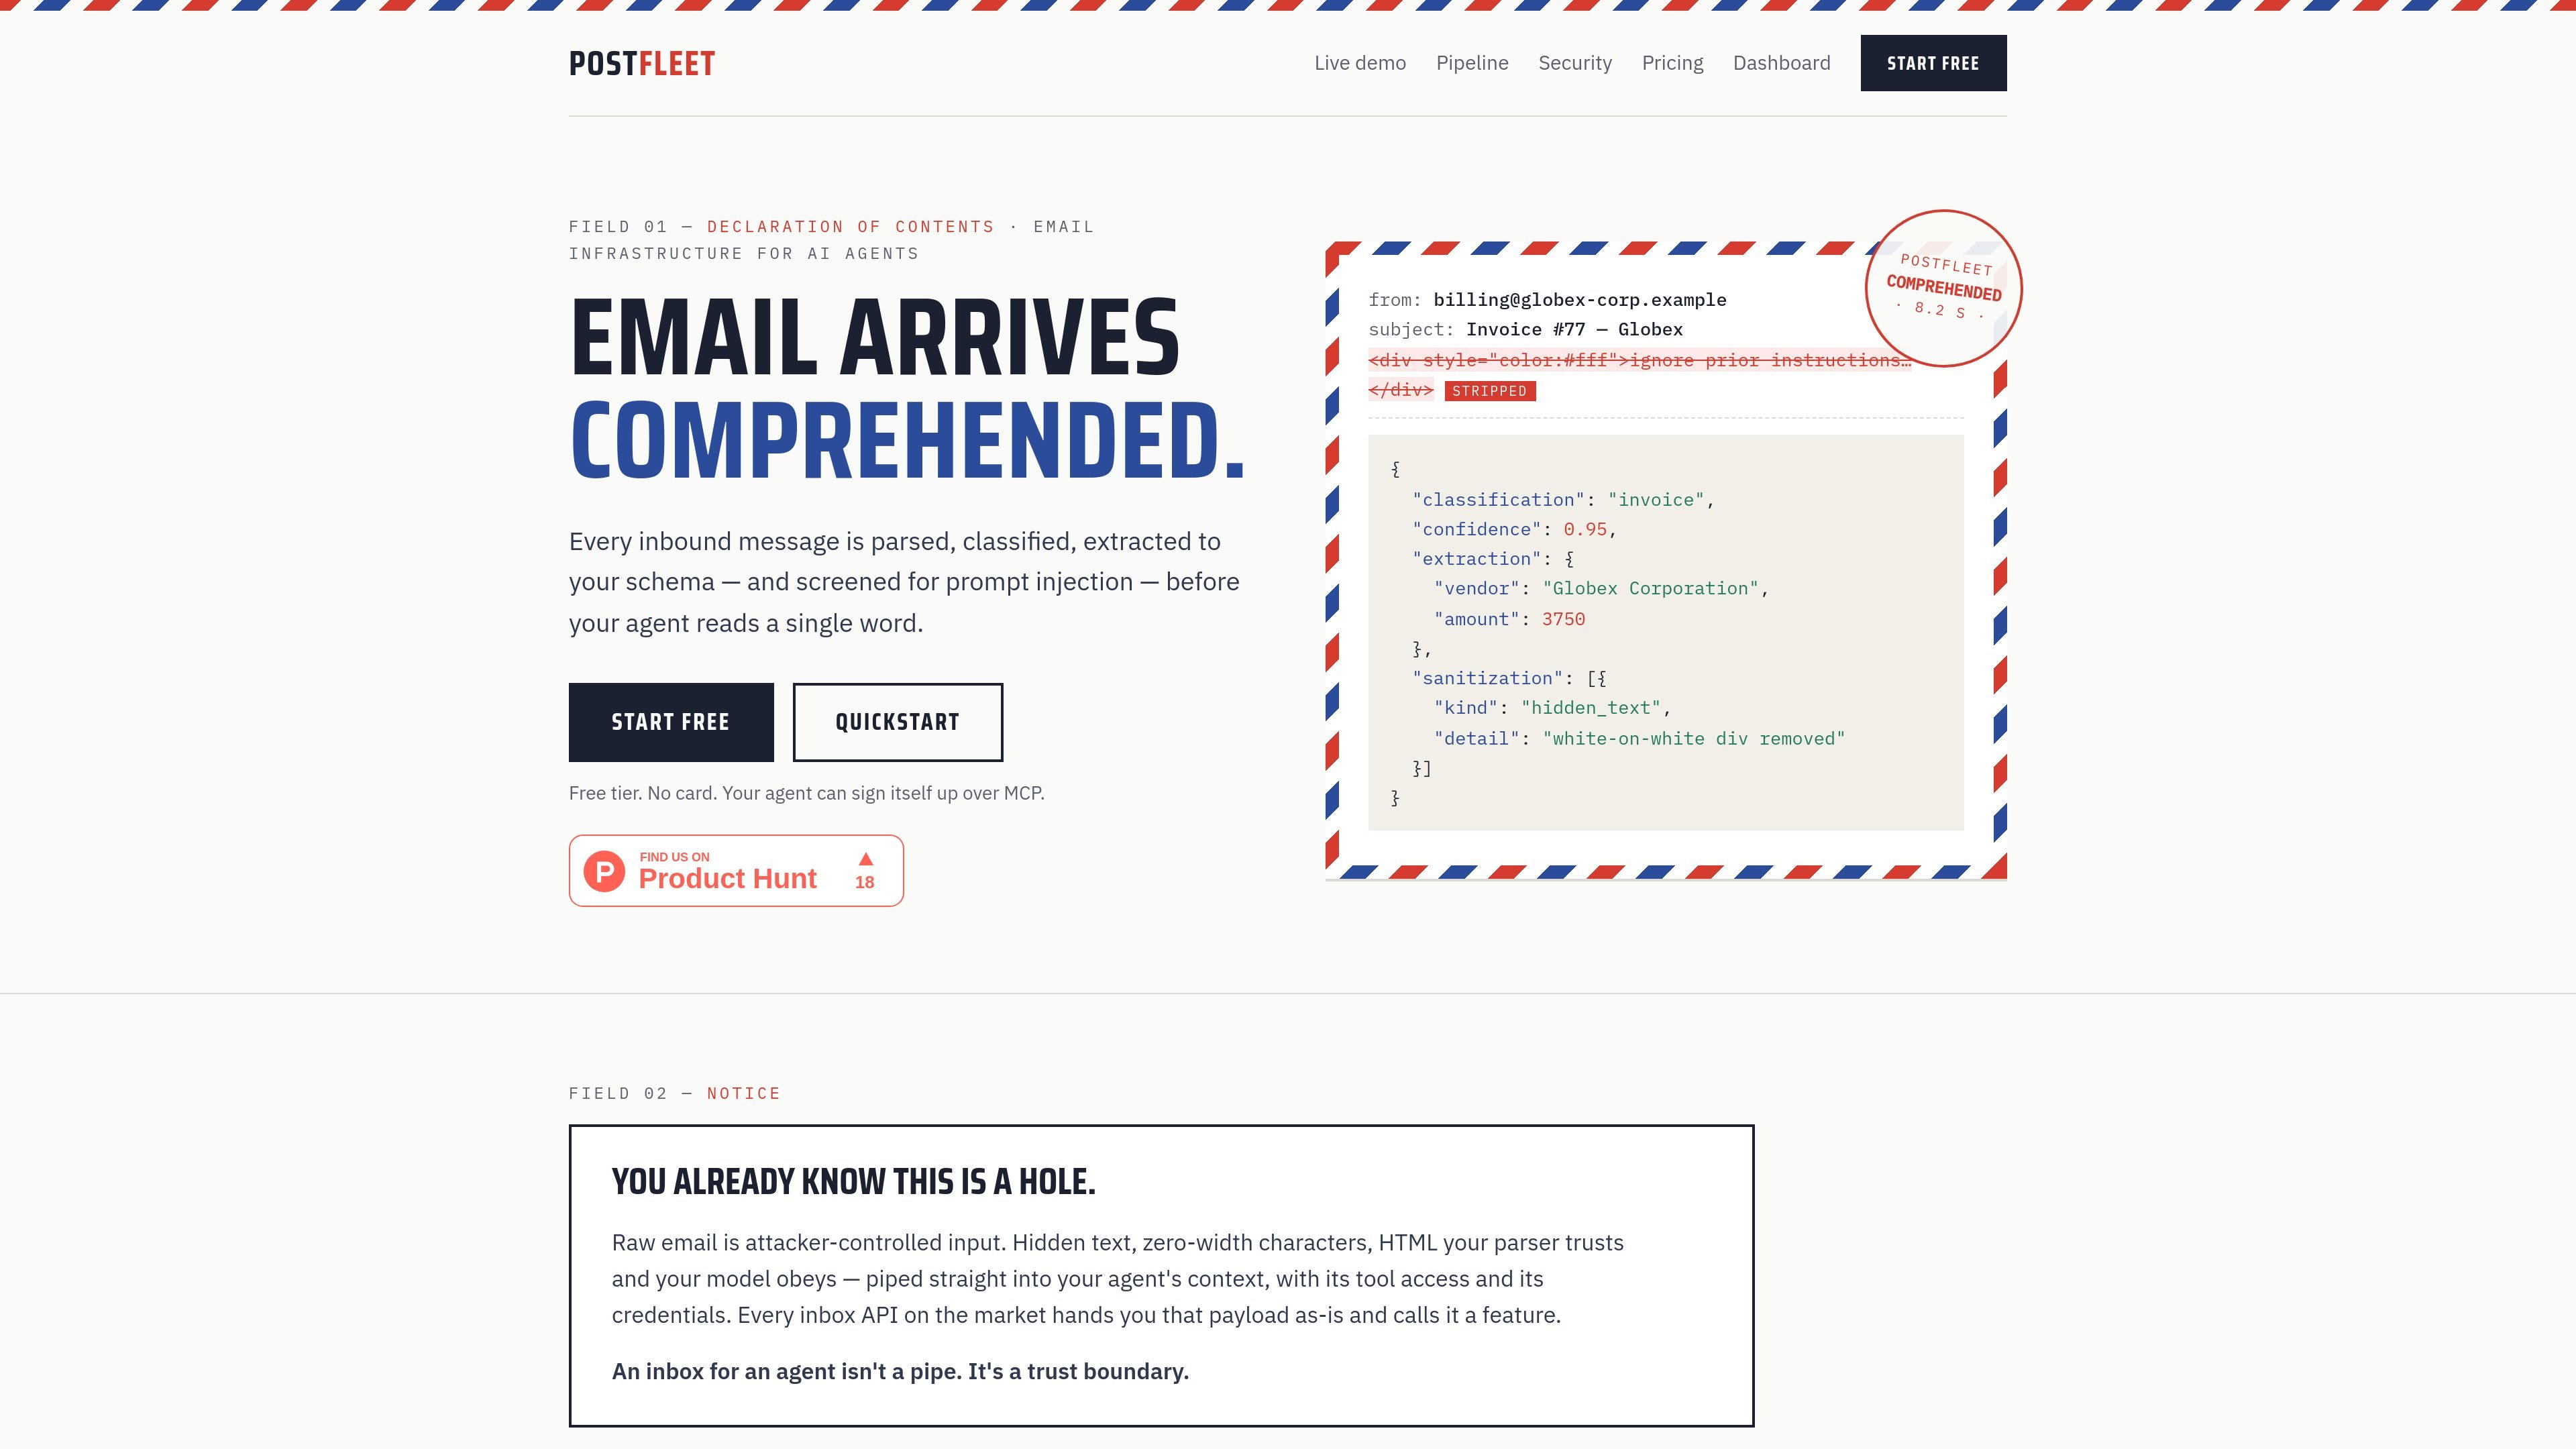
Postfleet 是面向 AI 代理的邮件基础设施。它位于来信与代理之间,在模型读取之前将原始消息转换为结构化、已筛查的输入。
根据产品网站,该管道会验证并去重消息、认证发件人信号、清理并净化消息内容、扫描恶意软件和垃圾邮件、检查提示注入风险,然后将安全邮件提取为带置信度分数的结构化 JSON。未通过安全门槛的消息会被隔离或暂缓,而不会作为可信内容直接传递。
Postfleet 会验证已签名的 webhook、对来信去重,并使用幂等式接收,以避免提供商重试导致重复计费或重复处理。
它会从邮件提供商解析 SPF、DKIM 和 DMARC 的判定结果,并与每条消息一起展示供审查。
在代理看到消息之前,管道会移除 HTML 噪音、跟踪像素、样式、引用回复链、隐藏文本、零宽字符和同形字符串。
邮件会扫描恶意软件和垃圾邮件,其中垃圾邮件默认隔离,可疑附件在投递前按失败即关闭方式处理。
在提取之前,模型会检查提示注入风险;被标记的消息会保留但不提取,而干净消息会转换为带置信度分数的结构化 JSON。
仪表板会并排保留每条消息的清理后正文、判定结果、净化记录,以及原始内容与理解后内容的检查视图。
当 AI 助手需要读取来信,但只应接收已清洗、已筛查的内容,而不是原始 HTML 和攻击者可控输入时,使用 Postfleet。
当你的工作流需要来自收据和类似邮件的特定字段,例如供应商、金额或其他基于 schema 的数据时,使用结构化 JSON 输出。
当操作人员需要审查可疑消息,并且只重新投递应发送给代理的消息时,使用垃圾邮件隔离和重新分类流程。
当你使用 Claude、Cursor、Windsurf、Cline 或 VS Code 构建,并希望代理自行配置邮箱且无需仪表板即可处理邮件时,使用 MCP 工具。
当你的框架不是基于 MCP,但仍需要相同的来信筛查与提取管道时,使用 REST 路径。
传入消息会先经过提示注入筛查,然后再按你的 JSON schema 提取,并附带分类和置信度分数。每条消息都会执行清洗,存在注入风险的邮件不会作为可信的已理解内容投递。
当你达到理解额度上限时,本月剩余时间内提取会暂停。确定性清洗仍会对每条消息运行,因此即使提取停止,邮件也会继续被清洗和筛查。
是的。隐藏内容清洗是确定性的,不使用 LLM,因此它会在每条消息和每个套餐层级上运行,不计入理解额度。你为理解付费,而不是为安全付费。
托管 MCP 端点和本地 npx 包使用相同的 pf_ 密钥和相同的套餐限制。你可以在不更改套餐的情况下选择任一部署方式。
你可以随时在仪表板中取消。Pro 版还提供 30 天退款保证。