
AI 代理命令攔截
以 PreToolUse hook 註冊,因此 AI 代理提出的命令會在執行前先被檢查,而不是等到某些內容已經安裝之後才處理。

Agentinel 是一層適用於自主編碼的本機安全防護,會攔截 AI 驅動的套件安裝請求,結合內建 OSV 資料庫與啟發式規則掃描,並在執行前封鎖或警示可疑相依套件。
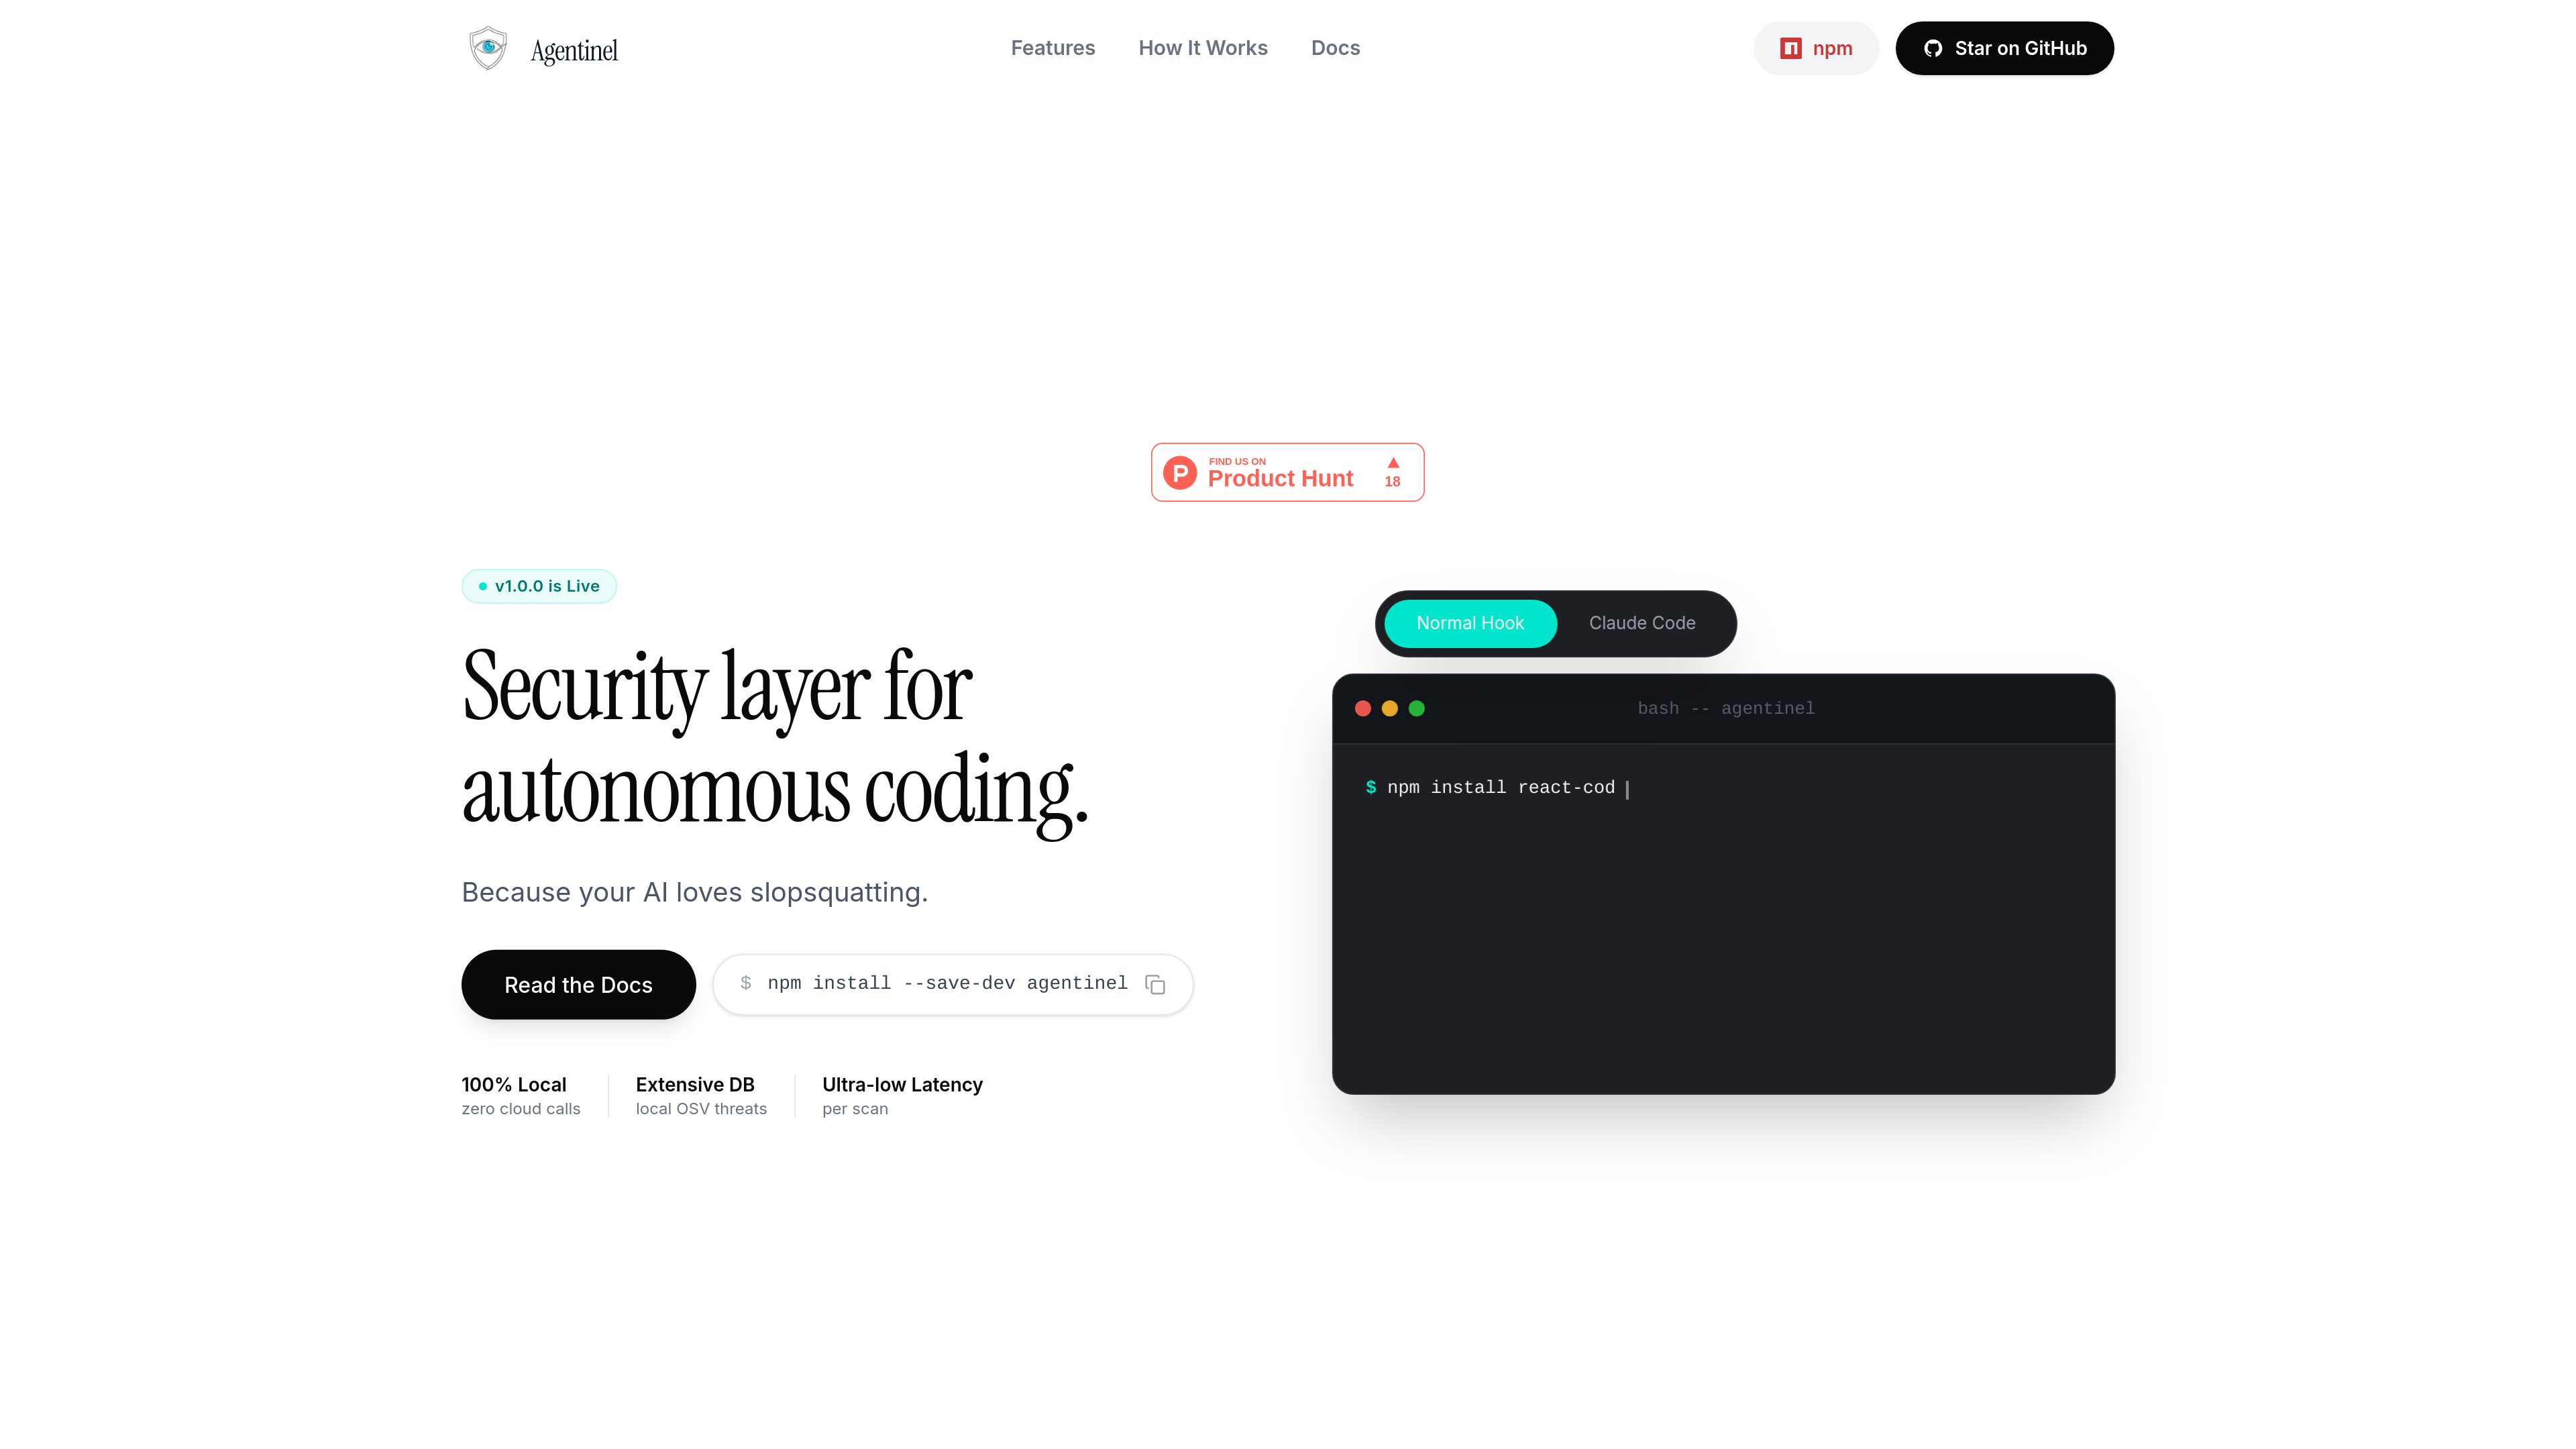
Agentinel 是一層適用於自主編碼的本機安全防護,會在套件安裝請求送達終端機之前先行檢查。它結合內建的 OSV 資料庫與啟發式訊號,例如套件年齡、下載次數、維護者漂移,以及不存在的套件名稱,以辨識可疑相依套件。
此產品為 npm 工作流程與 AI 代理執行環境而設計。它可透過 PreToolUse hook 攔截命令,封鎖或警示高風險安裝,並將結構化回饋回傳給代理,使其能在無需人工介入的情況下自行修正。
以 PreToolUse hook 註冊,因此 AI 代理提出的命令會在執行前先被檢查,而不是等到某些內容已經安裝之後才處理。
使用隨套件附帶並儲存在本機的 OSV npm 子集快照,避免雲端查詢,並讓掃描可在不依賴網路的情況下執行。
套用套件年齡、下載次數、發布者漂移與幽靈套件偵測等訊號,以找出可能尚未出現在漏洞資料庫中的可疑名稱。
支援會停止被標記安裝的嚴格模式,以及改為發出警示而非封鎖的警示模式,讓團隊能對執行方式保有一定控制。
將封鎖決策序列化為 JSON,並回饋到代理上下文中,使代理能理解命令為何被停止,並以修正後的動作重新嘗試。
加入 Git pre-commit 掃描,並可檢查已暫存的 lockfile 或完整相依性樹,使其既可用於本機開發,也可用於 CI/CD 管線。
當 AI 代理建議的套件名稱看似合理,但實際上是錯誤或惡意時特別有用,因為 Agentinel 會在 shell 命令執行前先檢查該請求。
有助於開發者評估非常新的套件、下載次數很低的套件,或顯示維護者漂移的套件,這些正是啟發式層所尋找的訊號。
可在管線中使用,以在合併或部署前檢查已暫存或完整的 lockfile 相依套件,為可疑套件提供執行前關卡。
支援將內部套件加入附帶必要理由的允許清單,讓版本控制中的核准例外更容易被記錄。
單一套件檢查指令適合開發者在手動安裝前先檢查某個套件名稱,或在腳本中圍繞它建立驗證流程。
不需要。產品資料說明它在本機執行,使用內建的 OSV 資料庫,並且在掃描期間不會發出任何雲端呼叫。
它會根據本機 OSV 快照與啟發式訊號掃描套件名稱和版本,也可以檢查已暫存或完整的 lockfile 相依套件。
可以。Agentinel 設計為註冊成 PreToolUse hook,因此能在執行前攔截代理的命令。
在嚴格模式下會停止安裝,而在警示模式下則只會發出警告。封鎖內容也會以結構化 JSON 回傳給代理,讓代理能自行修正。
來源資料將 npm 描述為目前版本支援的生態系統,且所展示的安裝與指令也都是以 npm 為基礎。