
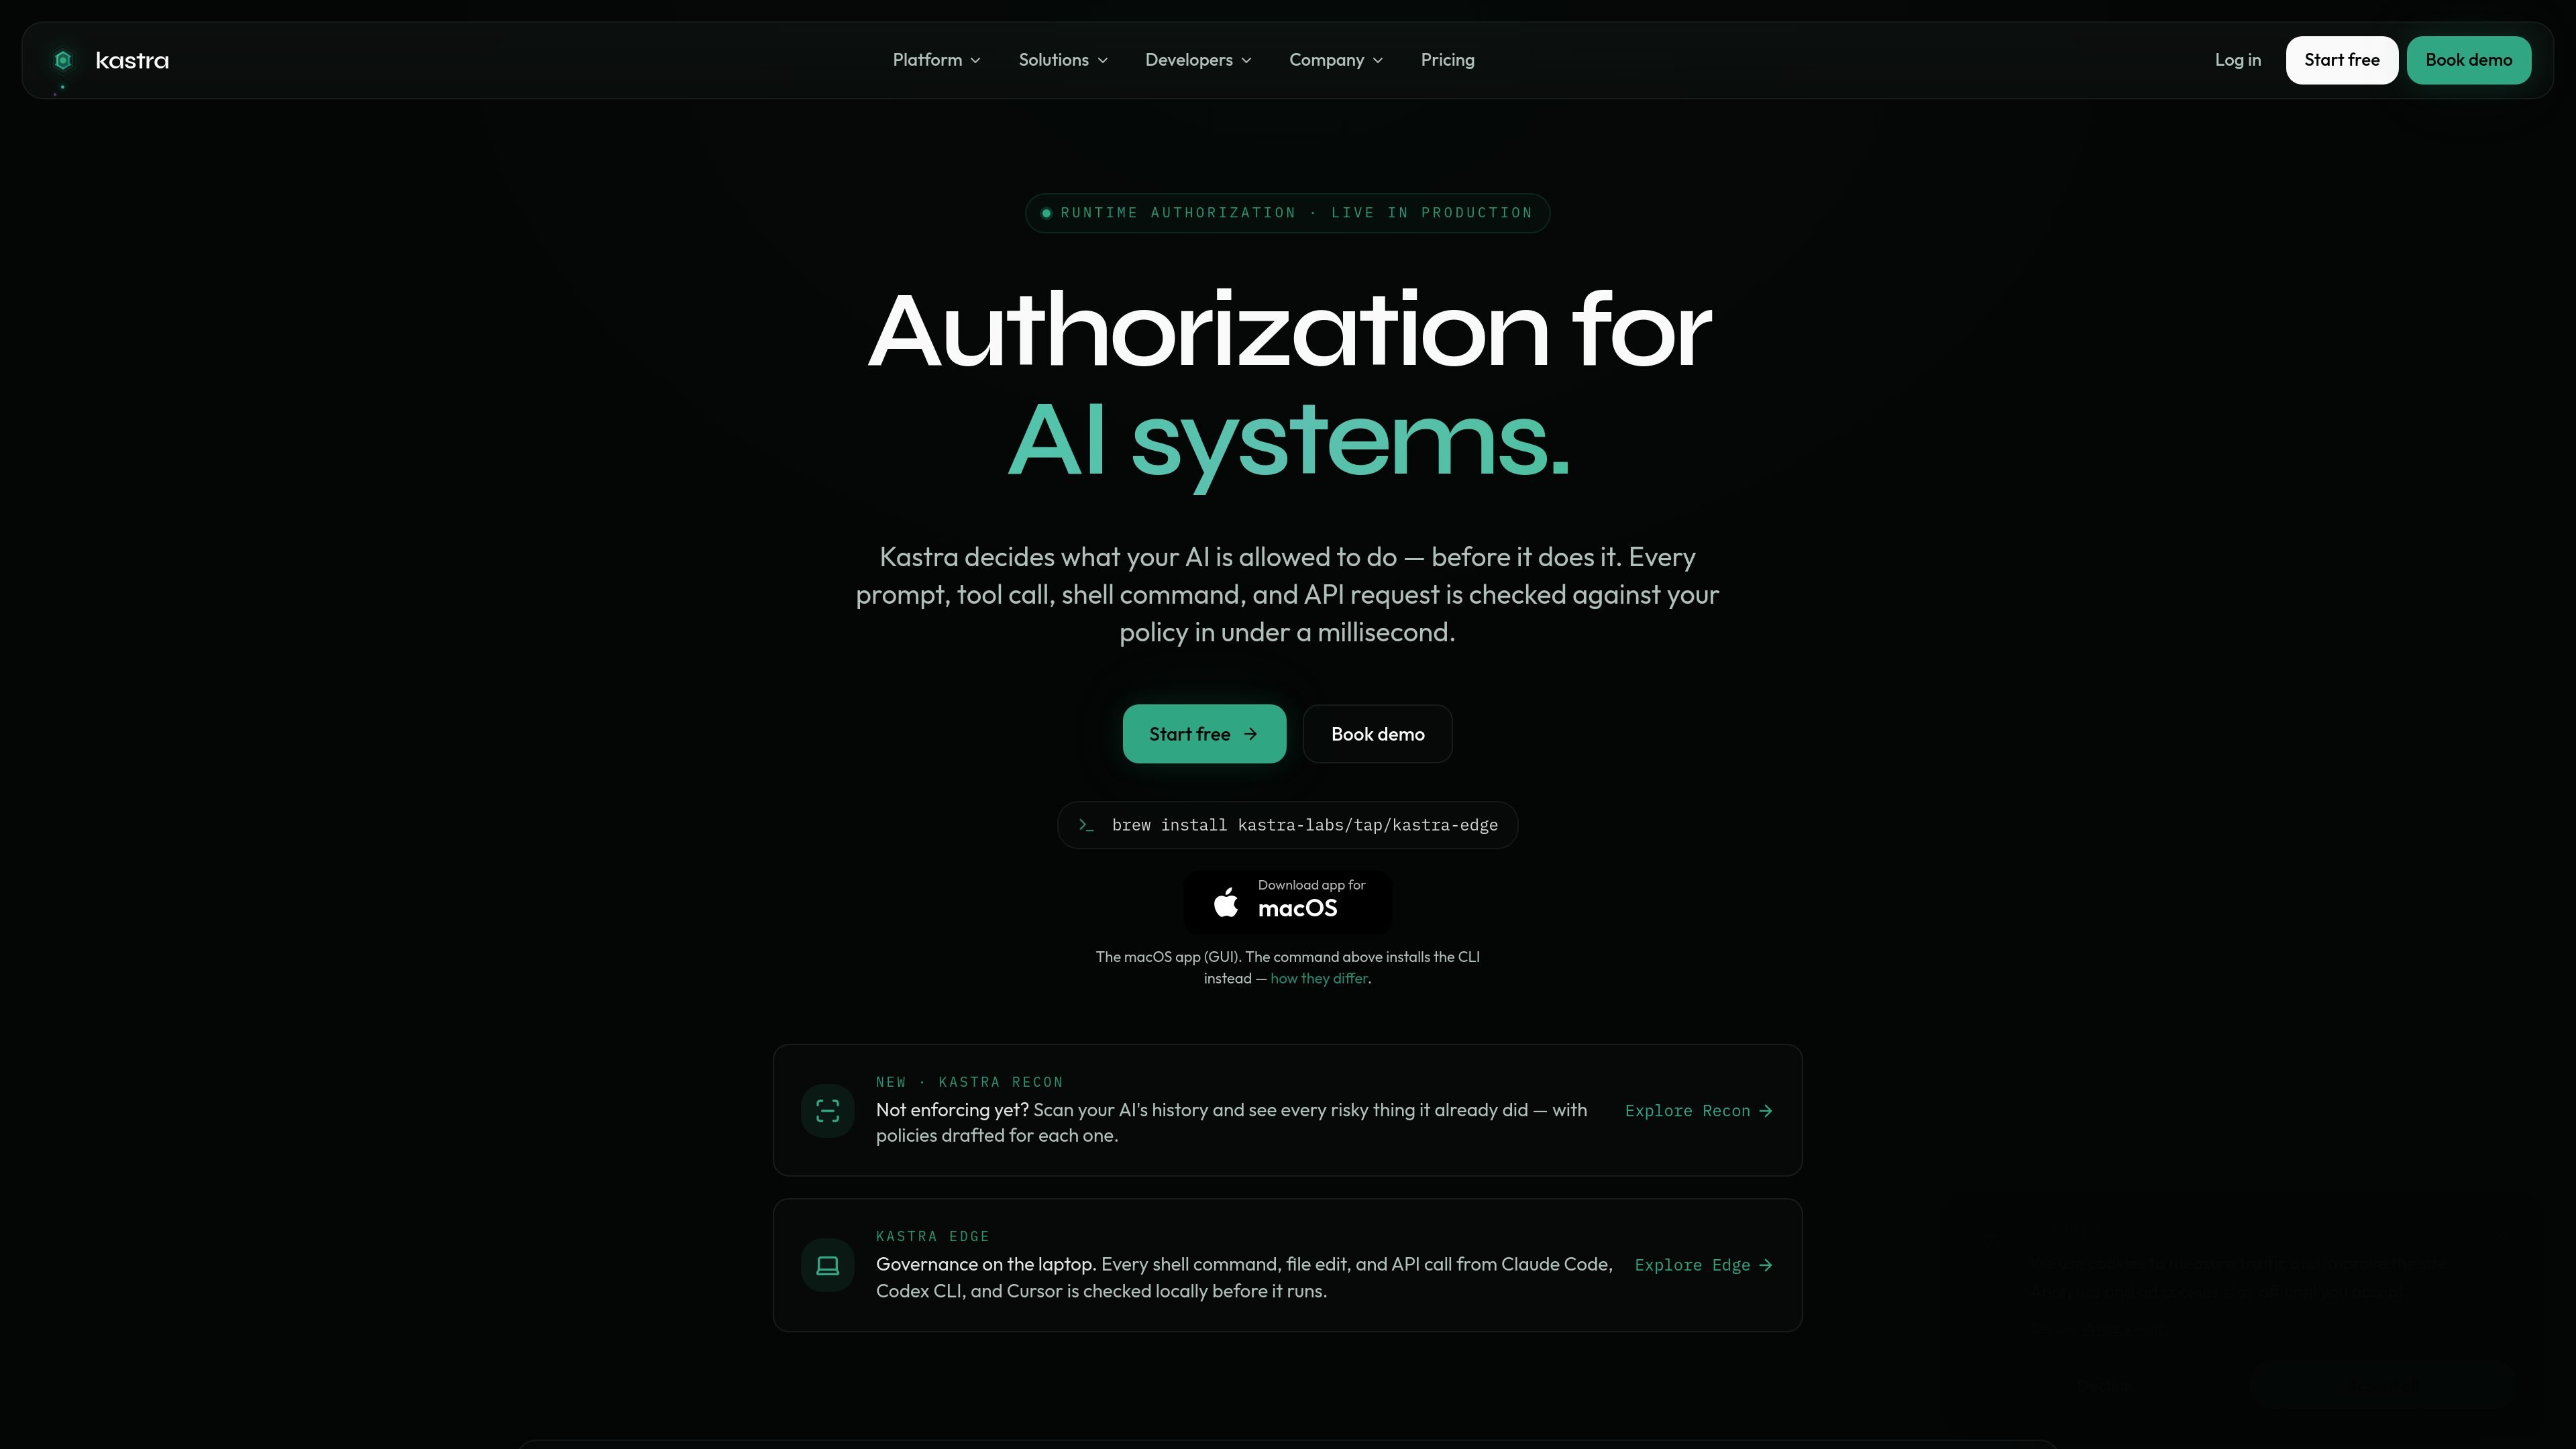
运行时授权,作用于动作边界
在执行前检查提示词、工具调用、Shell 命令和 API 请求,网站描述其决策延迟低于毫秒级。

Kastra 是面向 AI 系统的授权基础设施,可在提示词、工具调用、Shell 命令、API 请求和浏览器操作执行前进行检查,帮助团队执行策略、保留签名审计记录,并治理本地及企业级 AI 工作流。
Kastra 是面向 AI 系统的授权基础设施。它的主要职责是在动作运行前决定 AI 被允许做什么,而不是在事后记录或分析行为。
该产品会在不到一毫秒的时间内,根据策略检查提示词、工具调用、Shell 命令、API 请求和浏览器操作。同一策略层可用于本地编码代理、自主工作流和企业部署,并支持云端、自托管和隔离网络环境等部署选项。
在执行前检查提示词、工具调用、Shell 命令和 API 请求,网站描述其决策延迟低于毫秒级。
允许团队使用 Kastra Policy Language 编写策略,这是一种类型化 DSL,存放在 git 中,通过拉取请求评审,并可使用 fixtures 进行测试。
根据被评估的策略和表面,支持允许、拒绝、脱敏以及升级或基于审批的结果。
使用相同的策略模型,在开发者笔记本、浏览器代理、后端服务和其他 AI 表面上执行强制。
生成带签名、仅追加的审计轨迹,可回放并导出到 Datadog、Splunk 和 S3 等 SIEM 工具。
包含 Kastra Recon,可扫描历史代理活动,发现已执行的高风险操作,并为其起草策略。
在开发者笔记本上使用 Kastra,在编码助手运行破坏性命令、文件编辑和本地 API 调用之前进行拦截。
将同一策略层应用于自主代理工作流,以便检查每一步,并对敏感步骤要求人工审批。
通过在 DOM 中点击、导航、填写表单和下载触发之前进行拦截,来治理基于浏览器的代理。
使用 Recon 审查历史代理活动,找出已执行的高风险操作,并在开启强制执行前起草策略。
在企业环境中运行授权,适合需要签名证据、审计导出以及支持自托管或隔离网络部署模式的团队。
Kastra 被定位为面向 AI 系统的授权基础设施。它位于提示词、工具调用、Shell 命令、API 请求、浏览器操作以及其他 AI 生成动作的执行路径中,然后在动作运行前允许、拒绝,或在某些情况下要求审批。
来源内容描述了包括云端、自托管和隔离网络(air-gapped)在内的部署模式。定价页面也说明 Enterprise 可运行在自托管、BYOC 或隔离网络环境中。
Kastra 的定价页面列出了对 Claude Code、Codex CLI、Cursor、OpenClaw 以及任何兼容 OpenAI 的运行时的支持,并可通过 SDK 支持自定义代理。
可以。定价页面包含用于在执行强制前观察活动的 Shadow Mode,而 policy-engine 页面则描述了将历史操作与不同版本的策略进行回放,以查看会有哪些变化。
网站说明,决策和审计记录可以流式传输到包括 Datadog、Splunk 和 S3 在内的 SIEM 目标。policy-engine 页面还提到提供 TypeScript、Python、Go、Rust、Java 和 Swift 的第一方 SDK。
流量数据仅供参考。
| 4月 | 0 |
|---|---|
| 5月 | 0 |
| 6月 | 2782 |

agentinel.habitwala.in
Agentinel 是面向自主编码代理的本地安全层,可在执行前检查安装请求,并结合离线 OSV 数据库与启发式规则拦截可疑 npm 软件包,无需调用云服务。

panguard.ai
Panguard AI 是面向 AI 代理的开源安全平台,可在运行前扫描技能和 MCP 服务器,并在运行时保护代理操作,为开发者、AI 厂商和受监管团队提供自托管控制与签名合规证据。

postfleet.ai
Postfleet 为 AI 代理提供邮件基础设施:在代理读取前筛选收件、清理内容,并将干净邮件提取为类型化 JSON。支持托管和本地 MCP 访问,以及面向非 MCP 流程的 REST。
www.execlave.com
Execlave 是一个 AI agent 治理与执行平台,位于 agent 与其可访问系统之间,帮助团队为生产环境中的 AI agent 增加策略检查、审批、追踪和审计日志。

lunen.ai
Lunen 是一个受治理的控制平面,用于在现有业务系统中构建和运行 AI 代理。团队可以审批代理操作、管理权限,并在生产环境中维护共享审计记录。

www.phinq.co
Phinq 是面向 AI 代理的开源运行时治理层,可拦截代理的工具调用并按风险分类,在执行前暂停高风险操作,等待人工审批。