
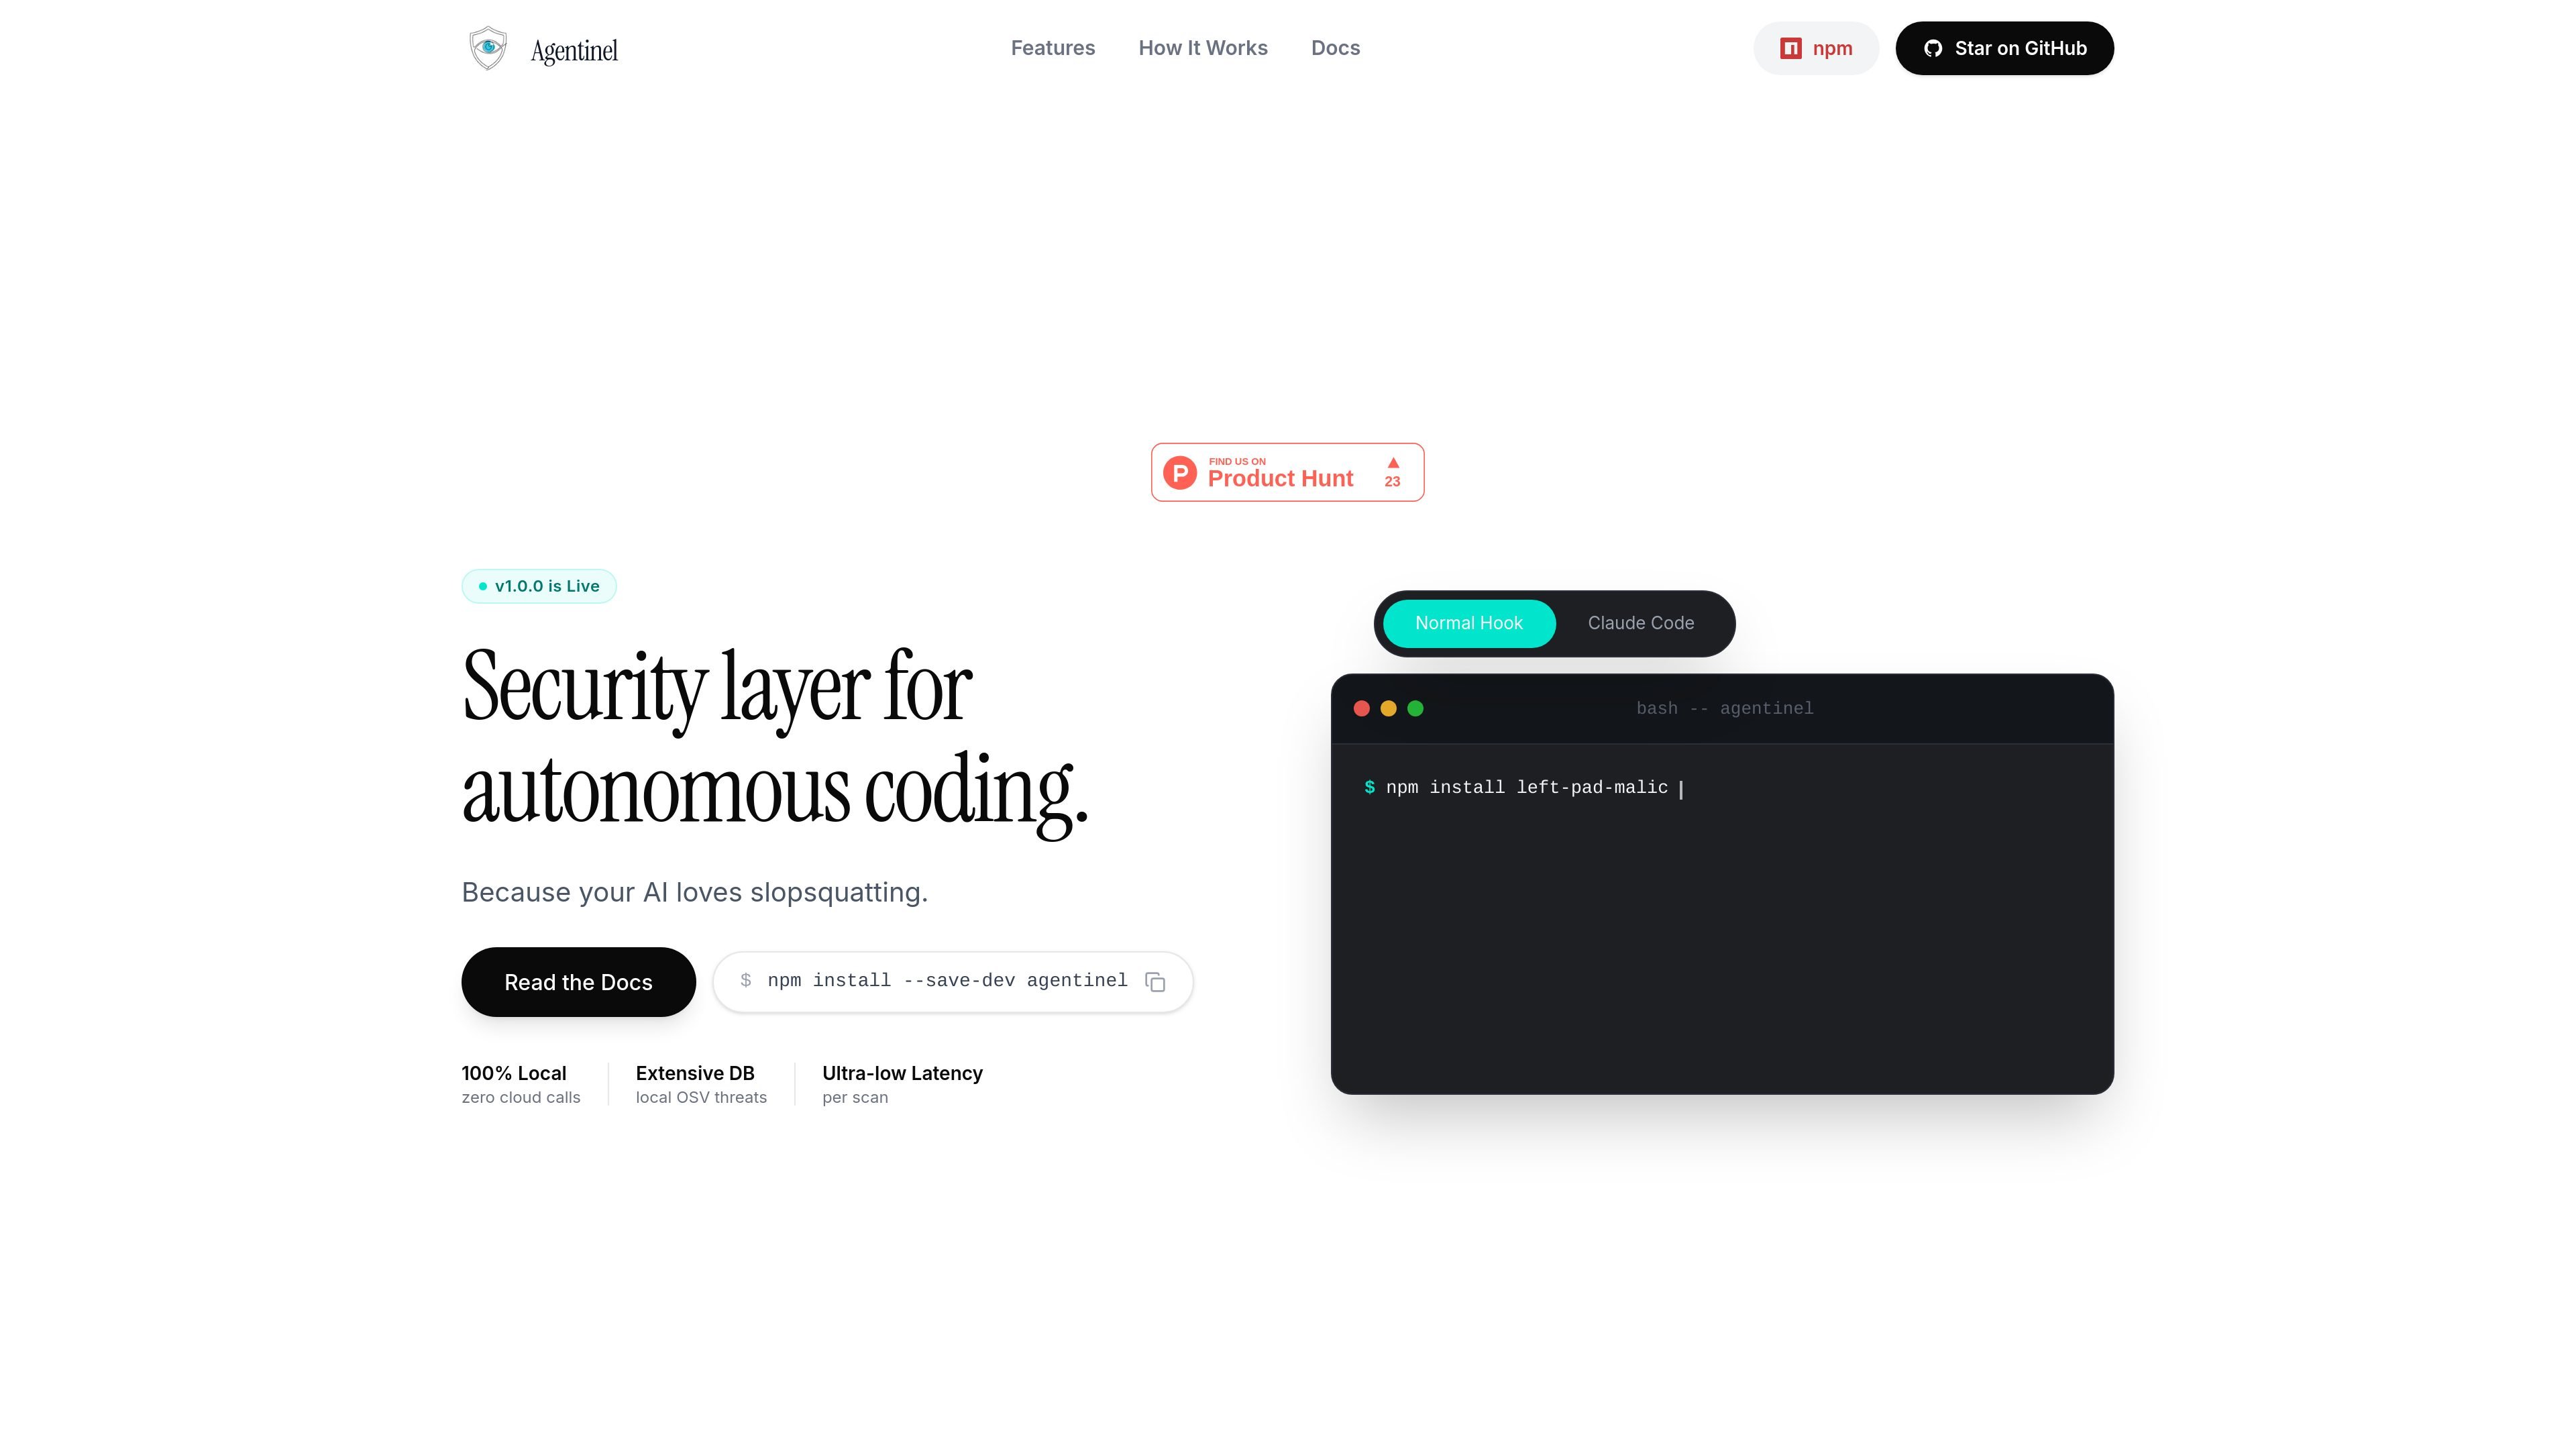
在安装请求执行前拦截它们
Agentinel 以类似 PreToolUse 的钩子方式注册,因此会在执行前检查代理提出的 shell 命令。

Agentinel 是面向自主编码代理的本地安全层,可在执行前检查安装请求,并结合离线 OSV 数据库与启发式规则拦截可疑 npm 软件包,无需调用云服务。
Agentinel 是一个本地运行的安全护栏,面向自主编码工作流。它位于 AI 编码代理与包管理器之间,因此会在 npm 运行安装命令之前先检查这些命令,有助于在代理驱动的开发中捕捉幻觉生成或恶意的包名。
该产品面向使用 Claude Code、GitHub Copilot CLI、OpenAI Codex CLI 或 Gemini CLI 等工具的开发者。根据网站介绍,它完全在设备上运行,使用内置的 OSV 数据库和启发式检查,并在包被阻止时向代理返回结构化原因。
Agentinel 以类似 PreToolUse 的钩子方式注册,因此会在执行前检查代理提出的 shell 命令。
它会将请求的包与内置的本地 OSV 数据库副本及启发式规则进行比对,用于检测 slopsquatting 和幻觉生成的包名。
当某个包被阻止时,工具会向代理返回结构化 JSON 载荷,以便它理解失败了什么以及原因。
文档描述了一种故障开放设计:如果由于内部错误导致扫描无法完成,则会允许安装继续,但会给出警告。
所有检查都在设备上运行,扫描时不发起网络调用,因此包名和扫描活动都保留在本机。
该站点表示它可以扫描依赖树,也可以在 CI 或 CD 工作流中充当门禁,在部署前检查清单。
当 AI 编码助手建议执行 npm install 命令,而你希望在幻觉生成或 slopsquatting 的包名落盘之前将其阻止时,使用 Agentinel。
在本地开发中使用它,以便包检查无需将遥测或扫描数据发送到云服务。
将它与自主 CLI 代理配合使用,这样被阻止的安装会向模型解释原因,并让它自动尝试更安全的命令。
在 CI/CD 流水线中使用本地扫描和清单检查,在引入有风险的包之前对构建或部署进行门禁控制。
Agentinel 作为本地包安装在系统中,位于 AI 编码代理与包管理器之间。文档将其描述为零配置并完全在设备上运行,扫描时不需要账户、API 密钥或网络调用。
它会在 npm 执行之前拦截自主编码代理的包安装决策。文档提到它支持 Claude Code、GitHub Copilot CLI、OpenAI Codex CLI 和 Gemini CLI 等代理运行时,并使用它们的钩子或执行前事件。
当某个包被标记时,Agentinel 会阻止它、记录原因,并将结构化载荷返回给代理,以便代理调整下一步操作。首页还描述了警告模式和严格模式的行为。
Agentinel 设计为故障开放。如果由于内部错误或数据库损坏而无法扫描,它会允许安装继续并记录警告,而不是无声地破坏工作流。
文档将 Agentinel 描述为面向 AI 编码代理的本地安全护栏,而不是团队管理平台。来源没有描述共享仪表板、账户或集中式策略管理。
流量数据仅供参考。

kastra.ai
Kastra 是面向 AI 系统的授权基础设施,可在提示词、工具调用、Shell 命令、API 请求和浏览器操作执行前进行检查,帮助团队执行策略、保留签名审计记录,并治理本地及企业级 AI 工作流。

www.phinq.co
Phinq 是面向 AI 代理的开源运行时治理层,可拦截代理的工具调用并按风险分类,在执行前暂停高风险操作,等待人工审批。

cosyra.com
Cosyra 是一款移动云终端,让开发者无需自行管理 VPS,即可通过 iPhone 或 Android 运行 AI 编程代理。它提供隔离的 Ubuntu 工作区、持久化存储,并支持使用自备 API 密钥计费。

panguard.ai
Panguard AI 是面向 AI 代理的开源安全平台,可在运行前扫描技能和 MCP 服务器,并在运行时保护代理操作,为开发者、AI 厂商和受监管团队提供自托管控制与签名合规证据。
openhands.dev
OpenHands 是面向云端编码代理的开源、模型无关平台,可通过 Web、CLI、终端 UI 和 SDK 自动化工程工作流,支持本地、云端及企业部署。

caveman.so
面向 AI 智能体与生产工作流的令牌效率技术栈,涵盖本地工具、TypeScript SDK 与托管云层,帮助团队减少符合条件的上下文、路由流量,并衡量经验证的节省。