

基于 Slack 的 AI Twin
可在私信中使用 Twin,也可在包含 `/axari-twin` 命令的线程中使用,或通过 Slack 的右键消息菜单调用。Web 应用用于设置。
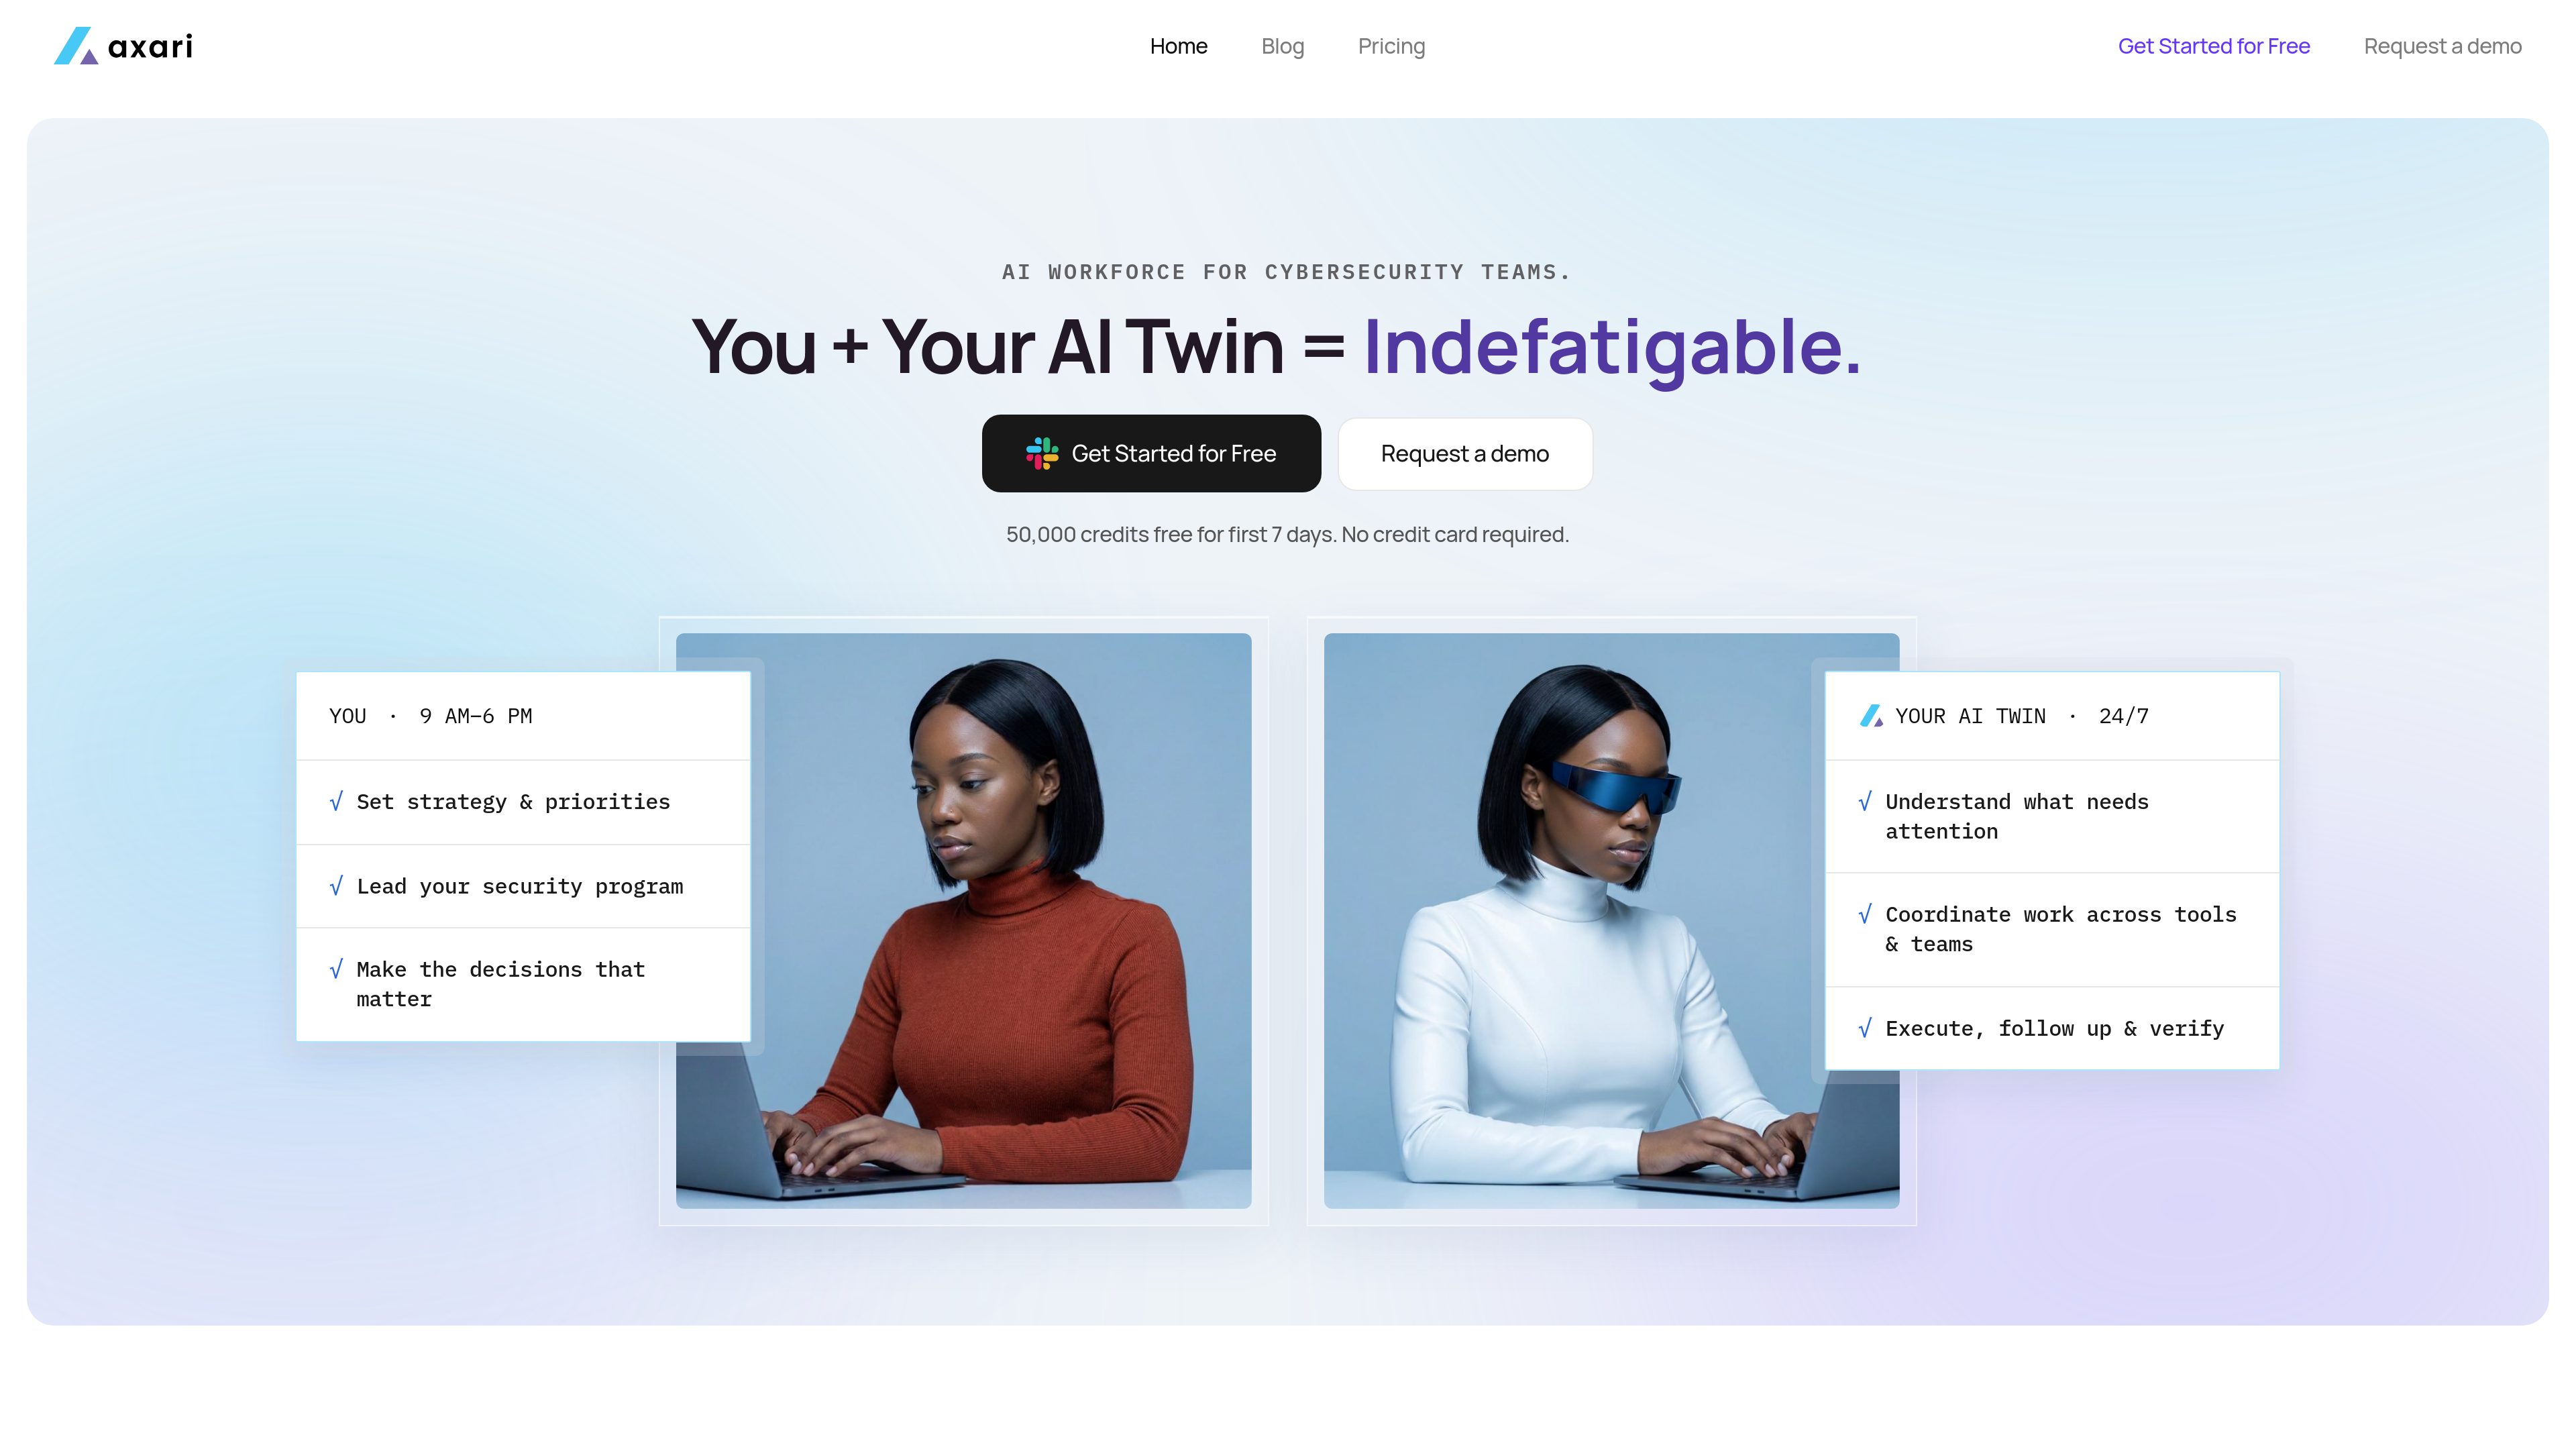
Axari 是面向网络安全团队的 AI 劳动力。其 AI Twin 与安全负责人和从业者协同工作,了解待关注事项,在已连接的工具和团队之间协调工作,并跟进任务,同时由人员制定战略和优先级。
该 Twin 在 Slack 中运行,可处理收件箱分流、Daily Brief 准备、基于阈值的触发器以及使用通俗英语创建工作流等安全工作流。Axari 已发布的示例涵盖暴露风险修复、持续合规、供应商入驻和加速安全审查。
操作通过逐用户授权进行控制。具有重要影响的操作需要所属用户批准,且会话、操作和批准记录在该用户可访问的活动日志中。
可在私信中使用 Twin,也可在包含 `/axari-twin` 命令的线程中使用,或通过 Slack 的右键消息菜单调用。Web 应用用于设置。
Axari 列出了在 Slack 中进行收件箱分流、生成 Daily Brief、设置基于阈值的触发器以及使用通俗英语构建工作流等功能。其 Twin 可以在已连接的工具和团队之间协调工作。
具有重要影响的操作仅在所属用户批准后执行,而不是未经审核自动发送。
会话、操作和批准记录在所属用户可访问的活动日志中,为 Twin 的活动提供记录。
每位用户的 Twin 使用该用户的授权运行。提示词、上下文、记忆和输出在租户之间以及每个用户之间按逻辑隔离。
Twin 在回答问题、起草回复、运行自动化或整理 Daily Brief 时消耗额度。查看已连接的工具不会消耗额度;月度套餐中未使用的额度不会结转,而充值额度不会过期。
获取发现项和资产上下文,创建并分配责任工单,然后重新检查扫描器再关闭工单,以便在源系统中确认修复完成。
收集访问证据,将其映射到控制措施,并与负责人跟进,使证据在审计周期之间保持最新。
请求缺失的供应商文件,依据政策对供应商进行评分,并将决策连同证据和批准流转给风险负责人。
根据已批准的答案起草审查内容,引入当前政策措辞,并在签署前识别需要人工判断的答复。
Twin 可在 Slack 私信中使用,也可通过 `/axari-twin` 命令在线程中使用,或从右键消息菜单调用。app.axari.ai 上的 Web 应用用于设置。
已发布的安全实践声明,具有重要影响的操作仅在所属用户批准后执行。会话、操作和批准记录在所属用户可访问的活动日志中。
Axari 采用基于额度的定价。当 Twin 执行回答问题、起草回复、运行自动化或整理 Daily Brief 等操作时会消耗额度;监控已连接的工具不会消耗额度。
可以。定价页面称,组织无需提供信用卡即可在前七天获得 50,000 个注册额度。最多五名队友可各自额外添加 10,000 个奖励额度,且这些奖励额度不会过期。
Axari 表示,默认不会使用客户数据训练基础模型。任何此类使用都需要客户明确且有记录的主动选择加入。
流量数据仅供参考。