
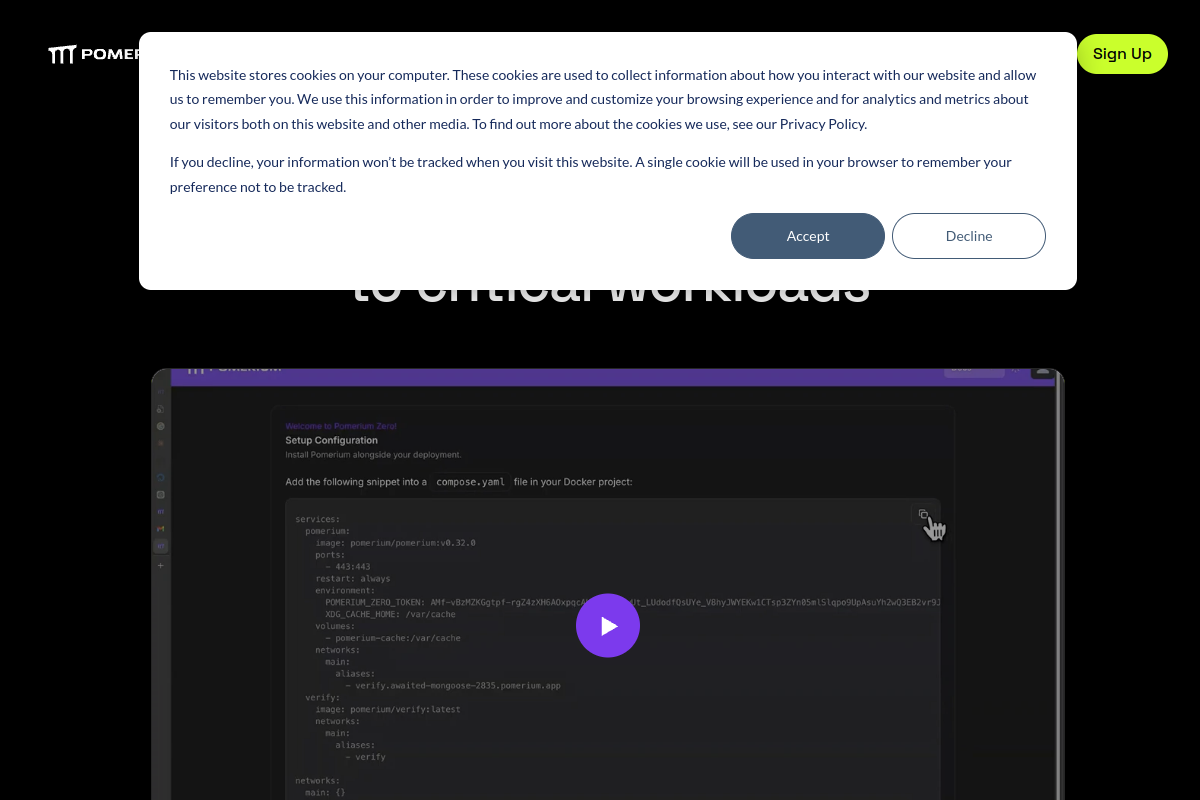
无客户端应用访问
无需 VPN 或客户端软件即可通过 Web 访问受保护的应用,减少分发和维护访问客户端的需求。
Pomerium 是一款零信任、身份感知型代理,无需 VPN 即可为 Web 应用和关键工作负载提供无客户端访问,帮助安全、开发和运维团队对人类、机器及代理身份的请求进行身份验证、授权与审计。
Pomerium 是一款第 7 层、身份感知型反向代理,可为 Web 应用和关键工作负载提供无客户端访问。它无需 VPN 或客户端软件即可建立安全连接,方法是对请求进行身份验证、应用授权策略,并将获准的流量代理到上游应用。
Pomerium 可与符合 OIDC 的身份提供商集成,并可将设备上下文纳入访问决策。其零信任模型会对每个请求进行身份验证和授权,而不是在用户登录后授予隐式信任。策略既可以通过构建器 UI 管理,也可以使用类似 YAML 的策略即代码来表达。
该平台集中管理路由、策略、用户、会话、服务账户和运营数据。它会记录请求和会话以供审计,支持持续执行策略,并可将经过加密签名的 JWT 传递给上游应用。
无需 VPN 或客户端软件即可通过 Web 访问受保护的应用,减少分发和维护访问客户端的需求。
通过符合 OIDC 的身份提供商进行身份验证,并针对发往上游应用的请求执行精细化、基于策略的授权。
支持类似 YAML 的授权策略以及用于定义访问规则的策略构建器 UI,包括基于身份和可用设备上下文的条件。
通过统一的管理界面集中管理用户、路由、策略、会话、服务账户、事件和运行时数据,并记录请求和会话以供审查。
通过加密签名的 JWT 将获准的请求连接到上游应用,支持应用级身份验证和附加请求上下文。
在已建立的会话期间重新评估策略并记录请求,而不是将初始登录视为唯一的访问决策。
在网关处使用身份感知型访问策略保护 Kubernetes ingress、kubectl、Gateway API 和上游应用,无需客户端。
让远程员工和分布式团队通过基于浏览器的连接访问内部应用,而不是依赖 VPN 工作流。
为承包商和其他非永久用户应用范围受限或即时权限,并集中进行策略变更、撤销和审计记录管理。
将内部 API、安全服务访问及其他应用到应用的连接置于统一的授权层之后,并支持服务账户。
将 Pomerium 用作 AI 代理、提示词、自主工作流和模型端点的网关,以便按请求授权并记录代理操作。
不需要。该产品被描述为无需 VPN 或客户端软件,即可通过 Web 以无客户端方式访问应用。
Pomerium 可与现有的符合 OIDC 的身份提供商集成。网站明确列出 Okta、Entra ID 和 Google 作为示例,同时也提到托管身份验证服务或使用自有身份提供商。
访问规则可以编写为类似 YAML 的策略即代码,也可以通过 Pomerium 的策略构建器 UI 进行管理。网站介绍了精细化、身份感知型策略,以及在可用时支持设备上下文。
可以。商业版采用自托管数据平面和托管控制平面;Enterprise 则被描述为完全自托管的本地部署解决方案。免费的个人版也包含自托管反向代理。
定价页面列出了免费的个人版、按用户定价的商业版,以及采用定制定价的 Enterprise 版。商业版提供免费试用,Enterprise 版则采用联系销售的流程;具体限制因版本而异。

manageengine.com
面向企业 IT 运维、安全、身份、终端和服务交付团队的软件产品组合,支持在本地、云端及混合环境中管理业务技术环境。

immuta.com
数据供应与治理平台,帮助团队在连接的数据系统中控制访问、审批数据请求并生成审计证据,同时通过基于策略的工作流支持人工用户和 AI 代理。

wald.ai
Wald 是面向企业的 AI 安全平台,可在员工与大语言模型及其他 AI 应用交互时,基于上下文识别并清理提示词和文档中的敏感信息,同时提供策略控制与使用审计。

checkr.com
为招聘、借贷、住房和平台信任决策提供背景调查与身份验证,帮助企业核实个人的犯罪记录、身份、驾驶、就业和收入等信息。
abnormal.ai
Abnormal AI 是面向企业安全团队的行为安全平台,将电子邮件、身份与通信活动关联起来,识别异常并协助调查威胁,同时支持 AI 工具治理。

nightfall.ai
Data loss prevention for security teams governing data across AI, endpoints, SaaS, and email.