

AI 和代理注册表
通过所有者、风险分类和依赖关系映射,对 AI 系统、模型、供应商和代理进行编目。代理卡片和影子 AI 检测可帮助团队跟踪组织中正在运行的内容。
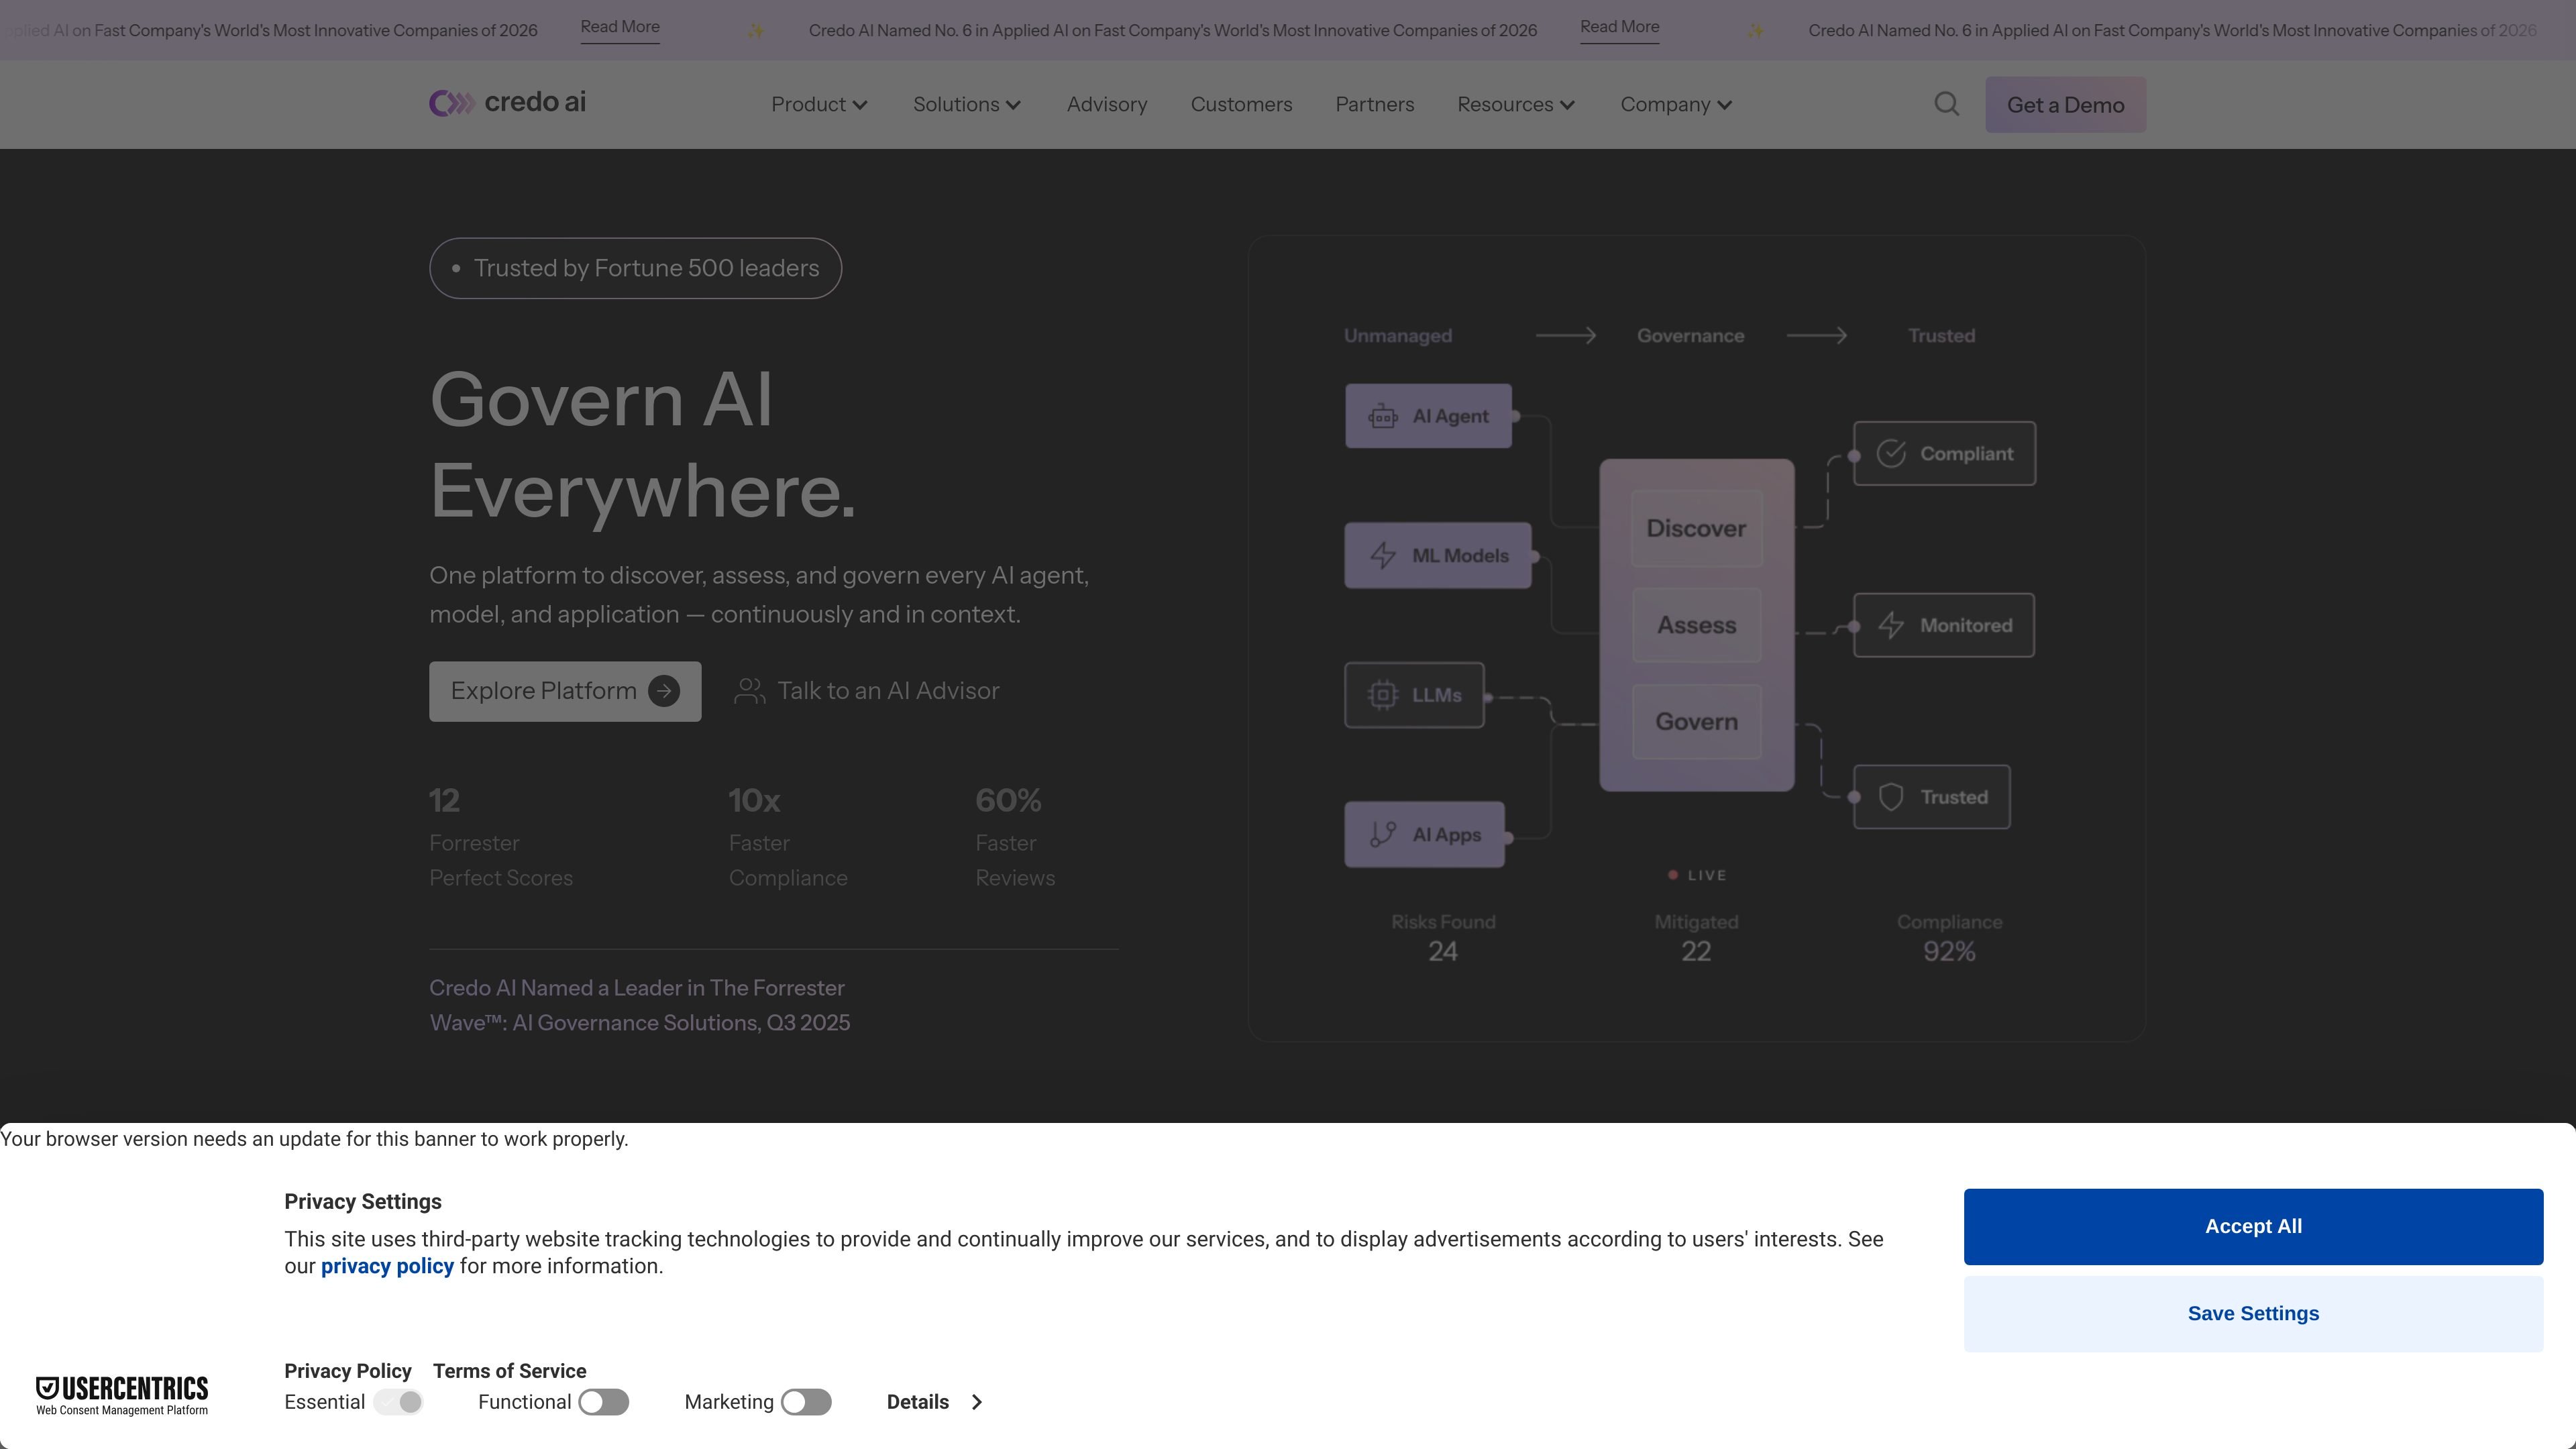
Credo AI 是一个企业级 AI 治理平台,用于监管 AI 系统从开发到生产的全生命周期。它将清单、风险评估、政策管理和治理证据整合到统一工作流中,服务于 AI、数据和合规负责人。
该平台覆盖模型、应用、自治代理和 AI 供应商。其治理知识图谱将监管智能与业务背景相结合,帮助组织选择相关控制措施。Credo AI 还提供咨询服务,以支持治理项目。
通过所有者、风险分类和依赖关系映射,对 AI 系统、模型、供应商和代理进行编目。代理卡片和影子 AI 检测可帮助团队跟踪组织中正在运行的内容。
利用业务背景和针对代理的风险与控制措施库评估 AI 风险,涵盖工具误用、范围漂移以及代理之间的交互。
应用适用于《欧盟 AI 法案》、NIST AI RMF 和 ISO 42001 等框架的预置政策包。将要求映射到控制措施,并自动化治理工作流。
连接可观测性和监控工具,以支持持续监控、漂移检测和实时提醒。列出的集成包括 AWS、Azure、Databricks、Snowflake、ServiceNow 和 Jira。
跟踪文档和技术评估,自动记录治理决策,并使用政策包报告模板生成面向非技术利益相关者的报告。
在 Credo AI 沙盒中测试生成式 AI 政策,或将其部署到 ML 基础设施、应用和终端用户,以跟踪整个组织中的使用情况。
AI 和合规负责人可以审查涉及 ChatGPT、GitHub Copilot 等工具的项目,分配负责人,并在扩大采用范围前检查公司标准。
部署代理的团队可以建立注册表,并根据每个代理的运行环境应用定制化控制措施,包括工具访问权限和与其他代理交互带来的风险。
治理团队可以将评估结果和决策记录汇编成报告,供要求了解 AI 监督情况的监管机构、客户和董事会使用。
跨多个司法管辖区运营的组织可以将适用的 AI 要求映射到治理控制措施,并在开发和生产过程中收集支持性证据。
不是。该平台覆盖 AI 模型、应用、代理和供应商,同时提供专门面向生成式 AI 的工作流。
Credo AI 可连接可观测性和监控工具,使这些工具产生的证据能够用于治理、风险评估、漂移检测和提醒。
所述功能支持要求映射、控制措施和审计文档。政策包是用于管理合规工作的工具;其本身不会确立认证。
Credo AI 表示,组织可以从一个模块开始,并扩展到全生命周期治理。其网站提供个性化演示和治理专家咨询。
流量数据仅供参考。

