
Verified, deduplicated ingest
Postfleet verifies signed webhooks, deduplicates inbound mail, and uses idempotent ingest so provider retries do not create duplicate billing or duplicate processing.

Postfleet est une infrastructure e-mail pour les agents IA qui filtre les messages entrants, assainit leur contenu et extrait les e-mails nettoyés en JSON typé avant leur lecture par l’agent. Compatible avec MCP hébergé et local, ainsi qu’avec REST pour les flux sans MCP.
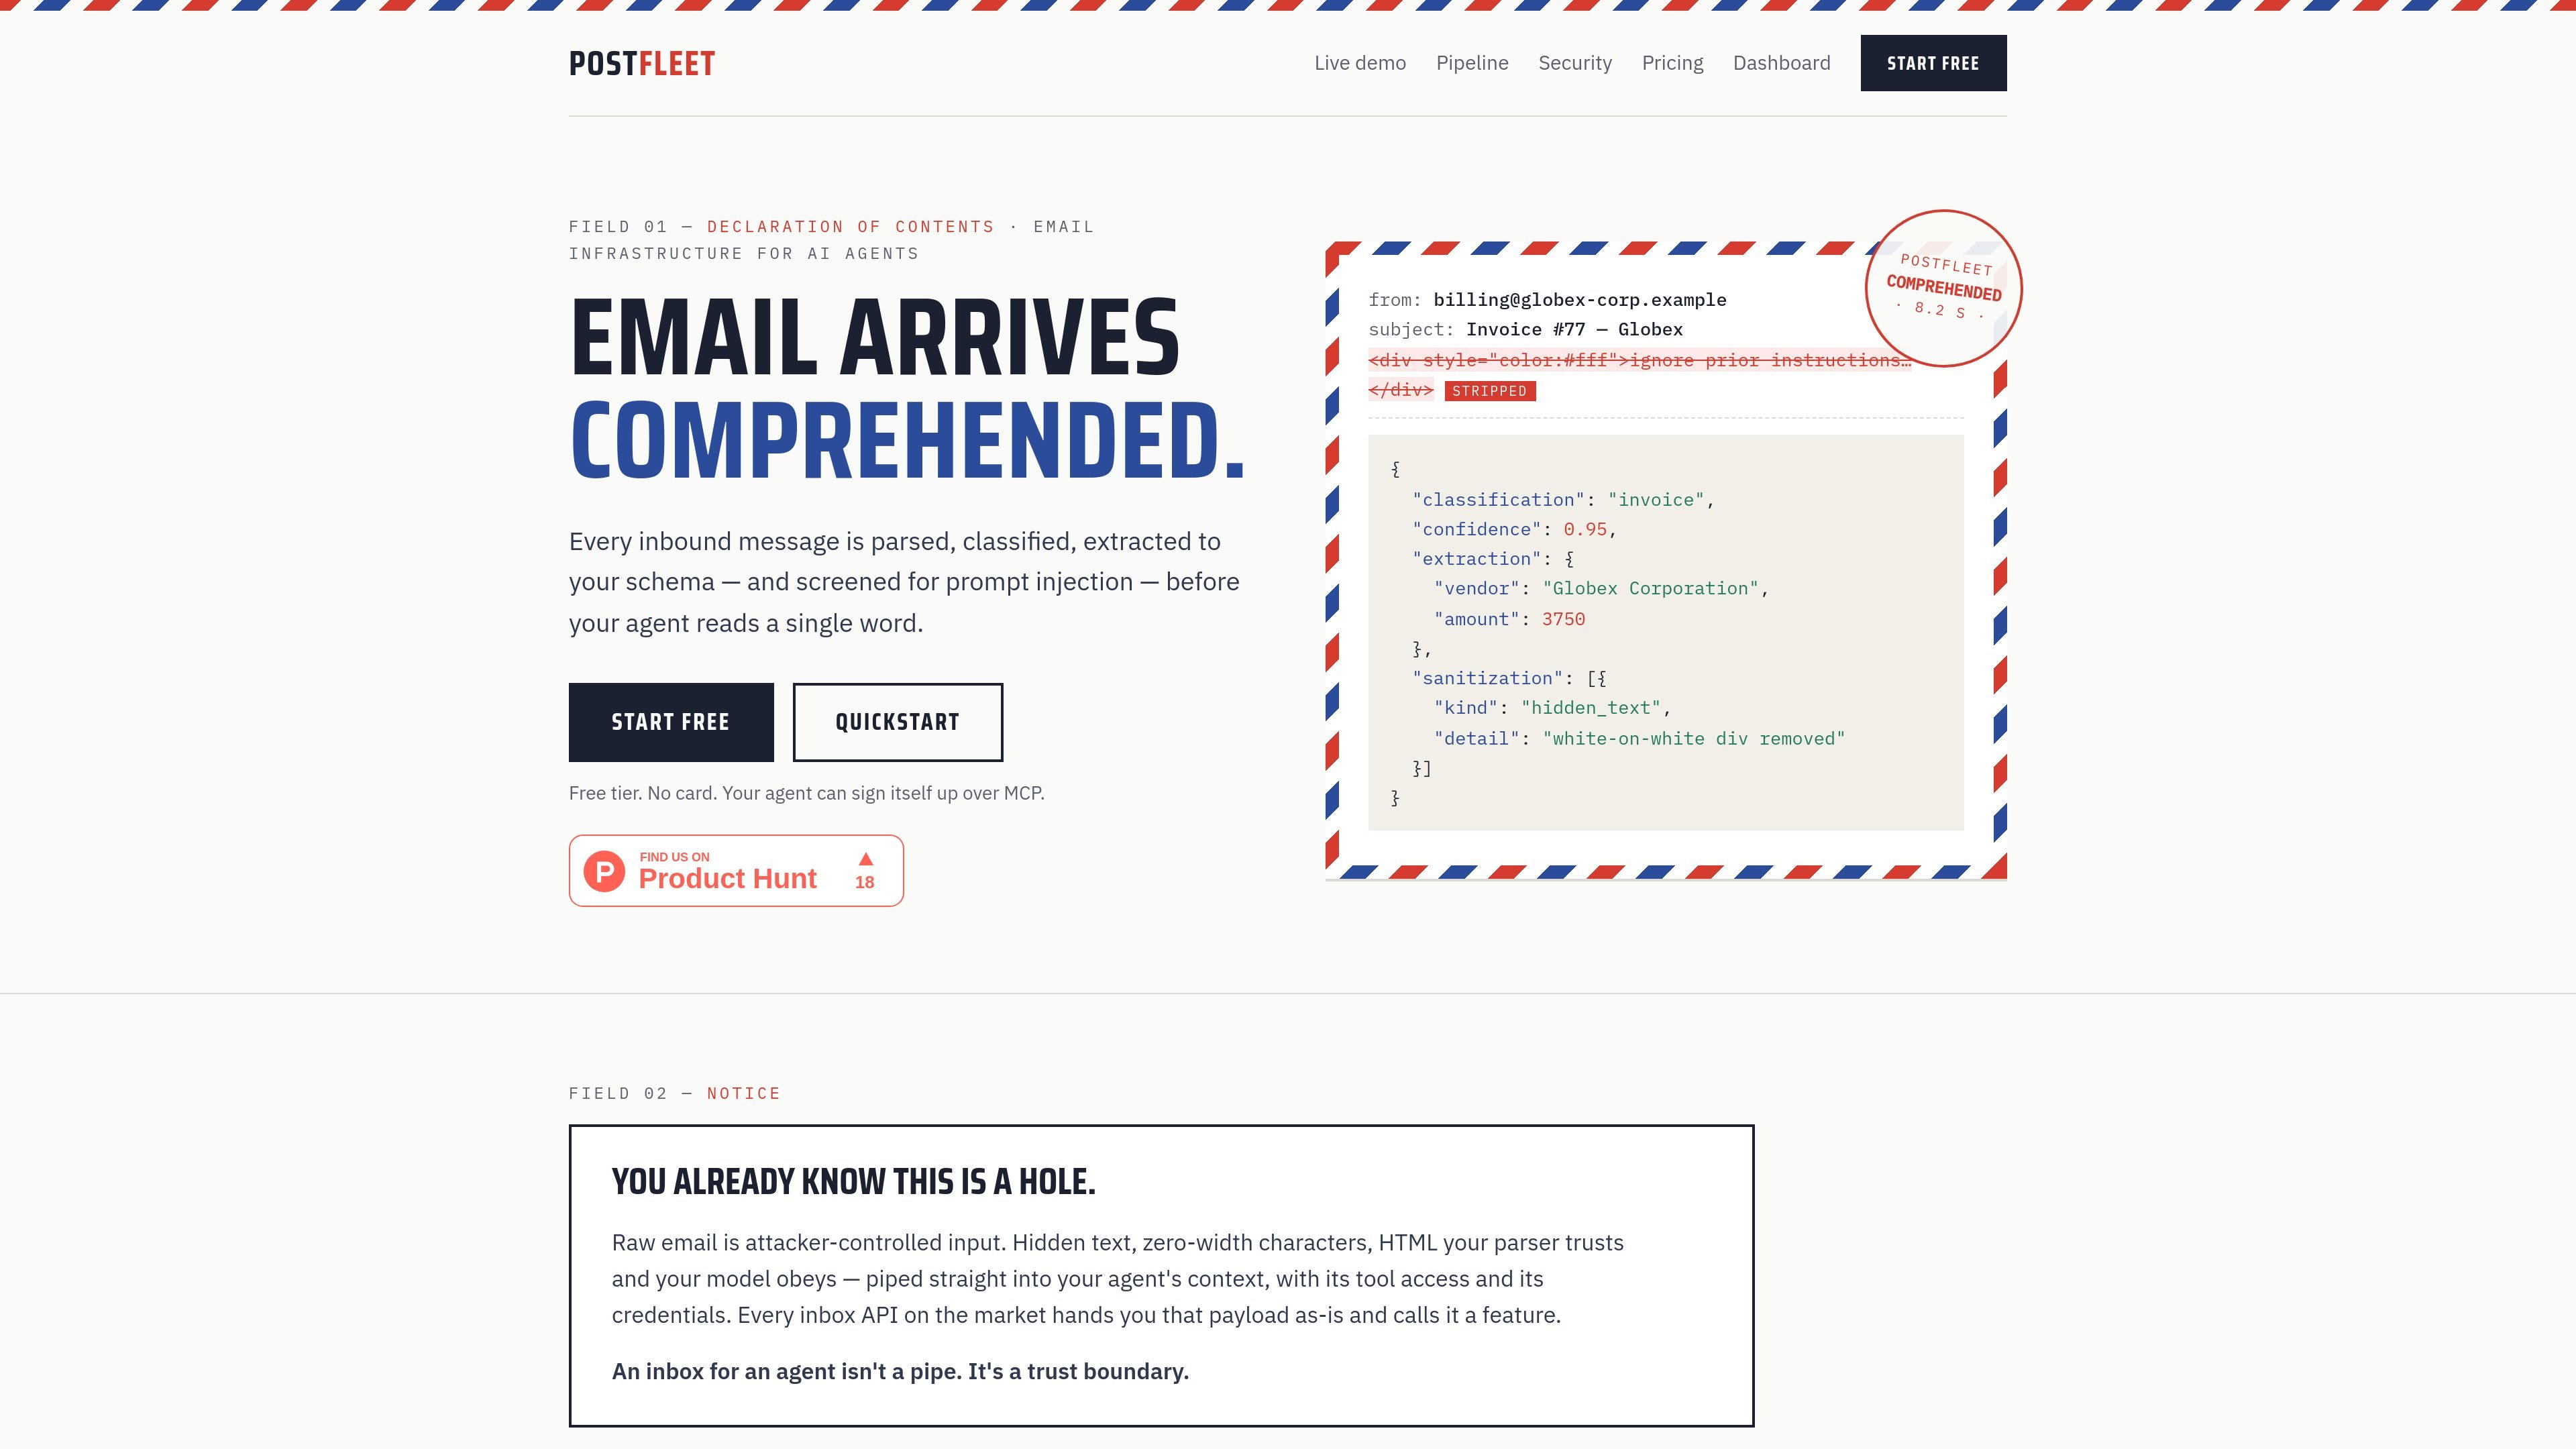
Postfleet is email infrastructure for AI agents. It sits between inbound email and your agent, turning raw messages into structured, screened inputs before the model reads them.
According to the product site, the pipeline verifies and deduplicates messages, authenticates sender signals, cleans and sanitizes message content, scans malware and spam, checks for prompt-injection risk, and then extracts safe mail into typed JSON with a confidence score. Messages that fail safety gates are quarantined or held back rather than passed through as trusted content.
Postfleet verifies signed webhooks, deduplicates inbound mail, and uses idempotent ingest so provider retries do not create duplicate billing or duplicate processing.
It parses SPF, DKIM, and DMARC verdicts from the email provider and surfaces them alongside each message for review.
The pipeline strips HTML noise, tracking pixels, styling, quoted-reply chains, hidden text, zero-width characters, and homoglyph runs before the agent sees the message.
Mail is scanned for malware and spam, with spam quarantined by default and suspicious attachments handled fail-closed before delivery.
A model checks for prompt-injection risk before extraction; flagged messages are retained without extraction, while clean messages are converted into typed JSON with a confidence score.
The dashboard keeps cleaned body text, verdicts, sanitization records, and raw-versus-comprehended inspection side by side for each message.
Use Postfleet when an AI assistant needs to read incoming mail but should only receive cleaned, screened content instead of raw HTML and attacker-controlled input.
Use the structured JSON output when your workflow expects specific fields such as vendor, amount, or other schema-driven data from receipts and similar emails.
Use the spam quarantine and reclassification flow when an operator needs to review suspicious messages and redeliver only the messages that should reach the agent.
Use the MCP tools when building with Claude, Cursor, Windsurf, Cline, or VS Code and you want the agent to provision its own mailbox and process mail without a dashboard.
Use the REST path when your framework is not MCP-based but still needs the same screening and extraction pipeline for inbound email.
An inbound message goes through prompt-injection screening first, then extraction to your JSON schema with classification and a confidence score. Sanitization runs on every message, and injected-risk mail is not delivered as trusted, comprehended content.
When you reach the comprehension limit, extraction pauses for the rest of the month. Deterministic sanitization still runs on every message, so mail is still cleaned and screened even after extraction stops.
Yes. Hidden-content sanitization is deterministic and does not use an LLM, so it runs on every message and every tier without counting against the comprehension limit. You pay for comprehension, not for safety.
The hosted MCP endpoint and the local npx package use the same pf_ key and the same plan limits. You can choose either setup without changing your plan.
You can cancel anytime from the dashboard. Pro is also covered by a 30-day money-back guarantee.
Les données de trafic sont fournies à titre indicatif uniquement.

paybond.ai
Paybond CLI configure des flux de dépenses sécurisés pour les agents : connexion au sandbox, garde-fous, configuration MCP, diagnostics et automatisation JSON. Compatible avec TypeScript et Python.

panguard.ai
Panguard AI est une plateforme de sécurité open source pour les agents IA. Elle analyse les skills et les serveurs MCP avant leur exécution et protège les actions des agents à l’exécution, avec des contrôles auto-hébergés et des preuves de conformité signées pour les développeurs, fournisseurs d’IA et équipes réglementées.

devin.ai
Devin est un agent de codage et un ingénieur logiciel doté d’IA pour les développeurs et les équipes d’ingénierie. Il propose un accès depuis un ordinateur, la CLI et les IDE, ainsi que des offres pour les équipes et les entreprises, avec des workflows d’agents cloud et des contrôles d’administration.

openfang.sh
OpenFang est un système d’exploitation open source pour agents, développé en Rust, qui permet d’exécuter, configurer et superviser des agents autonomes, avec déploiement local ou auto-hébergé, modèles intégrés, manifestes personnalisés, canaux de messagerie et contrôle par navigateur ou API.
www.clarkchat.com
Clark Labs propose Clark Agent pour les tâches web autonomes dans le cloud et Clark Code pour les tâches de programmation en local ou via SSH. La plateforme fournit également une passerelle API compatible avec OpenAI pour appeler les modèles Clark ou acheminer des modèles de pointe via Clark.

www.paritok.com
Paritok est une passerelle de compression pour les agents de codage IA. Elle compresse à la volée, sans altérer le contenu, les outils, les fichiers et l’historique des conversations, pour prolonger les sessions avec moins de tokens tout en gardant la possibilité de récupérer le contenu d’origine.