
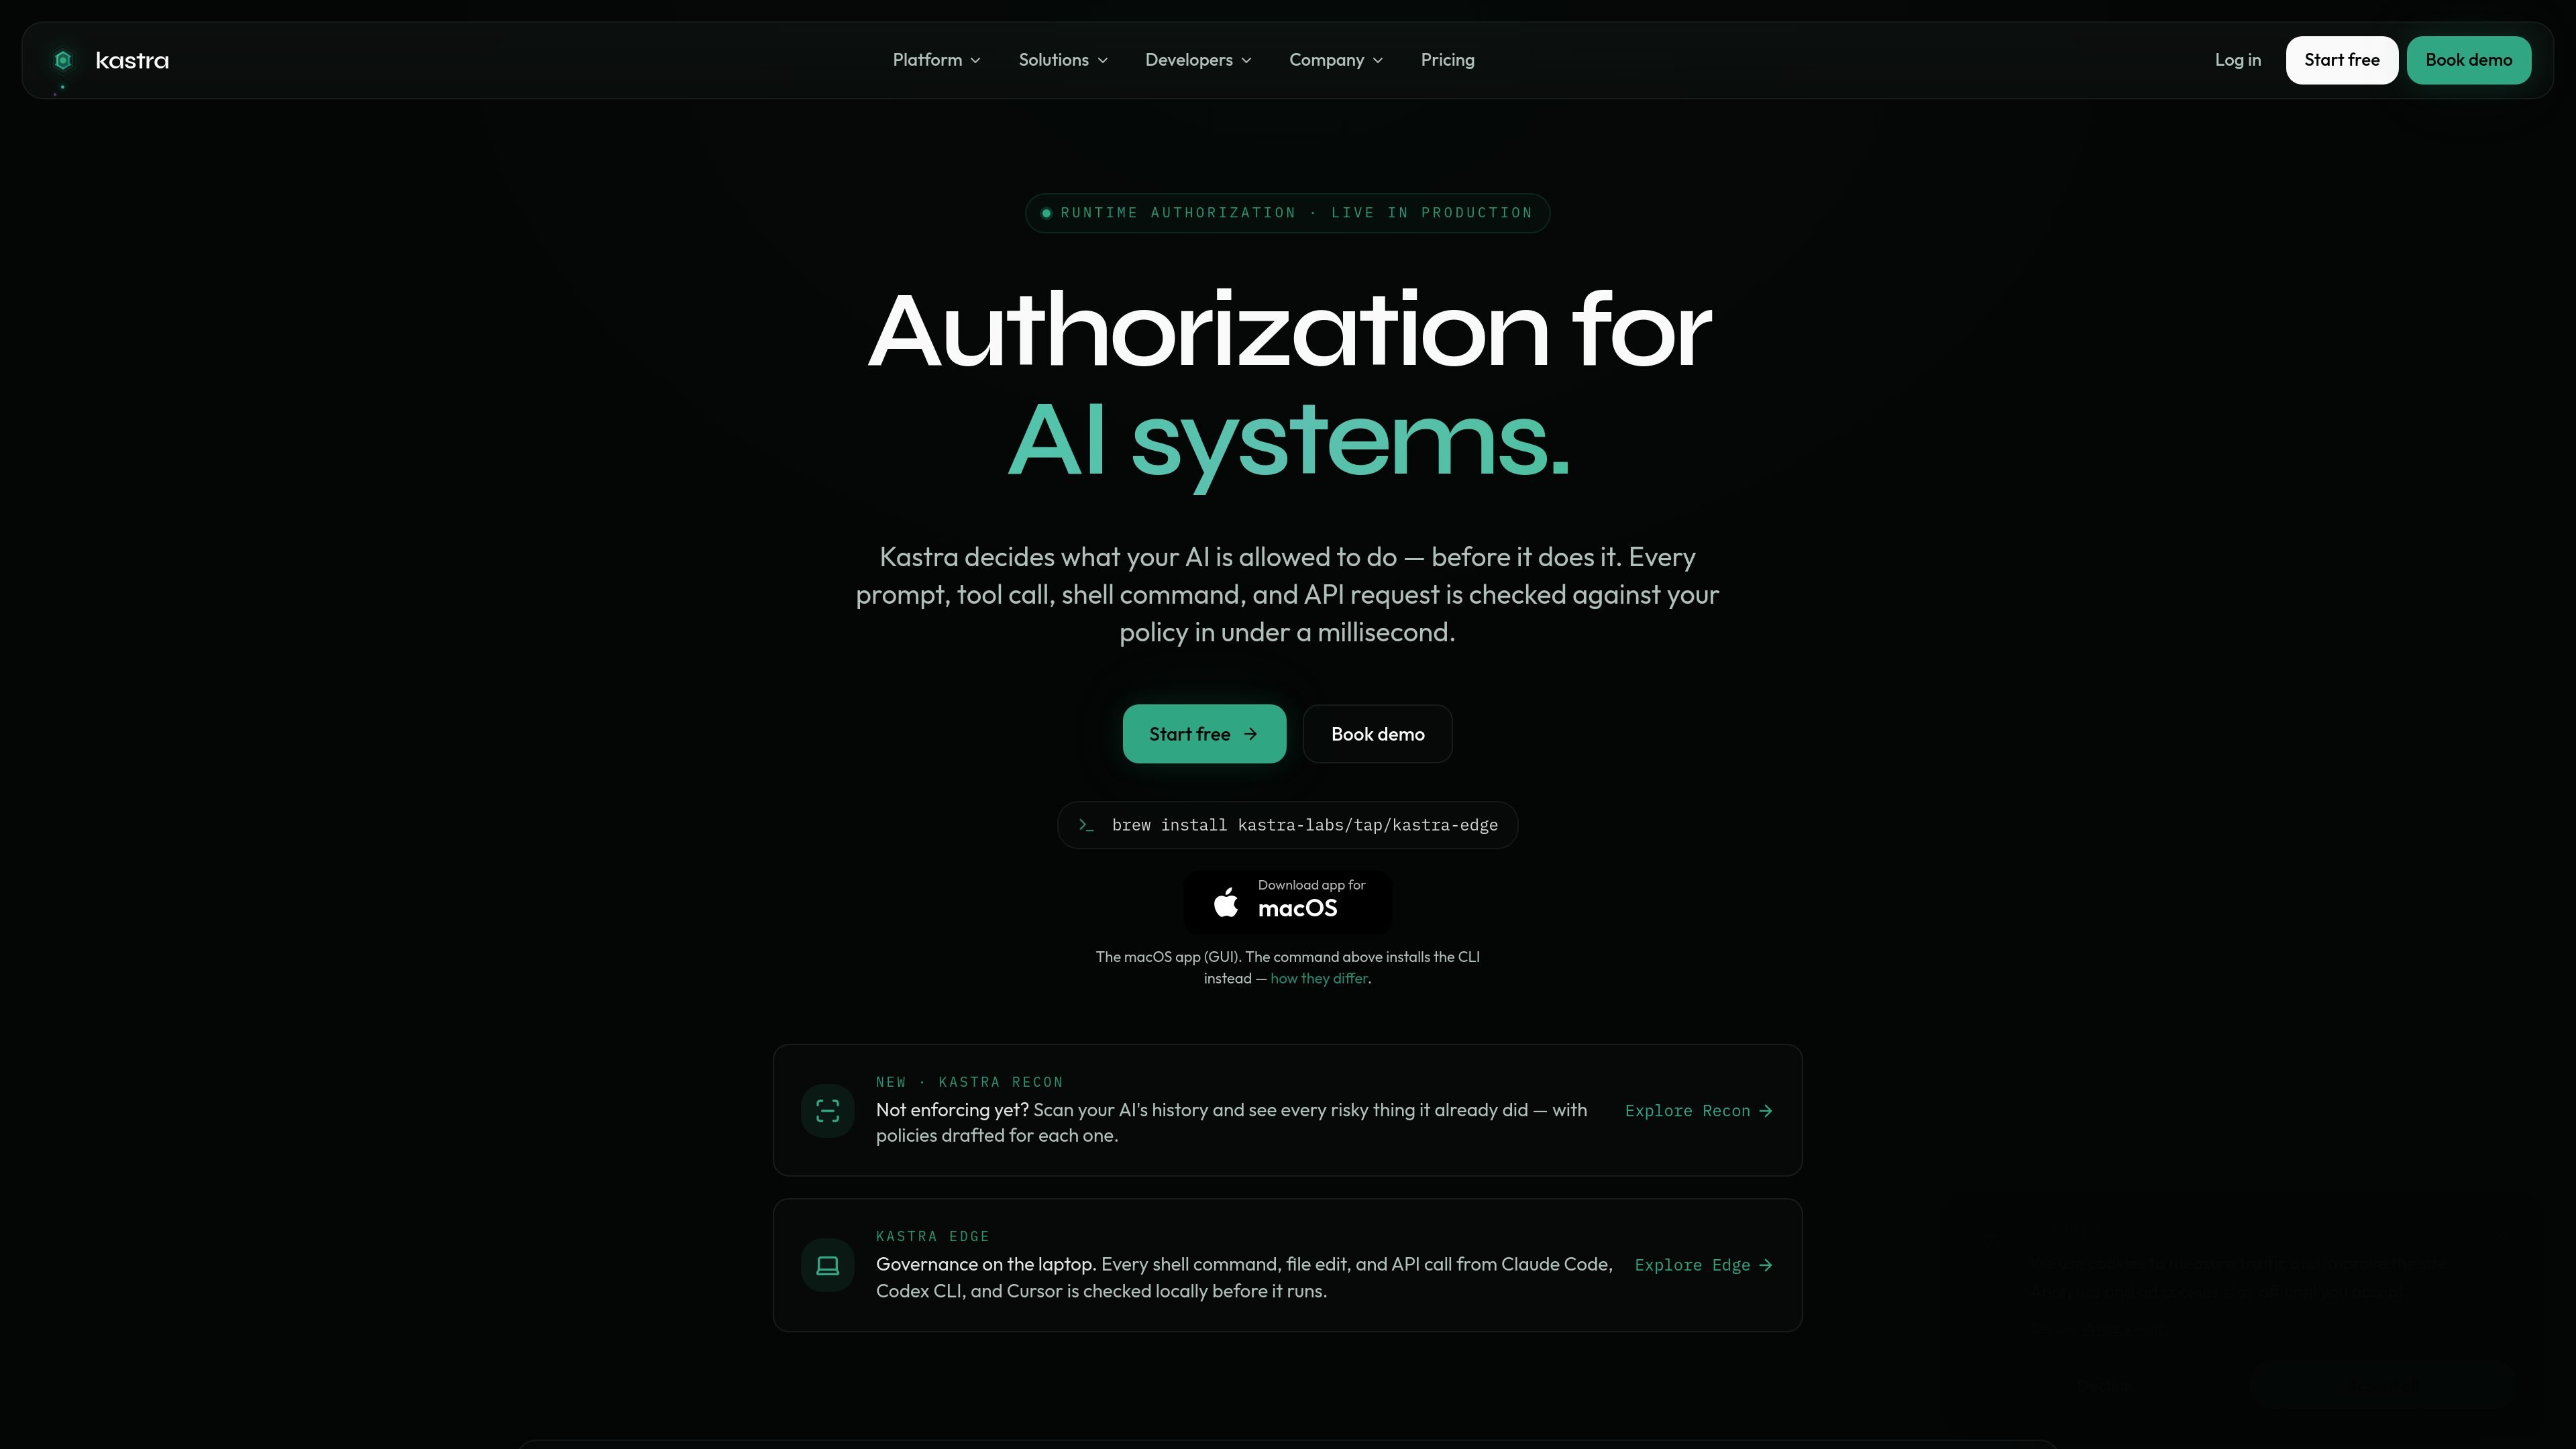
Runtime authorization at the action boundary
Checks prompts, tool calls, shell commands, and API requests before execution, with the site describing sub-millisecond decision latency.

Kastra est une infrastructure d’autorisation pour les systèmes d’IA qui vérifie les prompts, appels d’outils, commandes shell, requêtes API et actions du navigateur avant leur exécution. Elle aide les équipes à appliquer les politiques, conserver des journaux d’audit signés et gouverner les workflows d’IA locaux et d’entreprise.
Kastra is authorization infrastructure for AI systems. Its main job is to decide what an AI is allowed to do before the action runs, rather than recording or analyzing behavior after the fact.
The product checks prompts, tool calls, shell commands, API requests, and browser actions against policy in under a millisecond. The same policy layer can be used across local coding agents, autonomous workflows, and enterprise deployments, with deployment options that include cloud, self-hosted, and air-gapped environments.
Checks prompts, tool calls, shell commands, and API requests before execution, with the site describing sub-millisecond decision latency.
Lets teams write policies in Kastra Policy Language, a typed DSL that lives in git, is reviewed in pull requests, and can be tested against fixtures.
Supports allow, deny, redact, and escalate or approval-based outcomes depending on the policy and surface being evaluated.
Runs enforcement on developer laptops, browser agents, backend services, and other AI surfaces using the same policy model.
Produces signed, append-only audit traces that can be replayed and exported to SIEM tools such as Datadog, Splunk, and S3.
Includes Kastra Recon, which scans historical agent activity, surfaces risky actions already taken, and drafts policies for them.
Use Kastra on a developer laptop to gate destructive commands, file edits, and local API calls from coding assistants before they run.
Apply the same policy layer to autonomous agent workflows so each step is checked and sensitive steps can require human approval.
Govern browser-based agents by intercepting clicks, navigation, form fills, and downloads before they fire in the DOM.
Review historical agent activity with Recon to find risky actions already taken and draft policies before turning on enforcement.
Run authorization in enterprise environments where teams want signed evidence, audit exports, and deployment models that include self-hosted or air-gapped setups.
Kastra is positioned as authorization infrastructure for AI systems. It sits in the path of prompts, tool calls, shell commands, API requests, browser actions, and other AI-generated actions, then allows, denies, or in some cases requires approval before the action runs.
The source describes deployment models including cloud, self-hosted, and air-gapped. The pricing page also says Enterprise can run in self-hosted, BYOC, or air-gapped environments.
Kastra’s pricing page lists support for Claude Code, Codex CLI, Cursor, OpenClaw, and any OpenAI-compatible runtime, plus custom agents through SDKs.
Yes. The pricing page includes Shadow Mode for observing activity before enforcement, and the policy-engine page describes replaying historical actions against policy versions to see what would have changed.
The site says decisions and audit records can be streamed to SIEM destinations including Datadog, Splunk, and S3. The policy-engine page also notes first-party SDKs for TypeScript, Python, Go, Rust, Java, and Swift.
Les données de trafic sont fournies à titre indicatif uniquement.
| avr. | 0 |
|---|---|
| mai | 0 |
| juin | 2782 |
arcade.dev
Arcade est un environnement d’exécution MCP pour les agents IA en production, qui associe autorisation des agents, outils fiables et gouvernance. Il aide les équipes à connecter les agents aux systèmes réels grâce à des déploiements flexibles et à des offres allant du gratuit à l’entreprise.

panguard.ai
Panguard AI est une plateforme de sécurité open source pour les agents IA. Elle analyse les skills et les serveurs MCP avant leur exécution et protège les actions des agents à l’exécution, avec des contrôles auto-hébergés et des preuves de conformité signées pour les développeurs, fournisseurs d’IA et équipes réglementées.

www.phinq.co
Phinq est une couche open source de gouvernance à l’exécution pour les agents IA. Elle intercepte leurs appels d’outils, les classe selon leur niveau de risque et suspend les actions les plus risquées pour obtenir une approbation humaine avant exécution.

mino.ai
TinyFish est une plateforme d’entreprise pour agents web IA qui combine recherche en temps réel, récupération de pages, automatisation du navigateur et workflows en plusieurs étapes. Elle aide les équipes à exploiter à grande échelle des sites dynamiques ou authentifiés.

heym.run
Heym est une plateforme d’automatisation de workflows d’IA, disponible avec son code source et auto-hébergée, qui permet de créer et d’exécuter des workflows agentiques avec un éditeur visuel. Elle aide les équipes d’automatisation, de plateforme et d’IA à orchestrer agents, RAG, validations et traces d’exécution sur leur propre infrastructure.

caveman.so
Caveman est une pile d’efficacité des tokens destinée aux agents IA et aux workflows de production. Elle aide les équipes à réduire le contexte éligible, à acheminer le trafic et à mesurer les économies vérifiées grâce à des outils locaux, un SDK TypeScript et une couche cloud gérée.