
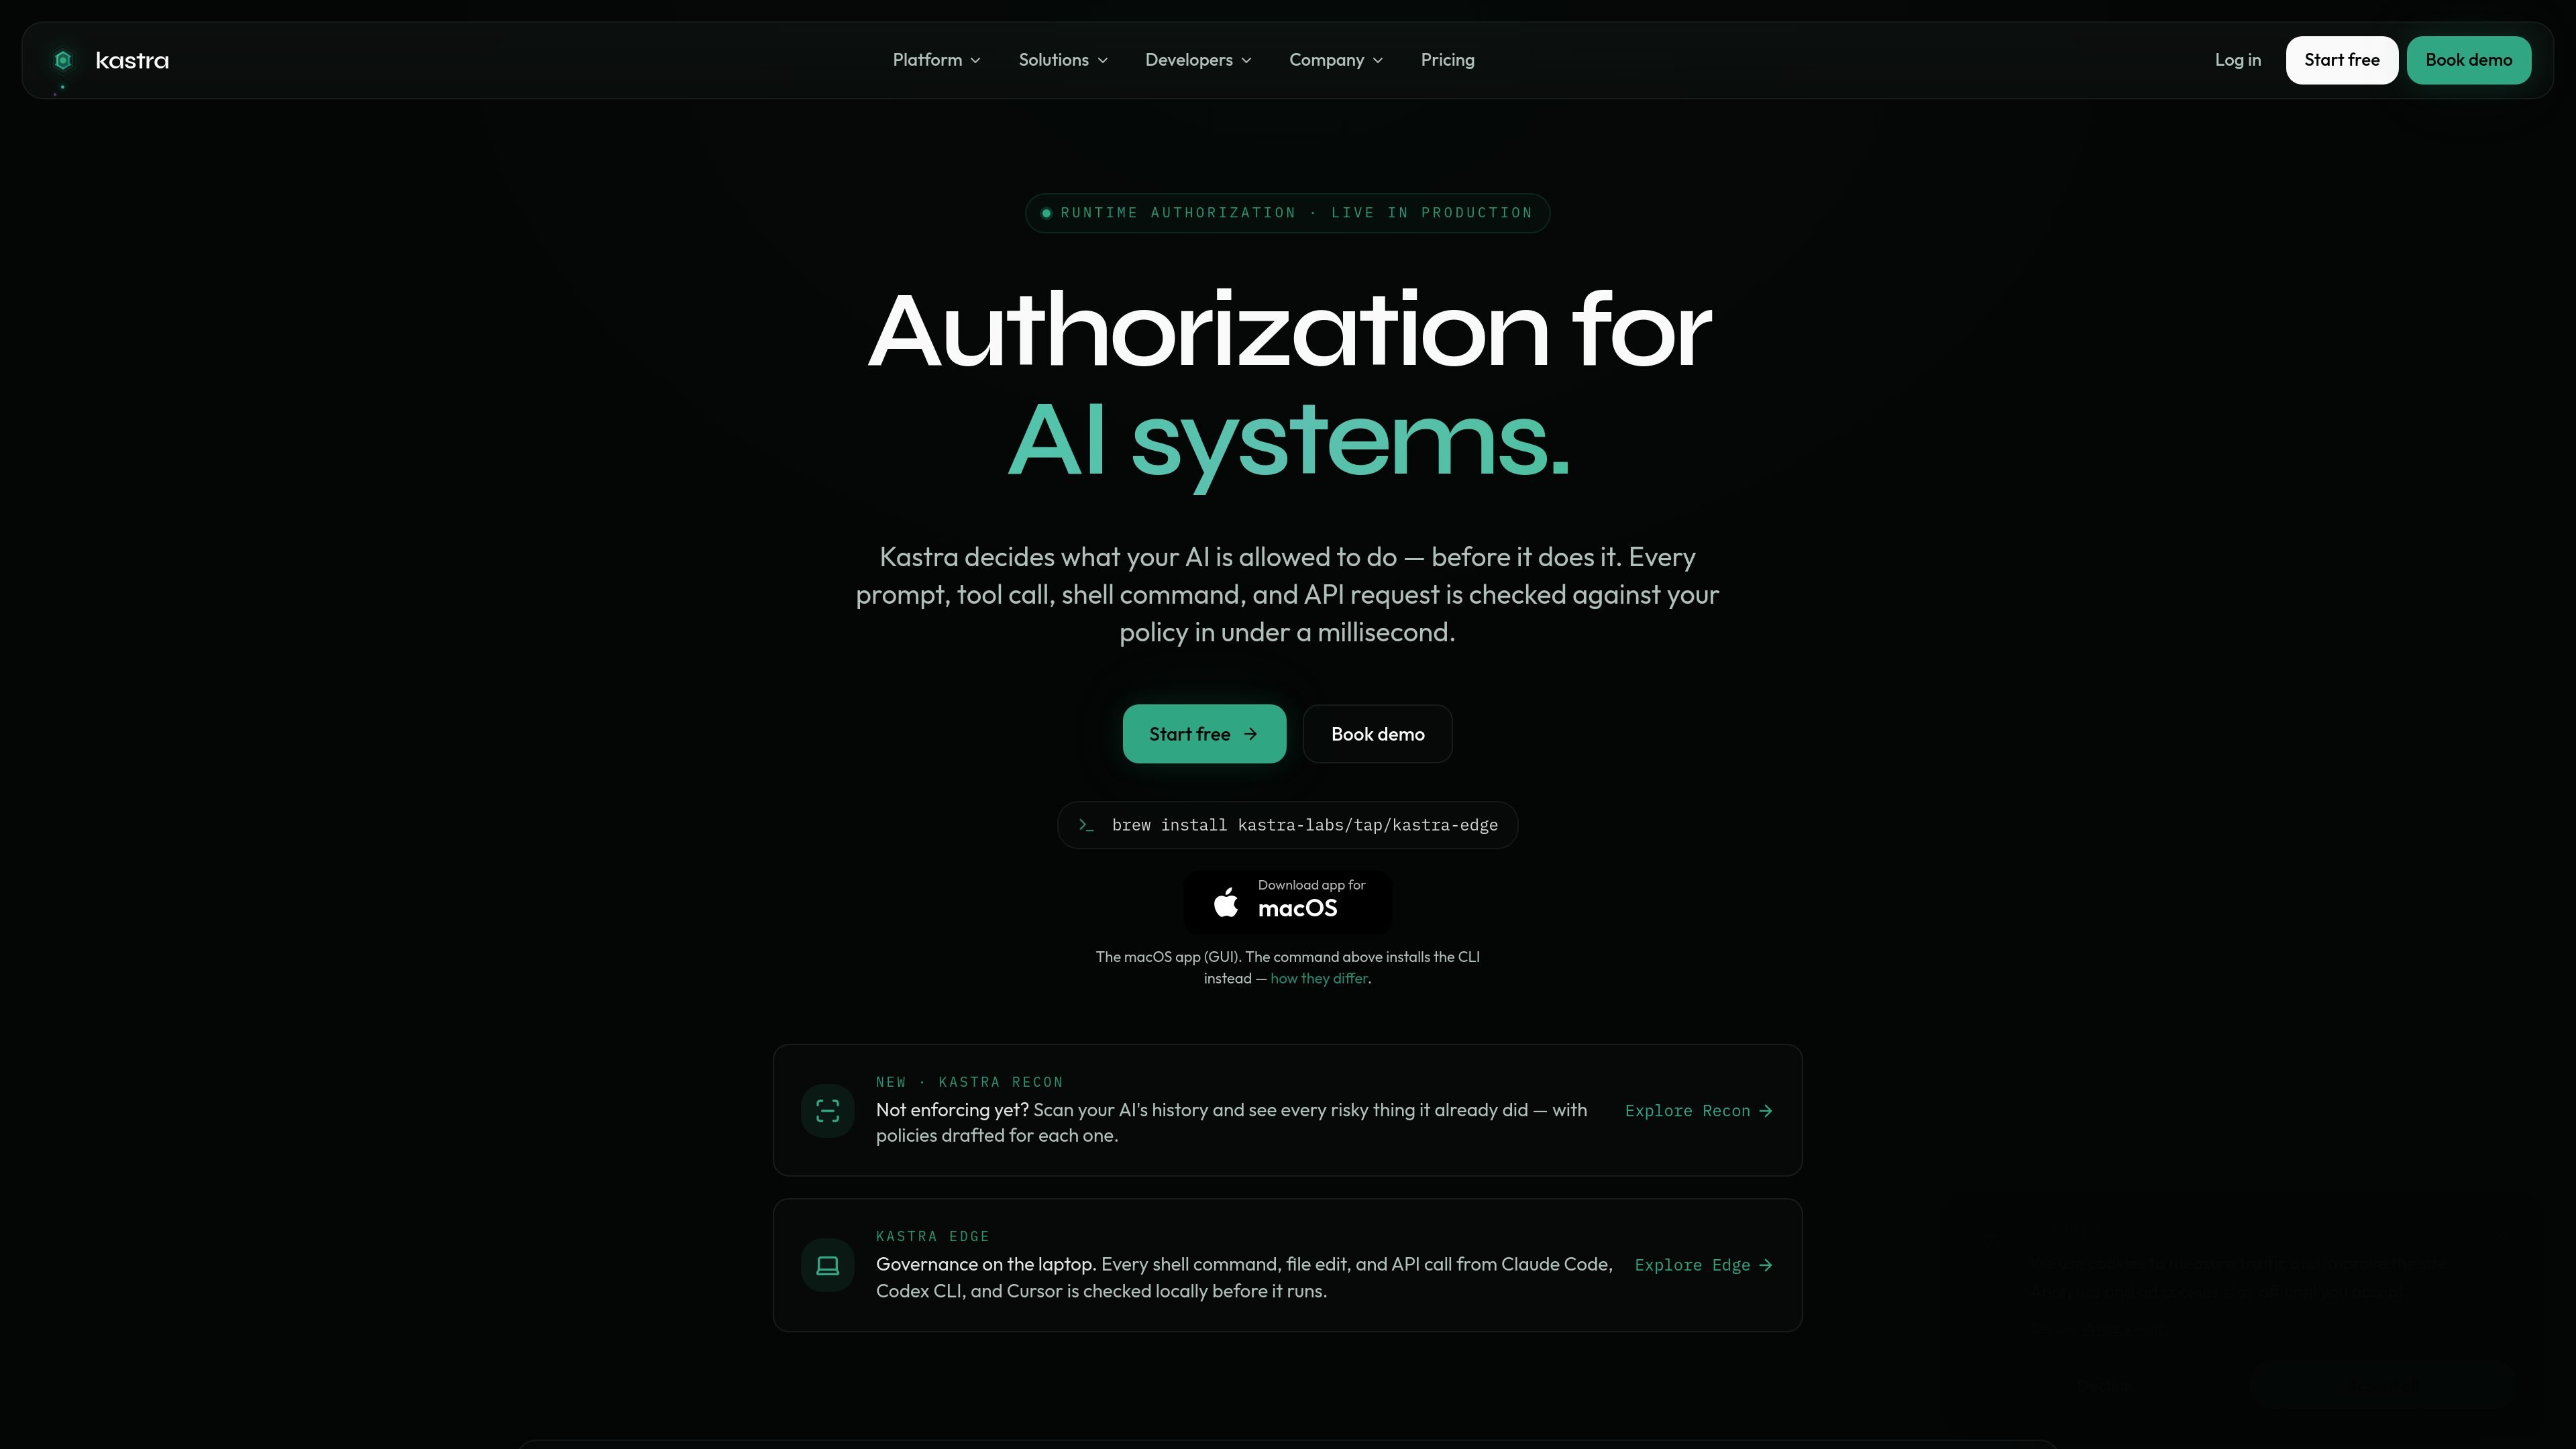
Autorización en tiempo de ejecución en el límite de la acción
Verifica prompts, llamadas a herramientas, comandos de shell y solicitudes API antes de su ejecución; el sitio describe una latencia de decisión inferior a un milisegundo.

Infraestructura de autorización para sistemas de IA que verifica prompts, llamadas a herramientas, comandos de shell, solicitudes API y acciones del navegador antes de ejecutarlos, con políticas y auditorías firmadas.
Kastra es una infraestructura de autorización para sistemas de IA. Su función principal es decidir qué puede hacer una IA antes de que se ejecute la acción, en lugar de registrar o analizar el comportamiento después de los hechos.
El producto verifica prompts, llamadas a herramientas, comandos de shell, solicitudes API y acciones del navegador conforme a las políticas en menos de un milisegundo. La misma capa de políticas puede utilizarse en agentes de programación locales, flujos de trabajo autónomos y despliegues empresariales, con opciones que incluyen entornos en la nube, autohospedados y aislados de redes externas.
Verifica prompts, llamadas a herramientas, comandos de shell y solicitudes API antes de su ejecución; el sitio describe una latencia de decisión inferior a un milisegundo.
Permite a los equipos redactar políticas en Kastra Policy Language, un DSL tipado que se almacena en git, se revisa mediante solicitudes de incorporación de cambios y puede probarse con fixtures.
Admite resultados de permitir, denegar, redactar y escalar o solicitar aprobación, según la política y la superficie evaluada.
Aplica controles en portátiles de desarrolladores, agentes de navegador, servicios de backend y otras superficies de IA mediante el mismo modelo de políticas.
Genera trazas de auditoría firmadas y de solo adición que pueden reproducirse y exportarse a herramientas SIEM como Datadog, Splunk y S3.
Incluye Kastra Recon, que analiza la actividad histórica de los agentes, muestra las acciones de riesgo ya realizadas y redacta políticas para ellas.
Usa Kastra en el portátil de un desarrollador para controlar comandos destructivos, ediciones de archivos y llamadas a API locales de los asistentes de programación antes de que se ejecuten.
Aplica la misma capa de políticas a los flujos de trabajo de agentes autónomos para comprobar cada paso y exigir aprobación humana en los pasos sensibles.
Gobierna agentes basados en navegador interceptando clics, navegación, cumplimentación de formularios y descargas antes de que se ejecuten en el DOM.
Revisa la actividad histórica de los agentes con Recon para encontrar acciones de riesgo ya realizadas y redactar políticas antes de activar la aplicación de controles.
Ejecuta la autorización en entornos empresariales donde los equipos buscan evidencias firmadas, exportaciones de auditoría y modelos de despliegue que incluyan configuraciones autohospedadas o aisladas de redes externas.
Kastra se presenta como una infraestructura de autorización para sistemas de IA. Se sitúa en el recorrido de los prompts, las llamadas a herramientas, los comandos de shell, las solicitudes API, las acciones del navegador y otras acciones generadas por IA; después permite, deniega o, en algunos casos, exige aprobación antes de que se ejecute la acción.
La fuente describe modelos de despliegue que incluyen la nube, entornos autohospedados y aislados de redes externas. La página de precios también indica que Enterprise puede ejecutarse en entornos autohospedados, BYOC o aislados de redes externas.
La página de precios de Kastra menciona compatibilidad con Claude Code, Codex CLI, Cursor, OpenClaw y cualquier entorno de ejecución compatible con OpenAI, además de agentes personalizados mediante SDK.
Sí. La página de precios incluye Shadow Mode para observar la actividad antes de aplicar controles, y la página del motor de políticas describe la reproducción de acciones históricas con distintas versiones de las políticas para comprobar qué habría cambiado.
El sitio indica que las decisiones y los registros de auditoría pueden transmitirse a destinos SIEM como Datadog, Splunk y S3. La página del motor de políticas también señala que hay SDK propios para TypeScript, Python, Go, Rust, Java y Swift.
Los datos de tráfico son solo como referencia.
| abr | 0 |
|---|---|
| may | 0 |
| jun | 2782 |

www.phinq.co
Phinq es una capa de gobernanza en tiempo de ejecución de código abierto para agentes de IA. Intercepta sus llamadas a herramientas, clasifica el riesgo y pausa las acciones de mayor riesgo para obtener aprobación humana antes de ejecutarlas.
arcade.dev
Arcade es un runtime MCP para agentes de IA en producción que combina autorización de agentes, herramientas fiables y gobernanza. Ayuda a los equipos a conectar agentes con sistemas reales, con implementación flexible y precios desde un plan gratuito hasta opciones empresariales.

panguard.ai
Plataforma de seguridad de código abierto para agentes de IA que analiza habilidades y servidores MCP antes de ejecutarlos y protege sus acciones en tiempo de ejecución.

agent-browser.dev
CLI de automatización del navegador para agentes de IA que inicia Chrome, ofrece instantáneas basadas en referencias y admite numerosas acciones desde la línea de comandos; disponible para macOS, Linux y Windows.
www.execlave.com
Execlave es una plataforma de gobernanza y control de AI agents que se sitúa entre los agentes y los sistemas a los que acceden, para añadir comprobaciones de políticas, aprobaciones, trazabilidad y registros de auditoría en producción.

voidleap.com
Voidleap Code es un IDE de escritorio para desarrolladores profesionales e ingenieros de IA que crean software con agentes de IA. Se ejecuta localmente en Mac y Windows, admite cuentas de proveedores en la nube o modelos locales y permite inspeccionar y controlar prompts, llamadas a herramientas, contexto y cambios en archivos.