
Revisión de pull requests
Combina más de 5.000 reglas deterministas con un agente de revisión con IA para comentar errores, antipatrones y vulnerabilidades de seguridad en pull requests.

DeepSource combina análisis estático y revisión asistida por IA para detectar problemas de calidad, errores y vulnerabilidades en pull requests, con comentarios estructurados para equipos de desarrollo.
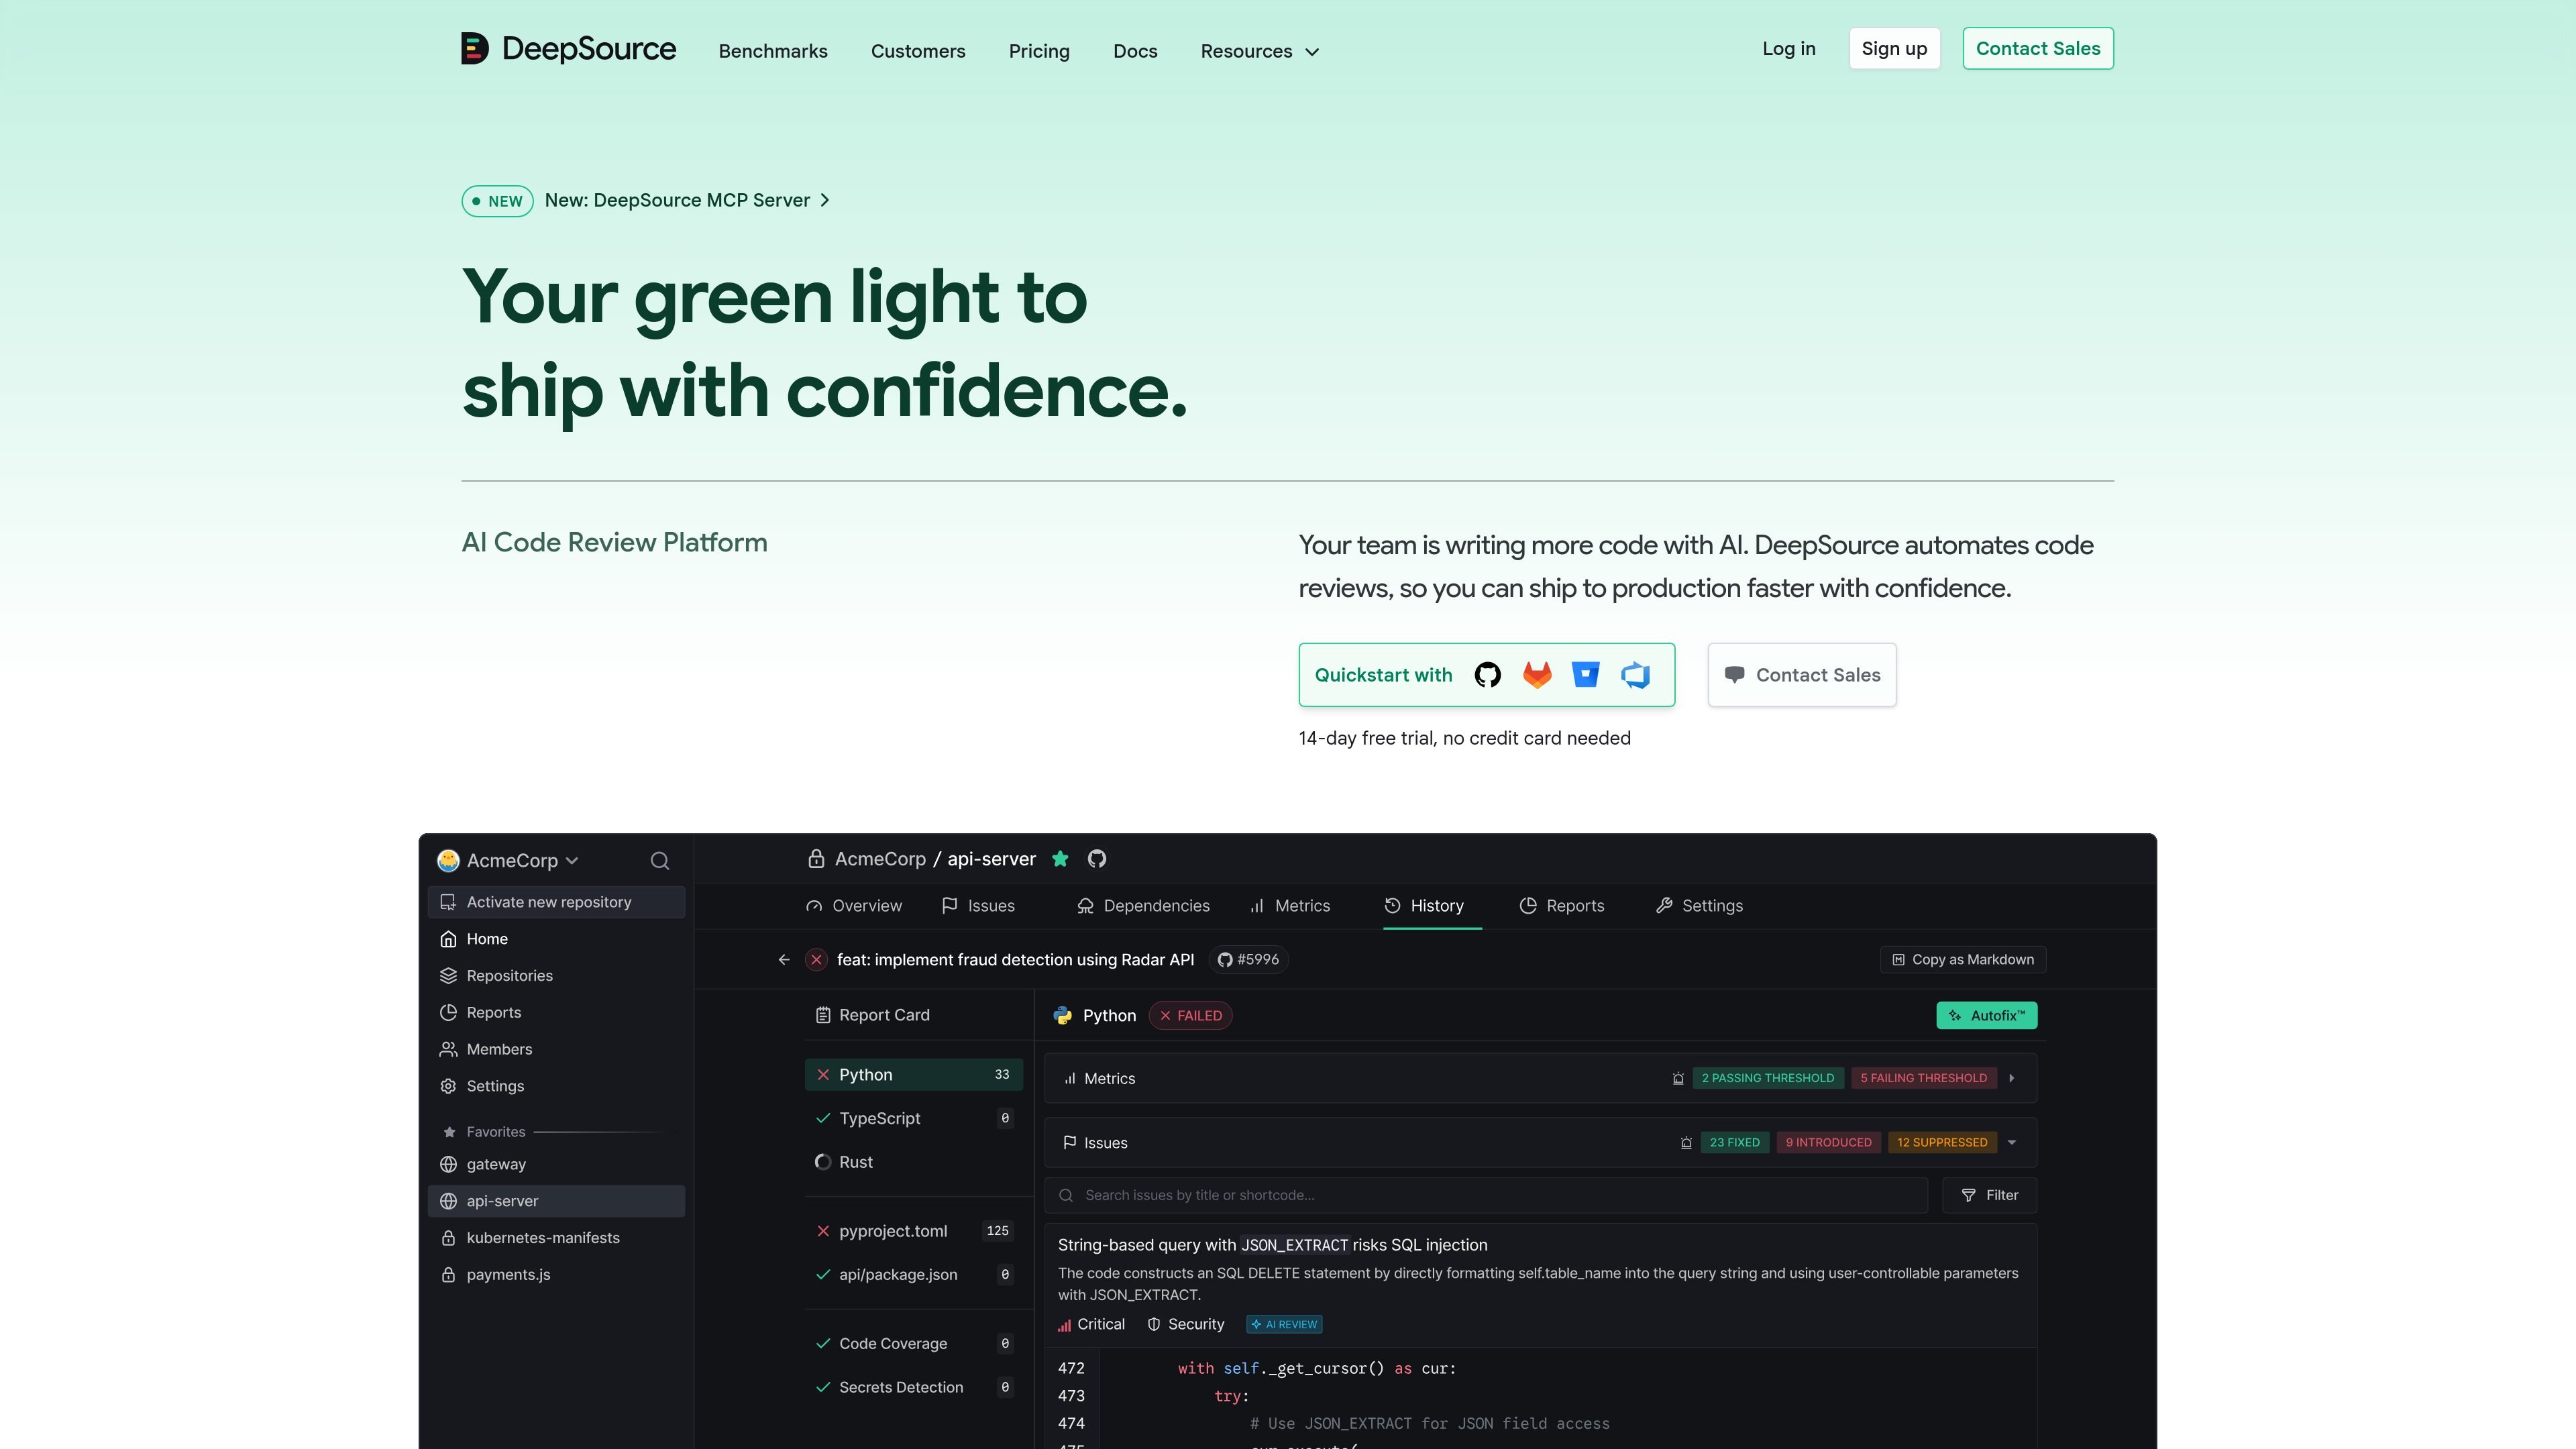
DeepSource es una plataforma de revisión de código y seguridad de aplicaciones para revisar pull requests y analizar bases de código. Combina análisis estático con revisión asistida por IA para identificar errores, vulnerabilidades de seguridad, antipatrones y problemas de calidad del código, y luego ofrece comentarios estructurados en el flujo de trabajo de pull requests. Los equipos también pueden usarla para analizar dependencias, hacer seguimiento de la cobertura del código, detectar secretos y aplicar controles de calidad o seguridad antes de fusionar cambios.
Combina más de 5.000 reglas deterministas con un agente de revisión con IA para comentar errores, antipatrones y vulnerabilidades de seguridad en pull requests.
Ofrece correcciones generadas por IA para los problemas detectados, con un diff que los usuarios pueden inspeccionar antes de aceptar un cambio.
Analiza dependencias de código abierto para detectar vulnerabilidades conocidas y problemas de cumplimiento de licencias. El análisis de alcanzabilidad rastrea las llamadas a través del repositorio y el código de las dependencias para determinar si se utiliza código vulnerable.
Incluye análisis estático, SAST, revisión de infraestructura como código, detección de secretos y seguimiento de la cobertura del código; los equipos pueden establecer umbrales y controles para pull requests.
Ofrece informes estructurados de pull requests sobre seguridad, fiabilidad, complejidad, higiene y cobertura. Entre las integraciones e interfaces de flujo de trabajo disponibles se incluyen Slack, Jira, una API, webhooks y un servidor MCP.
Ejecuta formateadores de código abierto en commits o pull requests y puede centrar las revisiones en los problemas recién introducidos para que los hallazgos existentes no acaparen los comentarios sobre la rama.
Usa comentarios en pull requests y controles de calidad o seguridad para inspeccionar código producido a mayor ritmo y evitar que se fusionen cambios que no cumplan los criterios definidos por el equipo.
Usa información de alcanzabilidad y rutas de corrección recomendadas para priorizar los hallazgos en dependencias y evaluar opciones de actualización más allá de pasar simplemente a la versión más reciente.
Ejecuta revisiones de toda la base de código para hacer seguimiento de su estado y de los puntos críticos de seguridad a lo largo del tiempo, junto con comprobaciones de pull requests para los cambios entrantes.
Supervisa la cobertura y utiliza informes de seguridad organizados en torno a marcos como OWASP Top 10 y CWE/SANS Top 25 para identificar áreas que requieren atención.
La página de precios ofrece una prueba gratuita de 14 días e indica que no se necesita una tarjeta de crédito para empezar.
Sí. Analiza pull requests mediante reglas deterministas y un agente de revisión con IA, y presenta los hallazgos como comentarios y observaciones estructurados.
Autofix AI puede generar parches de corrección. La página del producto indica que los usuarios pueden inspeccionar el diff propuesto antes de aceptar la corrección.
Sí. Sus capacidades de SCA incluyen análisis de vulnerabilidades, análisis de alcanzabilidad y comprobaciones de cumplimiento de licencias.
El plan Enterprise incluye BYOK para AI Review con claves de Anthropic Claude, OpenAI o Google Gemini; la inferencia se ejecuta en la infraestructura del cliente.
Los datos de tráfico son solo como referencia.

graphite.dev
Plataforma de revisión de código conectada con GitHub para pull requests apilados, revisión asistida por IA y flujos de fusión más ágiles.

pullrequest.com
Servicio bajo demanda de revisión de código y seguridad que combina selección asistida por IA con validación humana experta dentro del flujo habitual de pull requests.

coderabbit.ai
CodeRabbit es una herramienta de revisión de código con IA para pull requests, flujos de trabajo en el IDE y revisiones mediante la CLI, compatible con repositorios de GitHub y GitLab.

linearb.io
LinearB ayuda a líderes de ingeniería y equipos de desarrollo a analizar métricas de entrega, evaluar el impacto de las herramientas de programación con IA y automatizar flujos de trabajo de pull requests.
hyrax.dev
Hyrax is an AI codebase architecture and engineering review platform for teams working through GitHub. It maps repository structure, evaluates code across six engineering dimensions, and proposes verified changes as pull requests for developers to review and merge.

gitwarren.com
Herramienta local de revisión de código para inspeccionar y comentar cambios preparados, no preparados y sin seguimiento en el árbol de trabajo de Git de un agente antes de confirmarlos o enviarlos.