
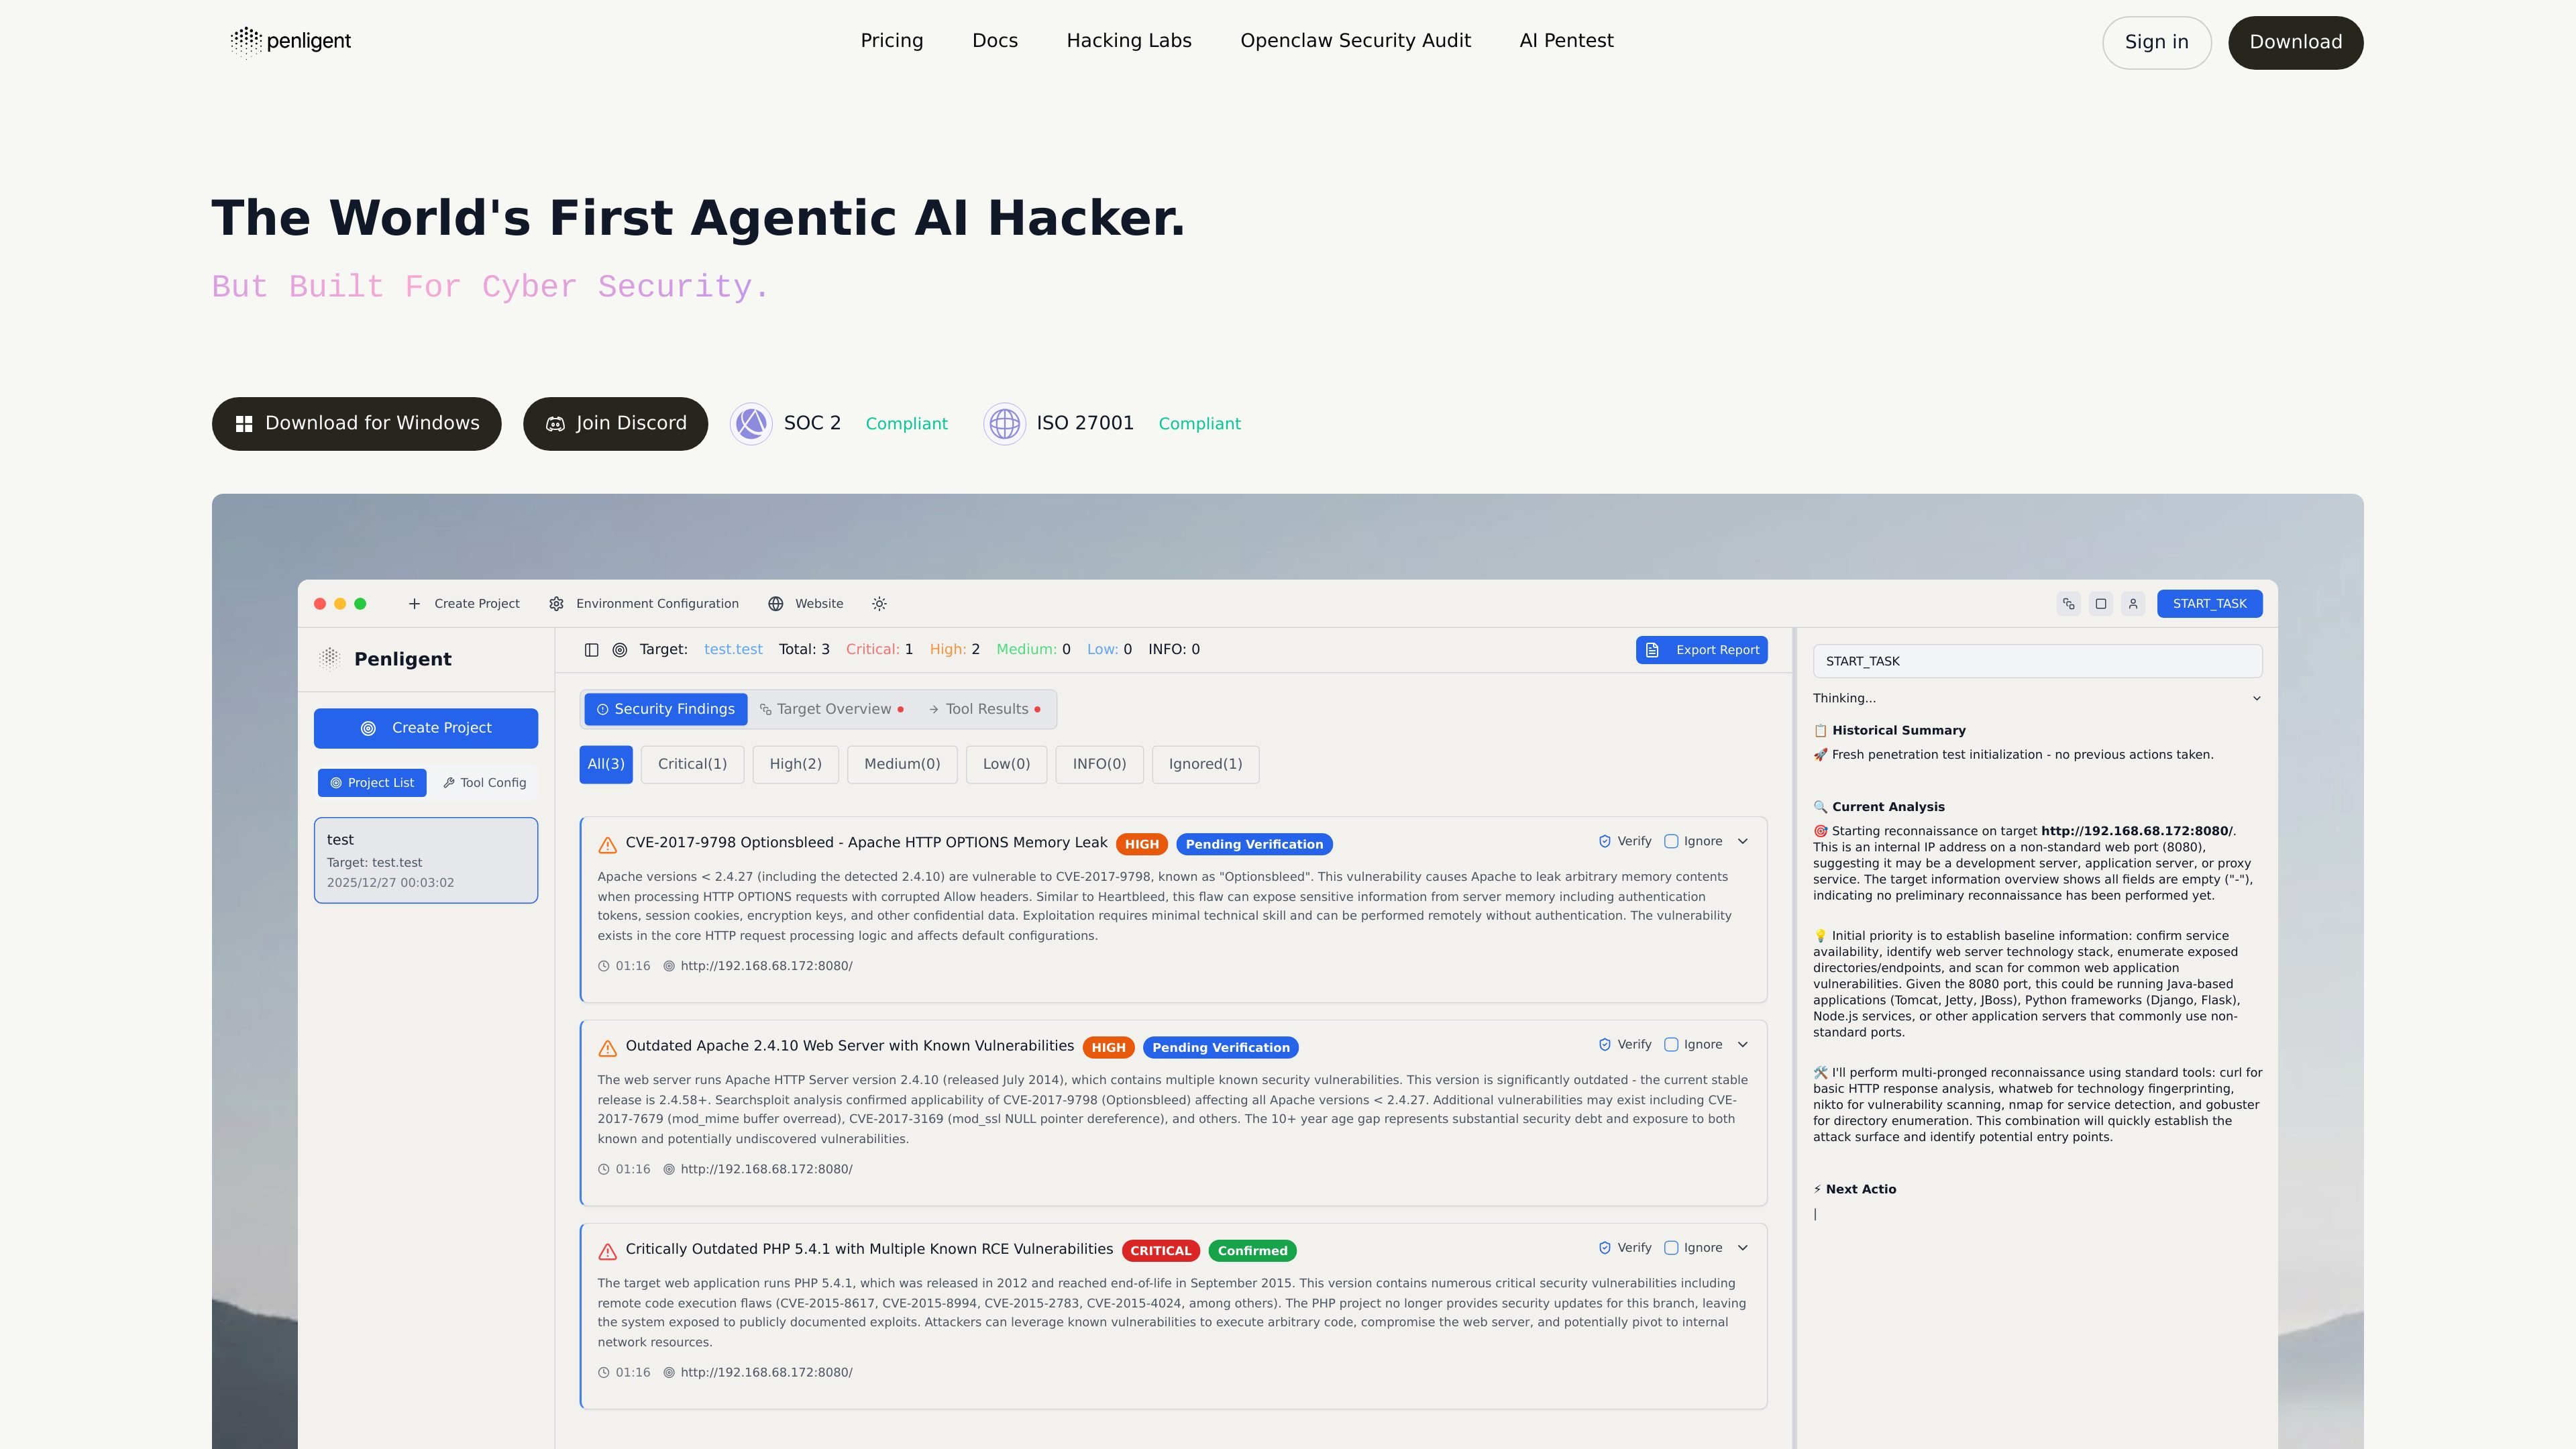
端到端滲透測試工作流程
Penligent 表示可在單一工作流程中從資產發現一路推進到驗證,結合盤點、攻擊面映射、探測與漏洞重現。

Penligent 是面向安全團隊、滲透測試人員與紅隊的 AI 輔助滲透測試平台,可自動完成網頁應用程式、API、商業邏輯及 AI 代理程式的發現、驗證、漏洞利用重現與基於證據的報告產生。
Penligent 是一款 AI 輔助滲透測試平台,可為資安團隊、滲透測試人員與紅隊自動化部分進攻型資安工作流程。其公開網站將其描述為一個具代理能力的 AI 駭客,可運用真實工具編排來尋找漏洞、驗證發現並執行漏洞利用。
其核心工作流程涵蓋資產發現、攻擊面映射、探測、漏洞重現與報告。產品頁也強調以證據為導向的輸出,包括工件、重現步驟,以及與合規導向工作流程相符的稽核就緒報告。
Penligent 表示可在單一工作流程中從資產發現一路推進到驗證,結合盤點、攻擊面映射、探測與漏洞重現。
平台強調真實工具編排,並支援按需使用 200 多種滲透測試工具,面向資安工程師、滲透測試人員與紅隊。
網站提及即時 CVE 漏洞利用支援,以及一鍵 PoC 漏洞腳本生成,適用於持續紅隊演練與漏洞研究。
Penligent 強調以證據為先的結果,並在發現中附上工件、重現步驟與可追蹤的證明。
定價頁列出 Pro 方案提供進階 WAF 指紋辨識與繞過測試、完整資產關聯分析,以及敏感 API 發現。
更高階方案增加團隊控制功能,例如共享點數池、以角色為基礎的存取控制、SSO 或 SAML、已驗證流程測試,以及 CI/CD 整合。
使用 Penligent 映射曝露資產、探測常見曝露點,並以結構化工作流程逐步進入驗證,而非只執行孤立掃描。
此平台定位於測試 API 與已驗證流程,包括高階方案中的多角色驗證,適用於依賴使用者狀態或權限的工作流程。
Penligent 提到業務邏輯重點,因此當目標是找出影響真實應用行為而不只是表層問題的失敗時,它特別適合。
網站提及 AI 代理作為目標領域,因此當團隊需要評估代理行為及其相關安全曝露時,可使用此產品。
透過證據鏈報告、一鍵漏洞利用重現與稽核就緒報告,這項產品也適合為內部審查或合規導向交接準備文件的團隊。
來源將 Penligent 描述為一款供資安團隊使用的 AI 輔助滲透測試工具。它著重於端到端流程,例如資產發現、攻擊面映射、探測、漏洞重現與以證據為基礎的報告。
定價頁顯示有 Free 方案、Pro 方案、Team 與 Enterprise。Free 包含核心工作流程,Pro 標示為每月 39.92 美元、按年計費,而 Team 與 Enterprise 則採洽詢銷售定價。
網站表示 Penligent 支援 Web 應用、API、業務邏輯與 AI 代理。定價頁也提到較高階方案提供已驗證流程測試、多角色驗證、CI/CD 整合,以及標準化的稽核就緒報告。
網站強調一鍵報告、PDF 或 Markdown 匯出、重現步驟,以及證據鏈報告。它也著重於驗證與可追蹤的證據,而不只是掃描器式結果。
公開頁面未提供完整的設定指南或詳細的整合清單。不過頁面指出 Free 方案提供免複雜設定的使用方式,而 Team 方案包含 CI/CD 整合、SSO 或 SAML,以及以角色為基礎的存取控制。
流量數據僅供參考。