

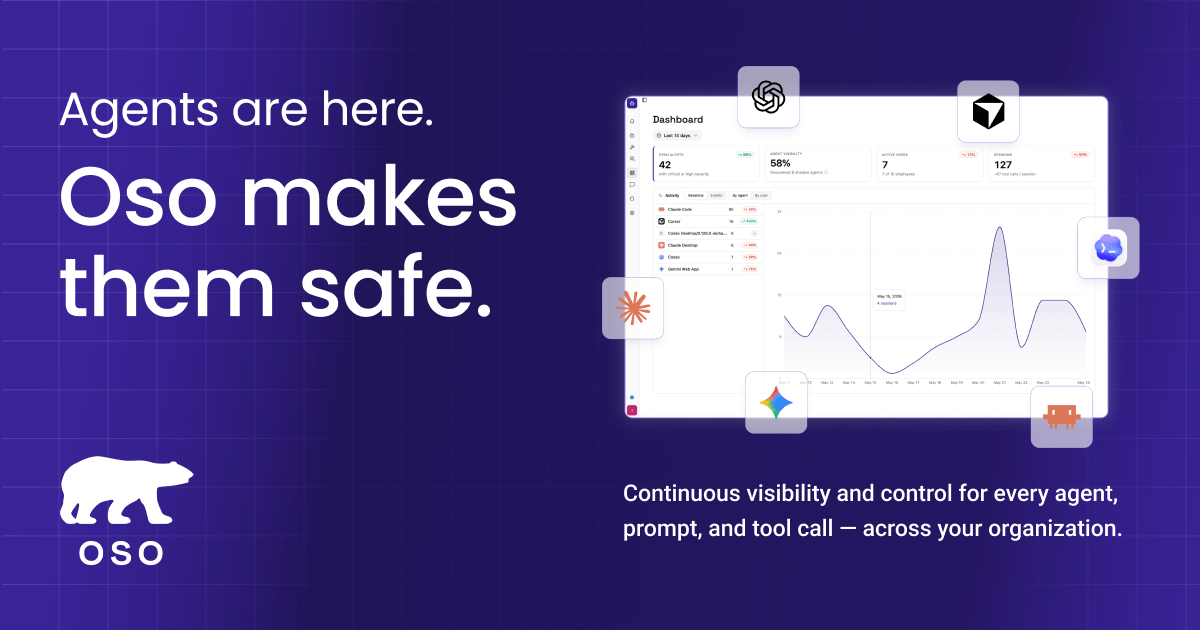
Agent 發現
持續盤點端點、瀏覽器與網路流量中的 AI agent,讓團隊能辨識哪些地方正在執行 agent,並區分允許與不允許的 agent。
Oso for Agents 是一個供團隊使用的 AI agent 安全與控管平台,當團隊需要了解 agent 如何被使用,以及對其可執行內容設下防護邊界時,便能派上用場。它著重於在員工裝置與內部系統中執行的 agent 之發現、監控、偵測與政策強制執行。
此產品是為了那些 AI agent 可實際存取檔案系統、程式碼儲存庫、雲端 API 與內部工具的環境而設計。其宣稱目的在於協助安全與工程團隊更有信心地在生產環境中運行 agent,同時執行最小權限控制並保留可稽核的 agent 活動紀錄。
持續盤點端點、瀏覽器與網路流量中的 AI agent,讓團隊能辨識哪些地方正在執行 agent,並區分允許與不允許的 agent。
為受監控的 agent 擷取 prompts、completions 與工具呼叫,建立可用於檢視行為或調查事件的工作階段時間軸。
針對未經核准的 agent 與 agent 工作階段中的敏感資料產生警示,並可透過 Slack 傳送及附上調查細節連結。
讓團隊定義 agent 可執行的政策,包括封鎖工具呼叫、要求人工核准或產生警示,並在網路層級集中強制執行。
提供完整的 agent 行為日誌與可匯出的合規紀錄,以支援事件檢視與稽核流程。
使用 Oso 找出在員工裝置、瀏覽器或終端機中執行的 AI agent,接著標記已核准與未核准的使用情況。
需要了解 agent 在某個工作流程或事件中做了什麼時,可使用工作階段時間軸檢查 prompts、completions 與工具呼叫。
使用警示與政策控制來偵測敏感資料外洩、停止高風險工具使用,或在未知的 MCP servers 被允許行動之前加以封鎖。
使用完整行為日誌與可匯出紀錄來支援內部審查、合規要求與逐步的事件重建。
使用政策層定義內部 AI 規則,例如僅允許已核准模型,或針對特定動作要求人工核准。
Oso for Agents 針對需要掌握其組織內 AI agent 可視性與控制權的團隊。文件描述了跨端點、瀏覽器與網路流量的 agent 發現、監控、偵測與政策控制。
概覽文件說明了 agent 的發現、工作階段監控、對未經核准的 agent 或敏感資料發出警示,以及可封鎖工具呼叫、要求人工核准或產生警示的政策式控制。
定價頁列出 Developer 方案為每位使用者每月 0 美元,Growth 方案為每位使用者每月 15 美元,以及採自訂價格的 Enterprise 方案。
產品頁面指出可搭配已核准的 AI 流量、agent 工作階段,以及在網路層級集中強制執行的政策來使用。文件也提到針對 coding agents 的快速上手流程,以及需要與公司會面才能啟用的存取流程。
流量數據僅供參考。