
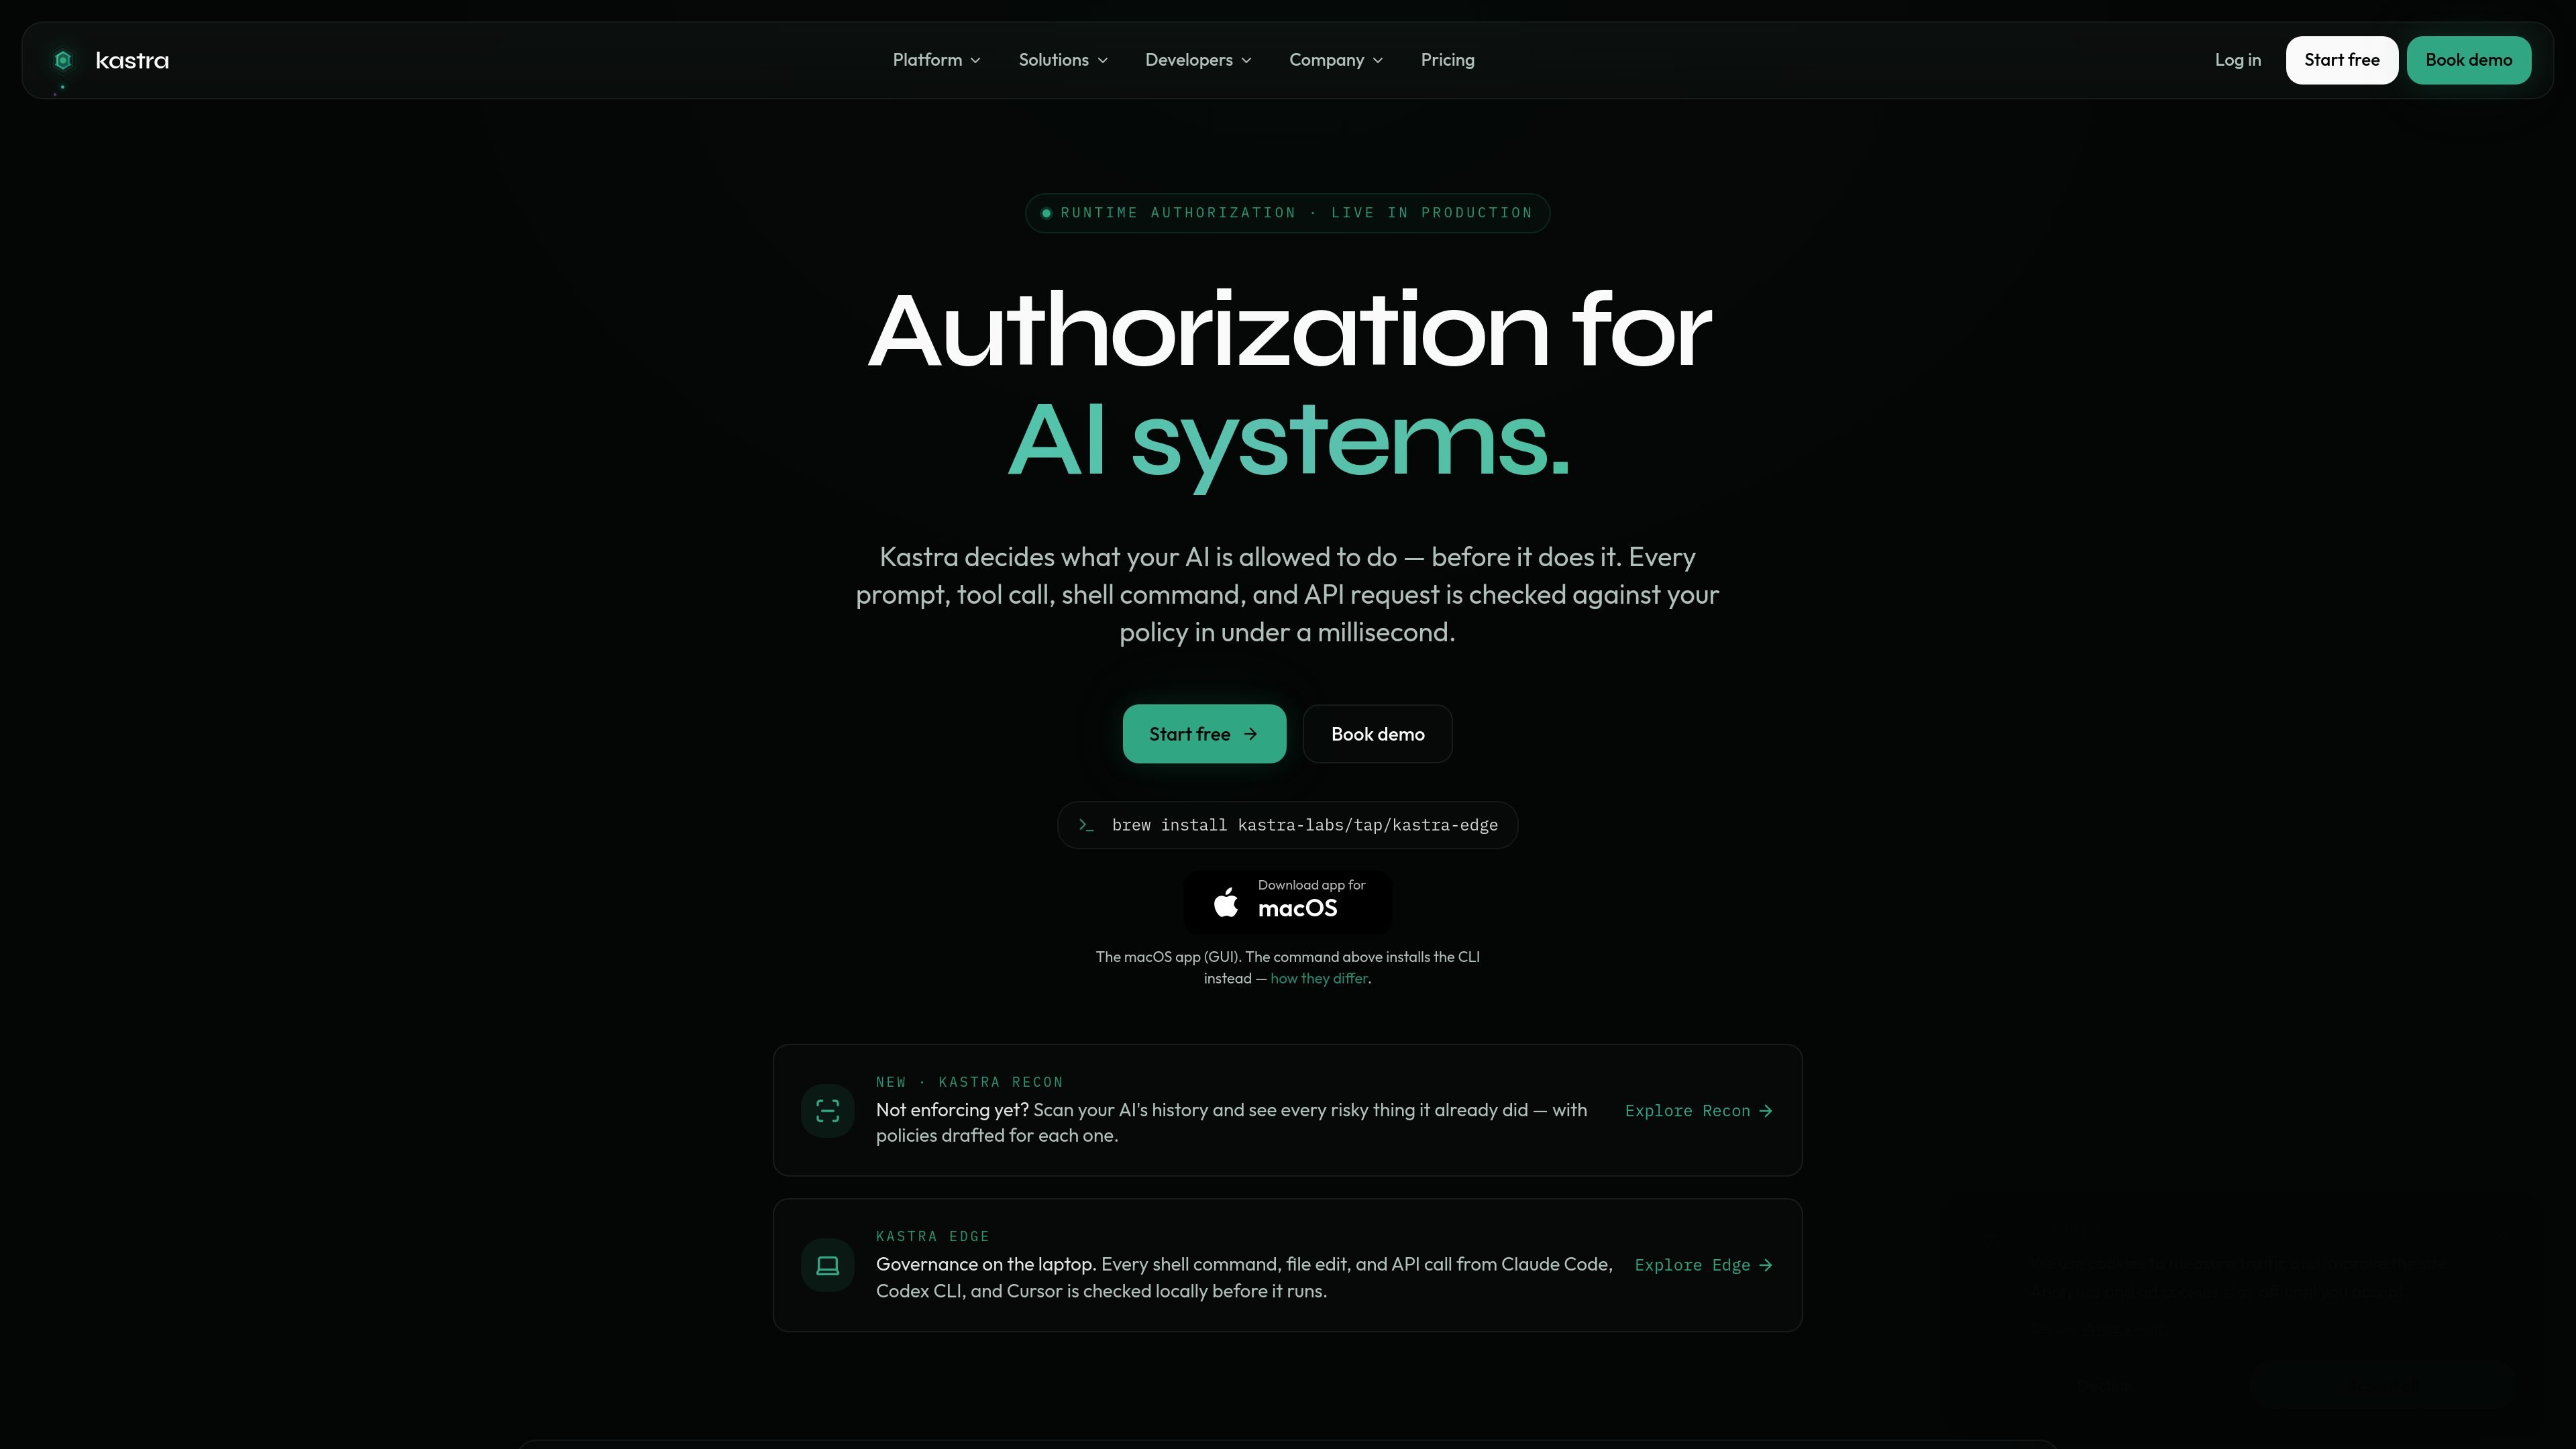
動作邊界上的執行期授權
在執行前檢查提示詞、工具呼叫、Shell 指令與 API 請求,網站描述其決策延遲低於毫秒級。

Kastra 是面向 AI 系統的授權基礎設施,可在提示詞、工具呼叫、Shell 指令、API 請求與瀏覽器操作執行前進行檢查,協助團隊執行政策、保留簽署的稽核軌跡,並治理本機與企業 AI 工作流程。
Kastra 是 AI 系統的授權基礎架構。它的主要工作是在動作執行前,決定 AI 可以做什麼,而不是在事後記錄或分析行為。
這個產品會在不到一毫秒內,根據政策檢查提示詞、工具呼叫、Shell 指令、API 請求與瀏覽器操作。同一套政策層可用於本地程式碼 agent、自主工作流程與企業部署,部署選項包括雲端、自建與 air-gapped 環境。
在執行前檢查提示詞、工具呼叫、Shell 指令與 API 請求,網站描述其決策延遲低於毫秒級。
讓團隊使用 Kastra Policy Language 撰寫政策;這是一種型別化 DSL,保存在 git 中、可在 pull request 中審查,並可使用 fixtures 進行測試。
根據所評估的政策與介面,支援允許、拒絕、遮罩,以及升級或基於核准的結果。
使用相同的政策模型,在開發者筆電、瀏覽器 agent、後端服務與其他 AI 介面上執行強制控管。
產生經簽章、僅可追加的稽核軌跡,可重播並匯出到 Datadog、Splunk 與 S3 等 SIEM 工具。
包含 Kastra Recon,可掃描歷史 agent 活動、找出已執行過的高風險動作,並為其起草政策。
在開發者筆電上使用 Kastra,於程式輔助工具執行破壞性指令、檔案修改與本地 API 呼叫之前先行管制。
將同一套政策層套用到自主 agent 工作流程,讓每一步都經過檢查,且敏感步驟可要求人工核准。
在 DOM 中動作觸發前,透過攔截點擊、導覽、表單填寫與下載來治理瀏覽器型 agent。
使用 Recon 檢視歷史 agent 活動,找出已執行過的高風險動作,並在啟用強制控管前起草政策。
在企業環境中執行授權,適合希望取得簽章證據、稽核匯出,以及包含自建或 air-gapped 佈署模式的團隊。
Kastra 被定位為 AI 系統的授權基礎架構。它位於提示詞、工具呼叫、Shell 指令、API 請求、瀏覽器操作與其他 AI 產生的動作執行路徑上,然後在動作執行前允許、拒絕,或在某些情況下要求核准。
來源說明其部署模式包括雲端、自建與 air-gapped。定價頁也指出 Enterprise 可在 self-hosted、BYOC 或 air-gapped 環境中執行。
Kastra 的定價頁列出支援 Claude Code、Codex CLI、Cursor、OpenClaw,以及任何相容 OpenAI 的 runtime,另外也可透過 SDK 支援自訂 agent。
可以。定價頁包含 Shadow Mode,可在強制執行前觀察活動;政策引擎頁也說明可將歷史動作對照不同政策版本重播,以查看原本會有什麼變化。
網站指出,決策與稽核紀錄可串流到包括 Datadog、Splunk 與 S3 在內的 SIEM 目的地。政策引擎頁也提到提供 TypeScript、Python、Go、Rust、Java 與 Swift 的第一方 SDK。
流量數據僅供參考。
| 4月 | 0 |
|---|---|
| 5月 | 0 |
| 6月 | 2782 |