

程式碼審查用 AI SAST
使用語意 AI SAST 分析原始碼,找出 AI 產生與人工撰寫程式碼中的安全弱點,包括控制流程、資料流、授權行為、相依性與不安全模式,並在發布前完成識別。
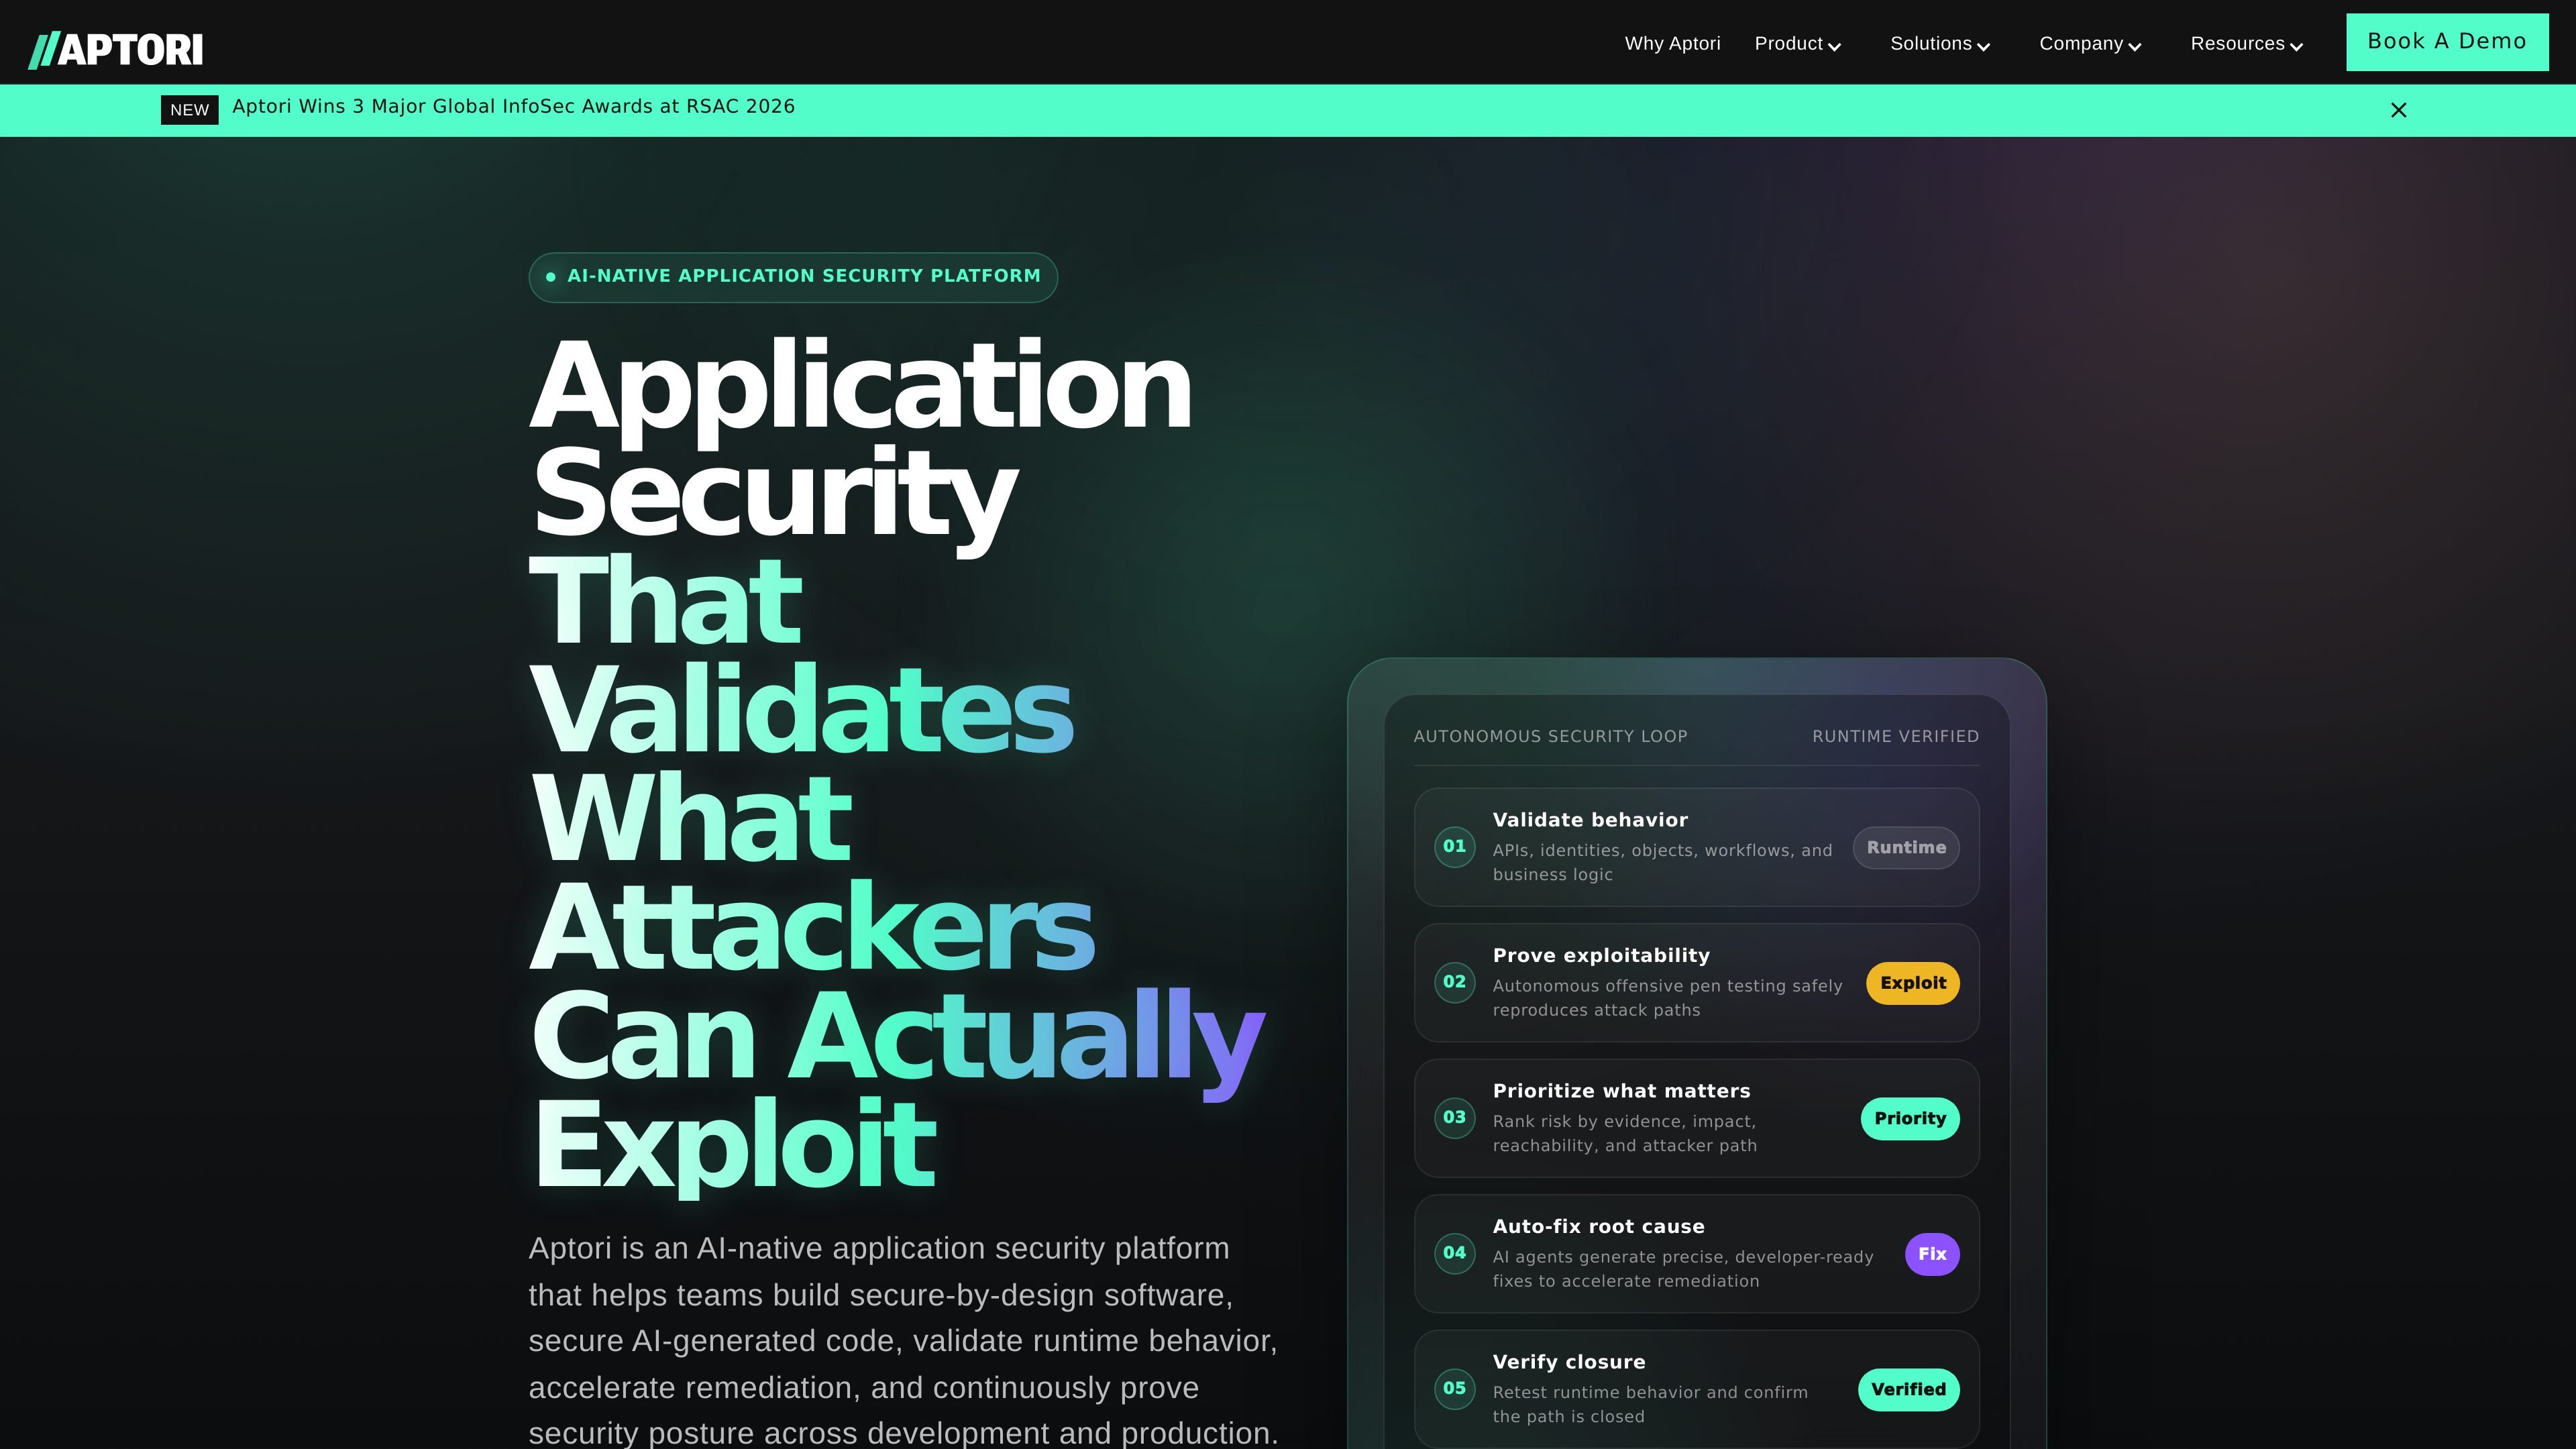
Aptori 是一個 AI 原生應用程式安全平台,適用於程式碼、API、雲原生基礎架構與 AI 系統。它將 AI SAST、執行階段驗證、自主滲透測試、ASPM 與修補整合為單一操作模型,重點在於證明哪些項目可被利用,而不只是回報發現。
此產品的設計目標是協助安全與開發團隊以執行階段證據為基礎工作。Aptori 持續驗證應用程式與 API,關聯安全堆疊中的各種訊號,並提供可供開發者直接使用的指引以加速修補,同時支援持續合規與安全設計。
使用語意 AI SAST 分析原始碼,找出 AI 產生與人工撰寫程式碼中的安全弱點,包括控制流程、資料流、授權行為、相依性與不安全模式,並在發布前完成識別。
在執行階段條件下驗證 API、身分、工作流程、商業邏輯與 Kubernetes 暴露面,讓團隊能區分理論上的發現與實際可被利用的問題。
透過 AI Security Engineer 代理執行自主滲透測試,模擬攻擊者行為、探索攻擊路徑,並在修補後驗證問題是否仍然存在。
透過 Security Data Lake 與 ASPM 層將程式碼、相依性、API、執行階段行為與第三方工具的發現結果進行關聯,減少碎片化並依真實風險排序。
將分流處理連結到根本原因分析、開發者可直接使用的修補方案與驗證步驟,讓團隊能以更清楚的責任歸屬與證據,從發現走向修補。
透過在應用程式與雲原生環境中保留執行階段證據與安全態勢脈絡,支援持續合規與持續漏洞管理。
使用 Aptori 在程式碼進入正式環境前審查 AI 產生或人工撰寫的程式碼,並以語意分析檢視控制流程、資料流、相依性與授權行為。
使用 Aptori 在執行階段條件下驗證 API、身分、工作流程與商業邏輯,特別適用於授權缺陷或攻擊路徑難以用靜態工具證明的情境。
使用 Aptori 依可達性、執行階段暴露面與業務影響,優先處理相依性、密鑰與 SBOM 發現結果,讓修補工作聚焦於最重要的問題。
使用 Aptori 在修補後測試問題是否真正已修正,並持續驗證控管措施是否長期維持有效。
Aptori 是一個 AI 原生應用程式安全平台,將 AI SAST、API 安全測試、執行階段驗證、自主滲透測試、修補與合規支援整合於同一操作模型中。
來源資料顯示其流程以示範為主,並未提供可自助購買的公開定價。定價頁面目前回傳 404,網站也引導訪客預約展示。
Aptori 是為需要安全團隊與開發者以相同證據協作的組織所打造。公司頁面指出,該平台設計給 CISO 與開發者,提供執行階段真實性、確定性修補與統一訊號關聯。
此平台使用語意執行階段驗證,對使用者、身分、API、物件與工作流程進行建模,以驗證真實的應用程式行為,接著將發現結果連結到可利用性、修補指引與驗證。
流量數據僅供參考。