员工 AI 安全
发现应用和浏览器中的影子 AI 使用情况,保护提示词中的敏感数据,并按用户、应用和操作实施策略控制。
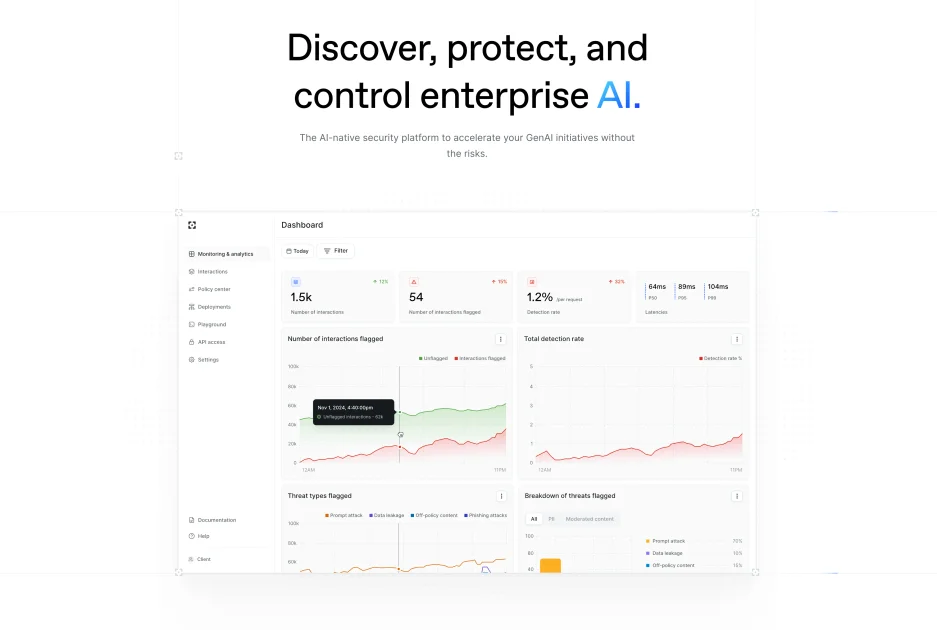
Lakera 是面向构建和使用生成式 AI 的组织的 AI 原生安全平台。它通过检测威胁、保护数据,并在员工工作流和 AI 应用中实施安全策略,帮助团队控制 AI 系统可访问的内容及其可执行的操作。该平台涵盖员工 AI 安全、AI 智能体安全和 AI 红队测试,并提供 API 优先和云原生部署选项。
选择需要保护的员工、应用或智能体工作流。对于 Guard API 组件,可将应用消息连接到项目,并配置其策略和模式。查看检测结果,并在采用拦截配置前测试相关攻击;这些控制措施并不能保证阻止所有攻击或数据泄露。
发现应用和浏览器中的影子 AI 使用情况,保护提示词中的敏感数据,并按用户、应用和操作实施策略控制。
在运行时筛查 AI 应用交互,检测提示词攻击、可疑内容和数据泄露。检测和拦截效果取决于已配置的策略和项目模式。
支持基于风险的生成式 AI 红队测试,提供漏洞管理、协作式修复指导,以及直接和间接攻击模拟。
通过上下文感知检测识别提示词注入、越狱及其他 AI 攻击。Guard API 筛查会返回标记,并可提供详细的检测器结果以供策略审查。
提供集中式策略控制、API 优先架构、云原生部署和企业集成。员工、应用和智能体工作流的部署与配置各不相同。
为聊天机器人和语音机器人提供与模型无关的防护,并覆盖多语言和多模态场景。请针对应用中实际使用的模型、语言和内容评估检测表现。
安全和 IT 团队可以发现应用和浏览器中的未经批准 AI 使用情况,随后应用针对用户和操作的控制措施,以减少数据暴露。
产品和工程团队可以为聊天机器人及其他生成式 AI 应用添加运行时威胁检测、提示词攻击防护和数据泄露防护。
部署智能体的团队可以模拟直接和间接攻击、跟踪漏洞,并随着智能体行为和威胁的演变协调修复工作。
通过 API 优先防护和集中式策略保护生成式 AI 应用,并针对每个应用评估集成方式和策略行为,而不要假定所有部署都无需调整。
Lakera 为员工与 AI 的交互、AI 驱动的应用、智能体及相关数据流提供安全防护。其所述防护范围包括提示词攻击、越狱和数据泄露。
Lakera 提供 API 优先、云原生工作流,并支持 SaaS 部署和企业集成。Guard API 文档也介绍了自托管方式。请针对具体安全工作流选择并配置部署方式,不要将所有模块视为完全相同。
可以。AI Agent Security 涵盖智能体发现、访问与风险评估,以及面向连接工具的系统的运行时控制。其应用和 Guard API 工作流也会筛查聊天机器人交互。请配置相关策略并测试实际效果。
Lakera 为聊天机器人和语音机器人提供与模型无关的防护,并覆盖多语言和多模态场景。但这并不意味着在所有语言、模态或模型上都能达到相同的检测质量;请使用应用的实际输入进行评估。
流量数据仅供参考。
| 7月 | 238029 |
|---|---|
| 8月 | 138827 |
| 9月 | 116393 |