
三重信任边界检查
在模型执行前扫描客户消息,在组装提示词前扫描选定的文档或文本块,并在执行前扫描拟议的工具调用。
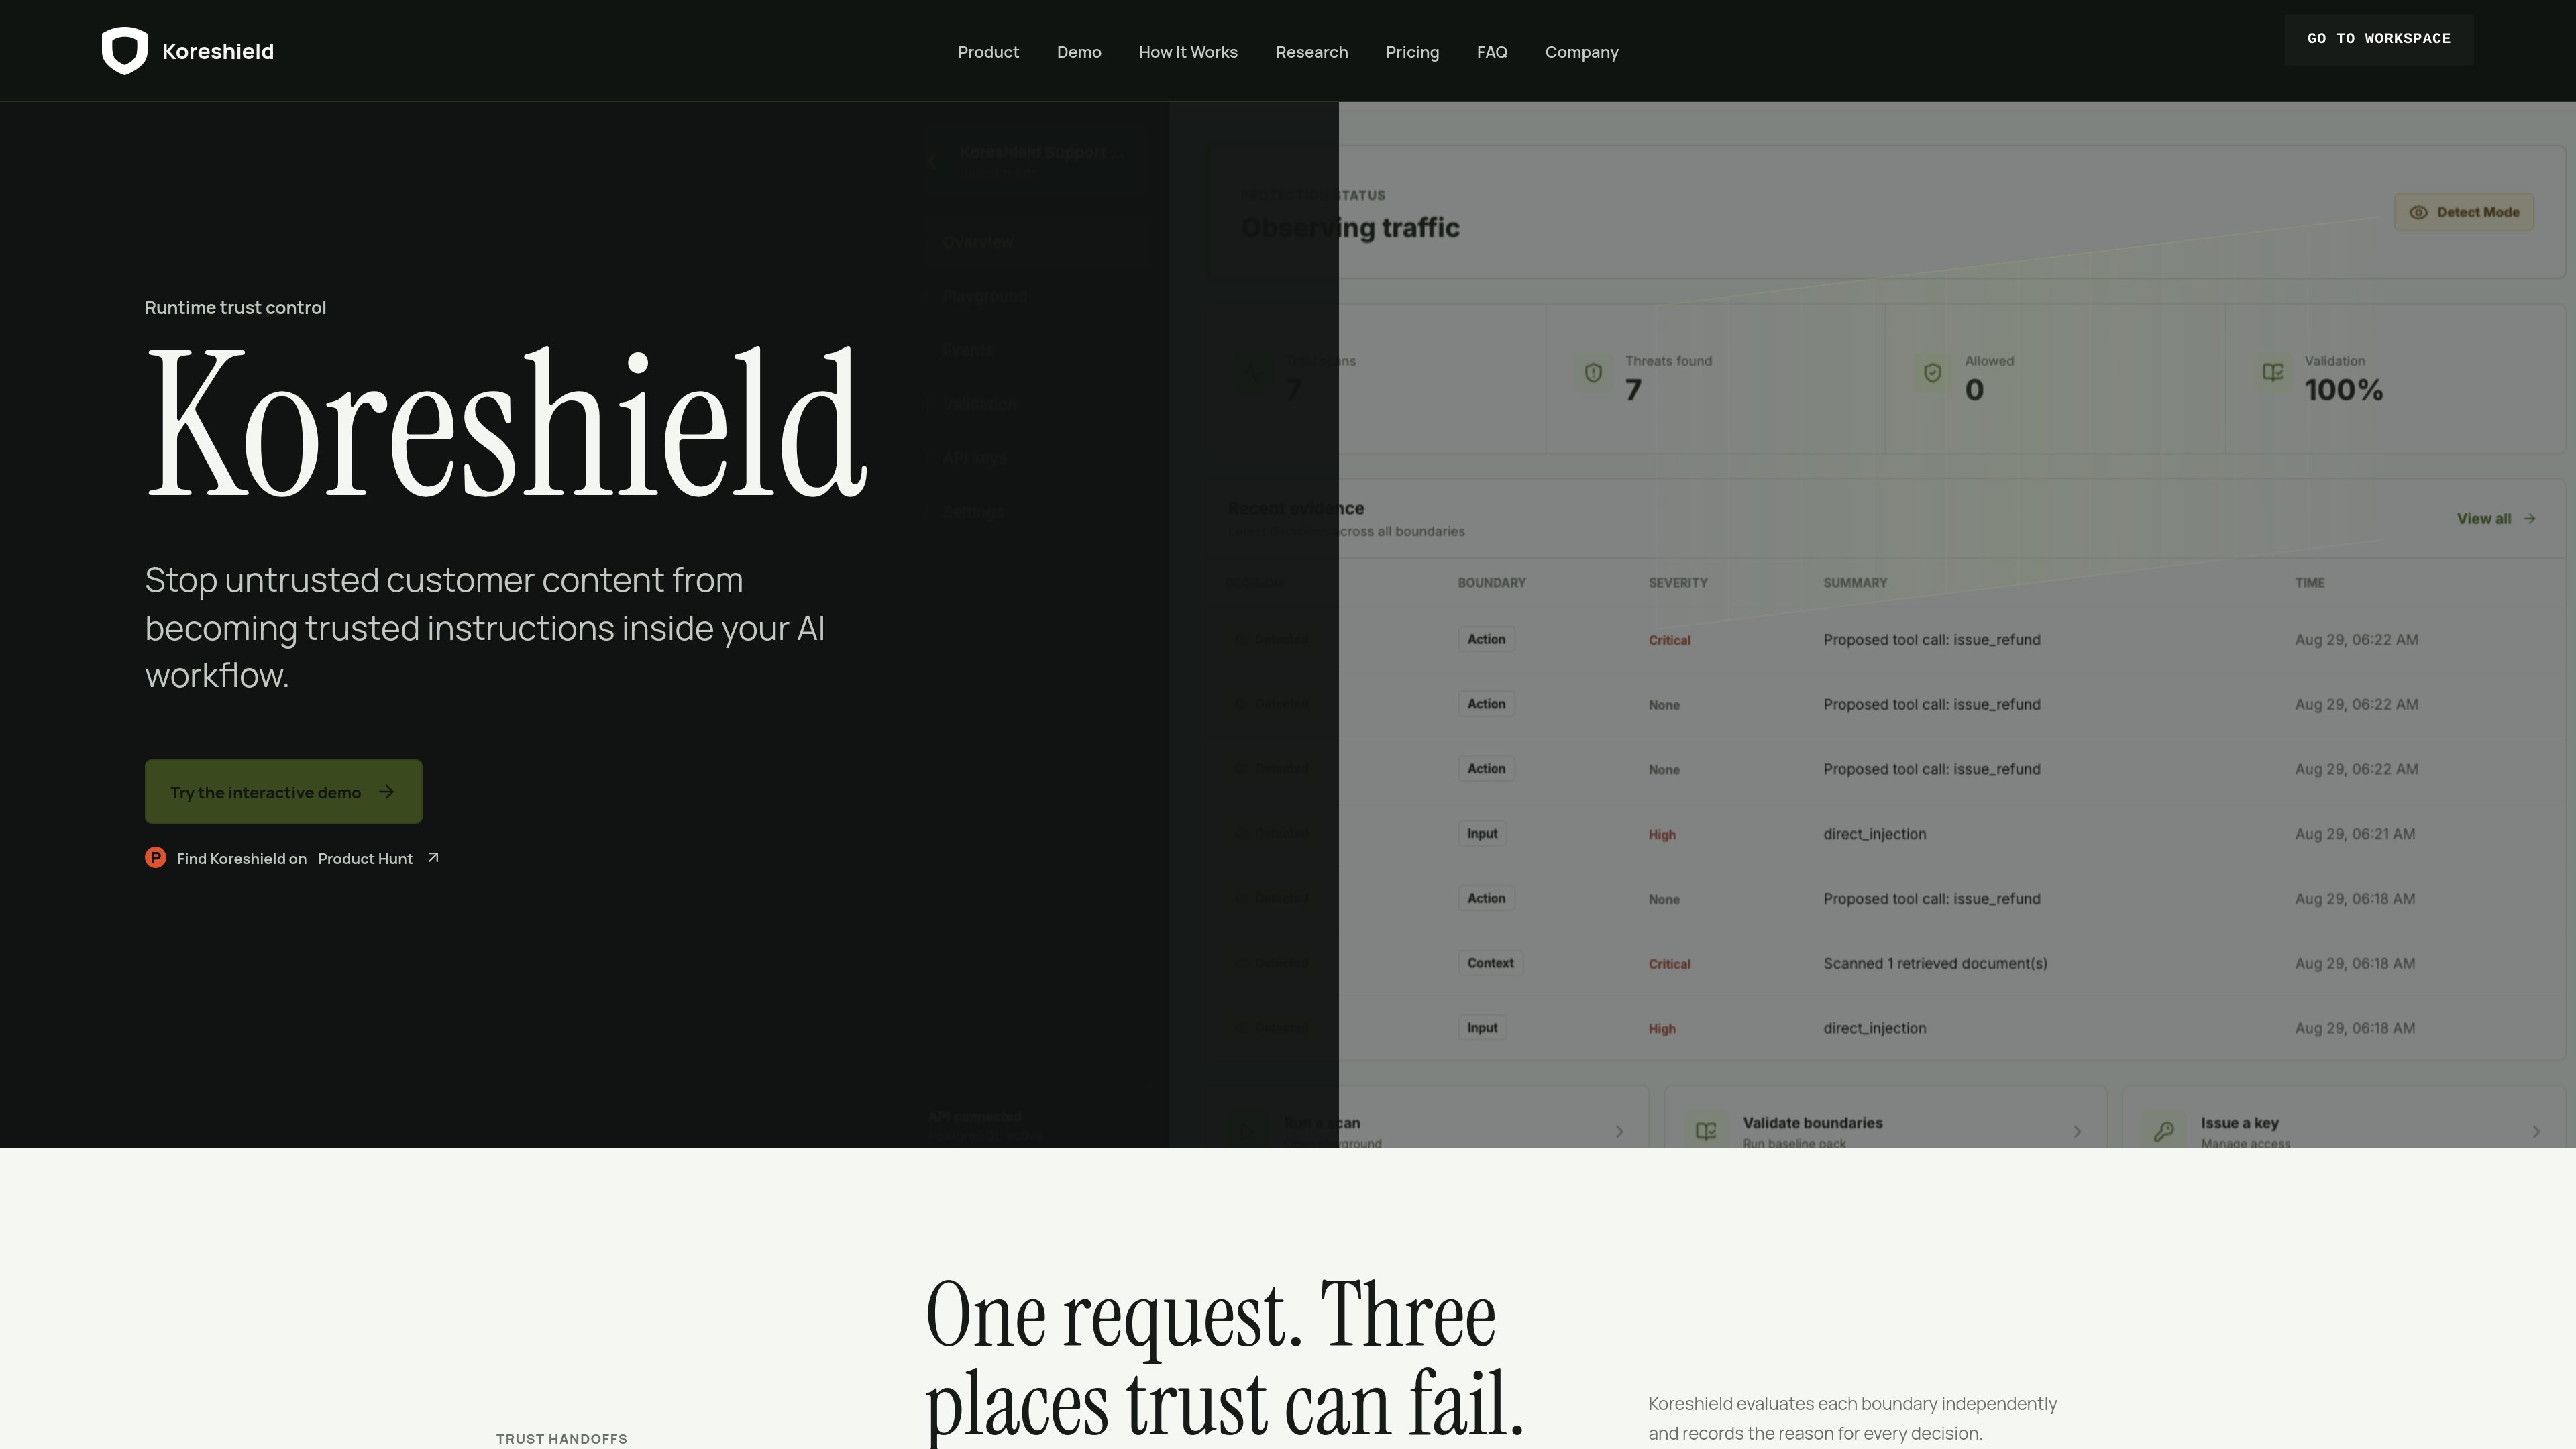
Koreshield 是面向 AI 客服应用的运行时安全与证据层。在客户控制的输入、检索上下文和拟议工具操作被模型信任或执行前,对其进行检查。
团队可以先在代表性流量旁以检测模式运行,审查决策和证据;只有在了解误报、漏报、延迟和回退行为后,再启用强制执行。Koreshield 可补充应用授权,但不取代身份、租户、审批或业务规则控制。
在模型执行前扫描客户消息,在组装提示词前扫描选定的文档或文本块,并在执行前扫描拟议的工具调用。
使用检测模式记录威胁而不中断流量;待回退行为准备就绪后,再使用强制执行模式阻止违反策略的请求。
返回并保留运行决策详情,例如结果、严重性、置信度、指标、模式、耗时以及供审查的请求记录。
创建服务端扫描密钥,并调用用于输入、检索上下文和拟议操作检查的文档化端点。提供 JavaScript、Python 和 cURL 示例。
测试具有代表性的正常客服场景和对抗性客服场景,并在强制执行前审查漏报、误报、延迟、阻止响应行为及证据的实用性。
托管版 Starter 和 Growth 方案按受保护请求计量;Enterprise 方案则根据自定义用量、部署、身份、保留、证据导出和支持需求确定范围。
客服应用可以在客户消息进入助手对话前进行扫描,帮助团队在工作流的第一个边界识别不受信任的指令或可疑内容。
团队可以在组装提示词前扫描工单备注、CRM 片段、文档或其他选定的检索文本块,以识别间接提示词注入和虚假权威声明。
代理工作流可以在工具调用运行前,连同授权上下文一起提交拟议的退款、账户变更、数据导出或转交操作。
准备 AI 客服工作流的团队可以在实时流量旁以 Koreshield 检测模式运行,将决策与预期行为进行比较,并在明确面向客户和操作人员的回退方案后引入强制执行。
不需要。应用可以在调用提供商前直接添加扫描,也可以在架构适用时使用受保护的代理路由。
决策可以包含请求是否被允许、检测或阻止,以及严重性、置信度、指标、模式、耗时和供审查的事件记录。
创建服务端扫描密钥,选择一个信任边界,针对代表性流量运行检测模式;只有在了解误报、漏报、延迟和回退行为后才启用强制执行。
不取代。它专注于 AI 工作流信任边界,而不是充当通用 WAF、身份提供商、API 网关,或取代应用授权。
符合条件的新客户可以使用一次为期七天、无需银行卡的评估。评估包括 10,000 次受保护请求、1 个 API 密钥,以及每分钟 20 次请求的限制。
流量数据仅供参考。