
组织级策略
一次定义所需的门禁、预算、角色和提醒阈值,然后将这些标准应用于已连接的仓库和编码代理。
HAR HQ 是 HAR 的团队版。HAR 是一个开源、与代理无关的多代理编码工作流工具链,HAR HQ 则为跨仓库运行编码代理的团队增加了组织治理与可观测性层。
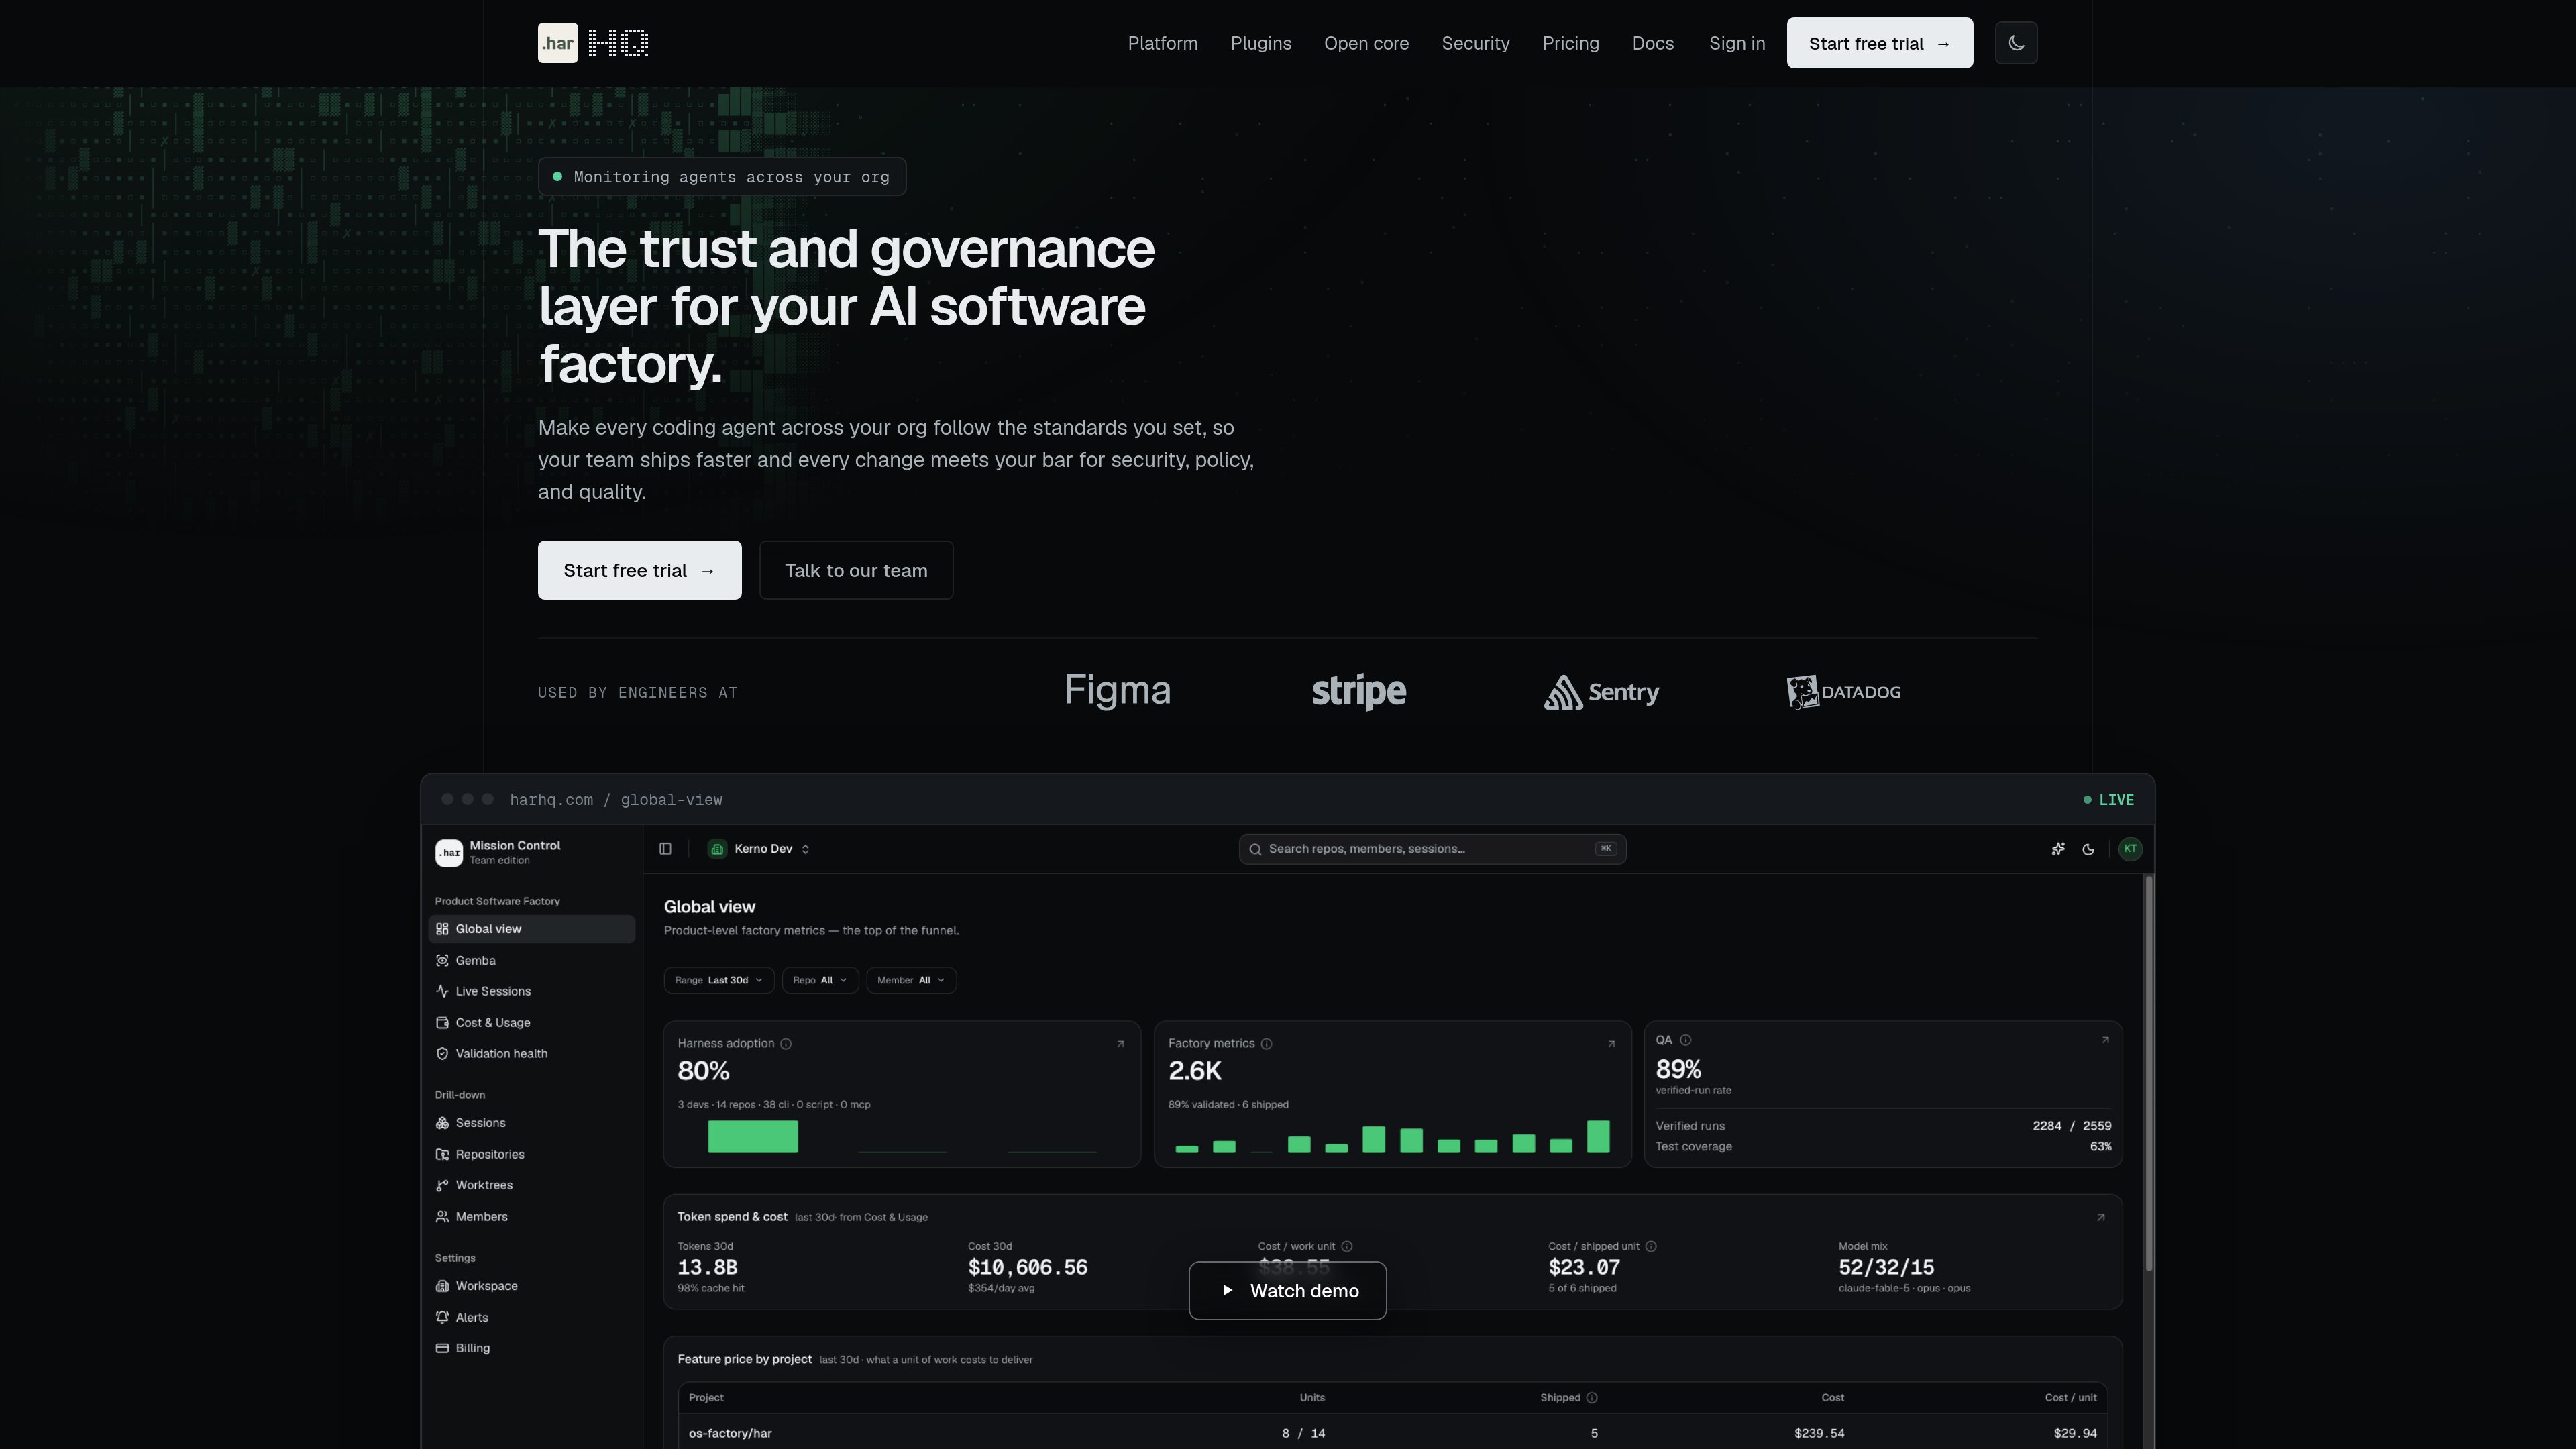
组织可以定义共享的验证标准、预算、角色和提醒阈值。连接的代理运行会将门禁、证明和成本同步到工作区,仓库和代理默认继承已配置的策略。该工作流旨在于拉取请求打开前验证变更,为审查者提供记录在案的验证上下文。
HAR HQ 还会将运营数据与产生这些数据的工作关联起来。团队可以按模型、仓库、队友、工单或任务查看验证历史、日志、可重放的代理轨迹、通过率、采用情况和 AI 支出。该产品面向需要更一致的代理执行、合并前检查以及团队使用情况可见性的工程组织。
一次定义所需的门禁、预算、角色和提醒阈值,然后将这些标准应用于已连接的仓库和编码代理。
在拉取请求打开前,对每次代理变更运行项目的完整验证流水线。每个会话的矩阵会记录门禁和经过验证的代码树。
在每个工作树中保留验证历史、日志、构件和可重放的代理轨迹,帮助团队调查运行成功或失败的原因。
按模型、仓库和队友拆分 AI 支出,将使用情况导出为 CSV,设置每周工作区限额,并将成本和验证追溯到工单或任务。
查看工作区采用情况、通过率和成本,然后深入查看某位工程师的仓库和运行记录,以支持有针对性的辅导。
使用实时工作区数据,以自然语言询问支出、覆盖率、失败门禁和团队活动。
工程组织可以将安全、策略和质量要求编码为共享标准,让不同仓库中的代理遵循相同的必需门禁。
团队可以要求代理在打开拉取请求前运行真实的项目检查,让审查者从有记录的门禁结果和支持证据开始审查,而不是面对未经验证的变更。
负责人可以检查会话矩阵、日志、已验证的代码树和可重放的轨迹,以了解失败的门禁;成本数据则显示重试或某项任务是否增加了支出。
工程或运营团队可以按模型、仓库和队友查看支出,导出数据,设置工作区限额,并将使用情况关联到已交付的工单或任务。
技术负责人可以比较采用情况和通过率数据,了解高效工程师如何使用代理,并利用这些模式指导全团队工作流。
HAR HQ 是 HAR 的团队版,为编码代理工作流提供组织级治理、验证可见性、AI 支出跟踪和团队赋能。
文档所述的设置分为三步:安装 HAR 工具链,使用 `har hq connect` 将其连接到组织工作区,然后使用 `har hq policy apply ./policy.yaml` 应用策略。现有的 `.har/` 契约和代理工作流保持不变。
每个会话的矩阵会记录运行的门禁以及经过其验证的代码树。工作树还可以保留验证历史、日志、构件和可重放的代理轨迹。
可以。支出可以按模型、仓库和队友查看,导出为 CSV,使用每周工作区上限进行限制,并追溯到与某次运行关联的工单或任务。所提供的来源未说明 HAR HQ 的定价。
列出的配置涵盖 Web 应用、CLI 或库项目以及 iOS 应用。列出的插件包括 Playwright、RocketSim、Kerno、Gitleaks、Trivy 和 Semgrep;插件会在 HAR 中注册验证阶段,并可通过内置标识符、本地路径、npm 软件包或 Git URL 安装。
流量数据仅供参考。