
基于身份的访问和调用策略
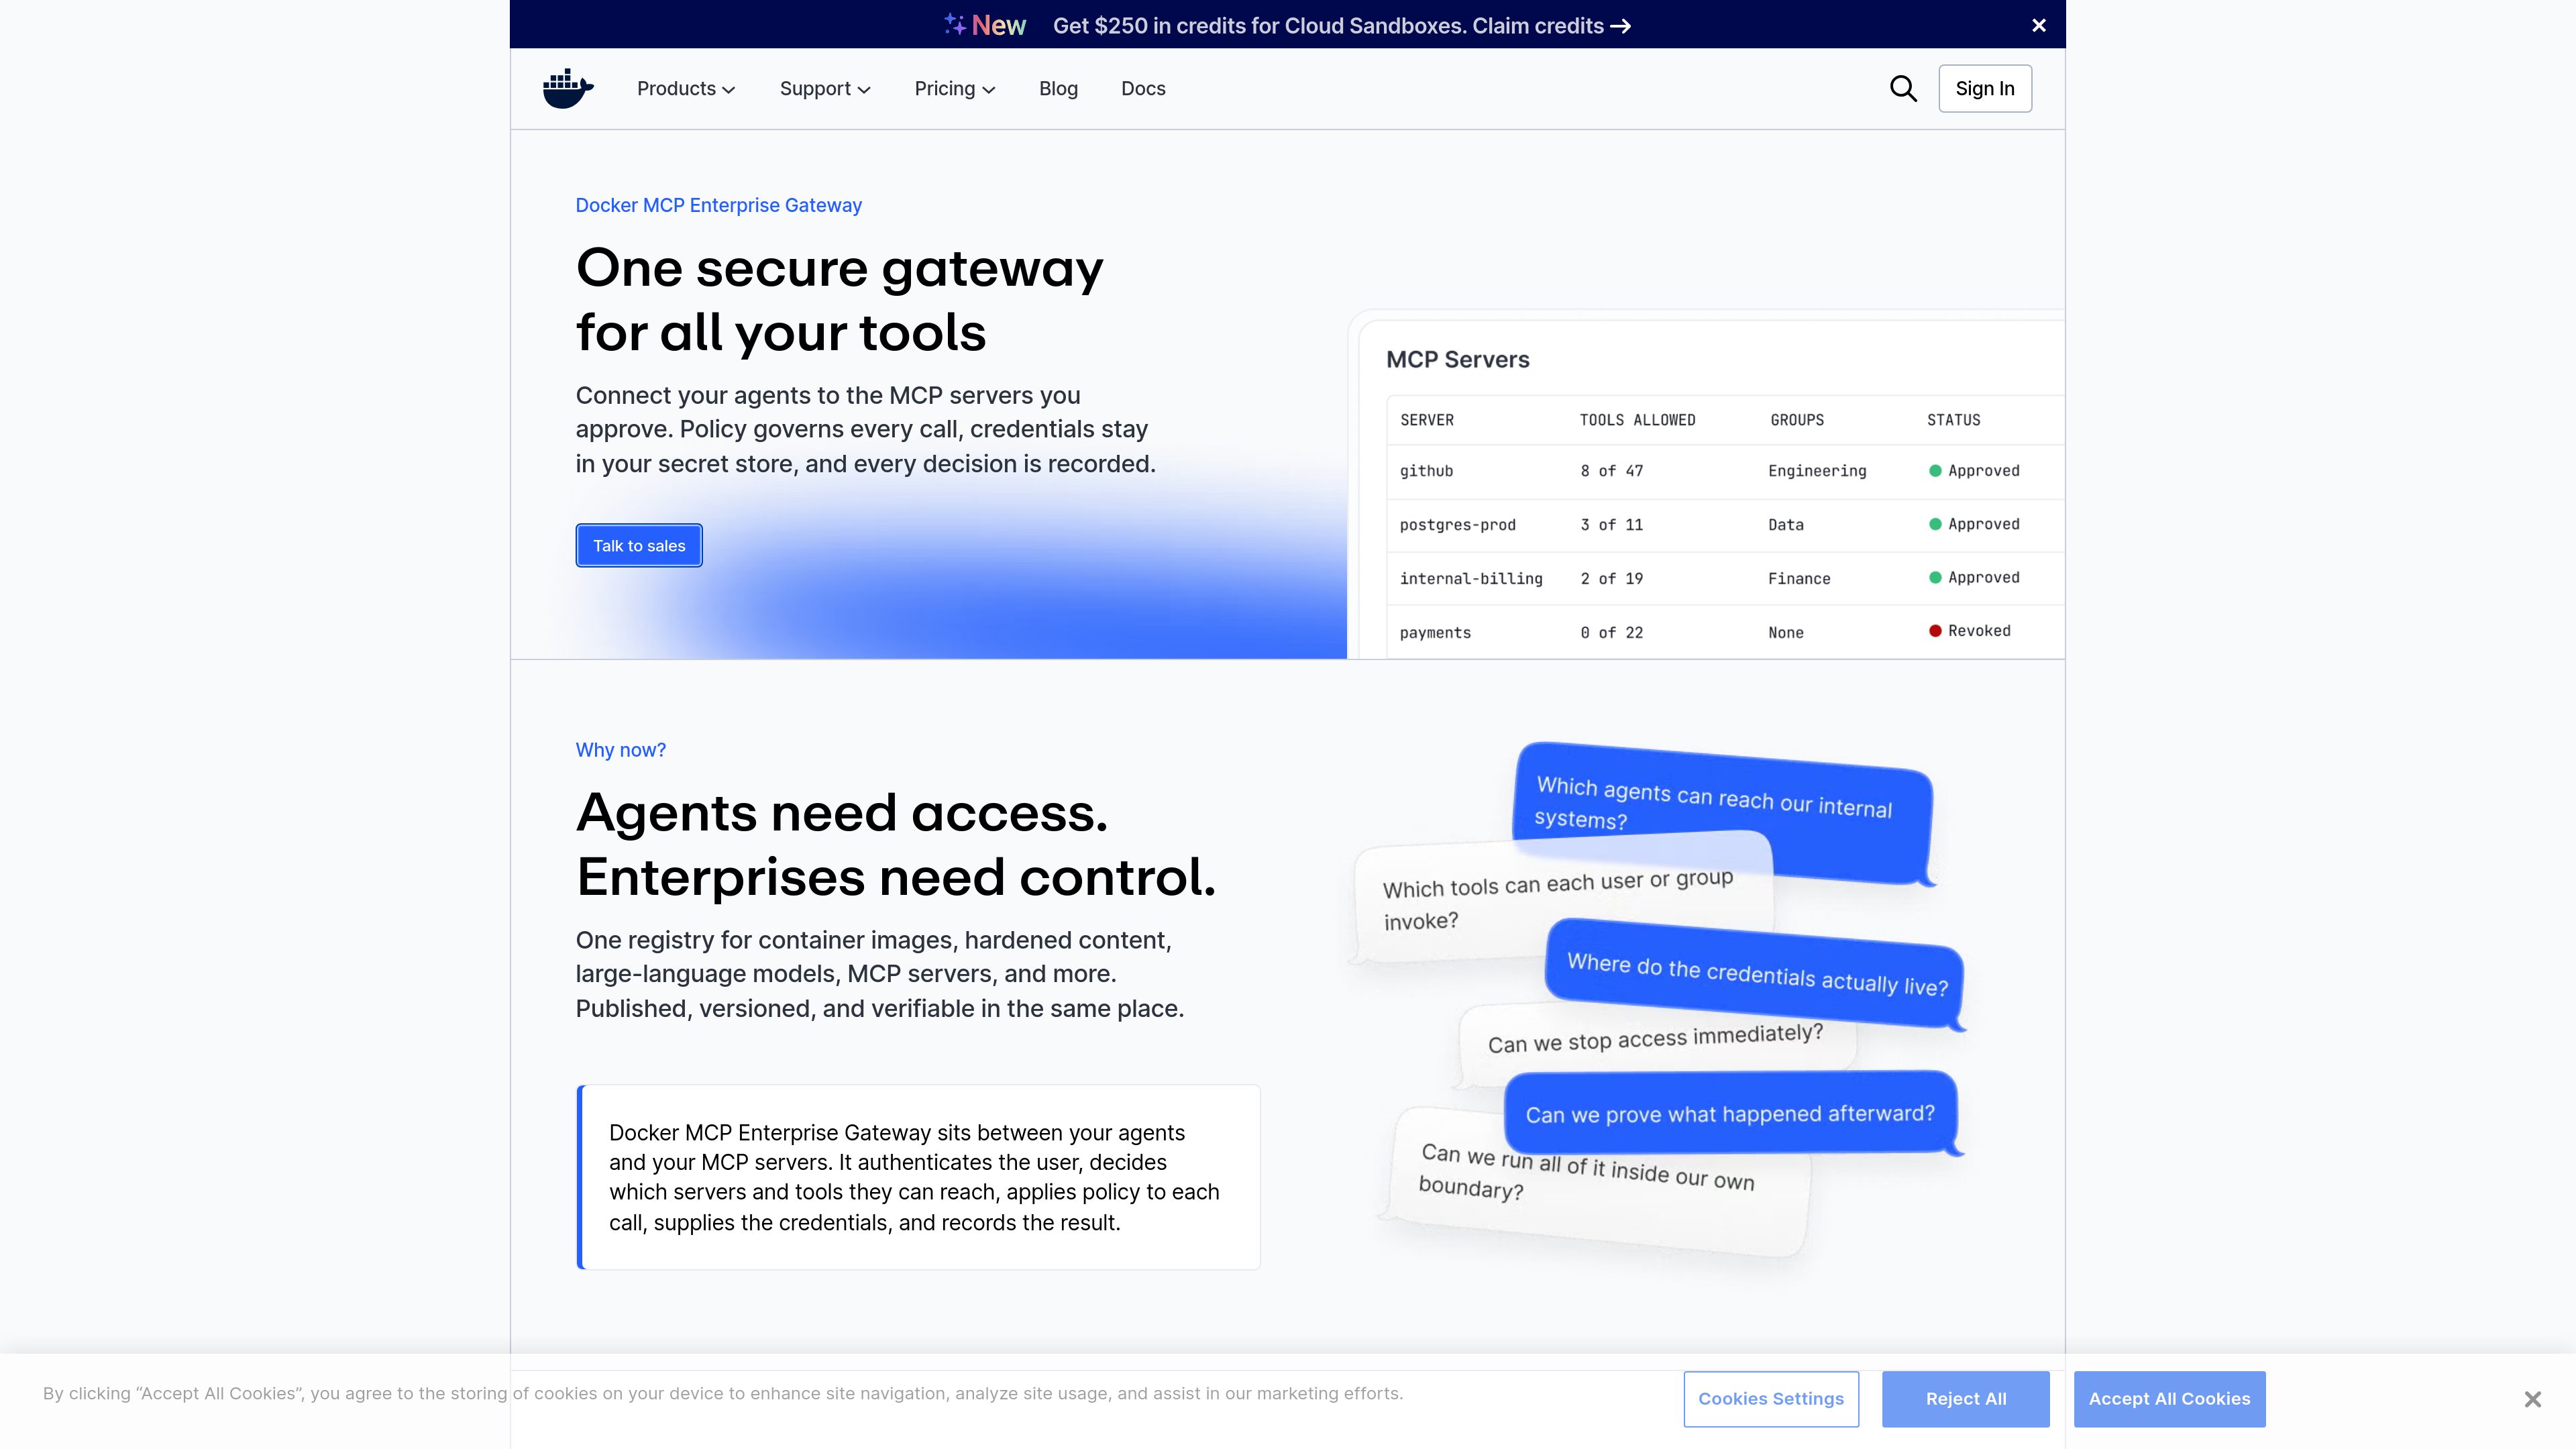
网关根据用户的身份和所属群组解析访问权限,然后针对具体调用评估规则。规则可以按服务器、工具、传输方式和调用允许或拒绝访问;默认拒绝未获批的服务器。

Docker MCP 企业网关管理 MCP 兼容客户端对获批服务器和工具的访问,实施基于身份的策略、从获批机密存储提取凭据,并记录工具调用决策。
Docker MCP 企业网关是连接使用 MCP 的客户端与 MCP 服务器的企业网关。它会对用户进行身份验证,确定其所属群组可用的服务器和工具,评估每次调用的策略,从获批机密存储提取凭据,路由请求,并记录决策。
Docker MCP 企业网关旨在集中管理远程服务、容器化服务器以及组织内部构建的服务器。管理员集中管理获批服务器和工具访问权限,开发者则将其客户端连接到网关端点。
网关根据用户的身份和所属群组解析访问权限,然后针对具体调用评估规则。规则可以按服务器、工具、传输方式和调用允许或拒绝访问;默认拒绝未获批的服务器。
管理员为指定群组添加并发布服务器,仅公开这些群组所需的工具。开发者只需连接一次客户端,目录或策略变更即可生效,无需单独重新配置客户端。
工具运行时,网关从组织获批的机密存储中提取凭据,而不是通过客户端配置文件分发凭据。
每次策略评估都会生成与用户和代理关联的结构化事件。事件可以流式传输到组织的 SIEM 流程。
网关可处理通过 HTTP 或 SSE 提供服务的远程服务、容器化服务器以及内部构建的服务器。容器化服务器运行在隔离容器中。列出的部署选项包括在客户云账户或 VPC 中运行由 Docker 运营的实例,以及在私有 Kubernetes 上运行的气隙设备。
代理可以按需发现并调用工具,而不必预先加载所有工具定义,从而减少每次请求加载的工具目录上下文量。
平台团队可以用集中审批的目录和基于群组的访问权限替代独立的 MCP 配置,让使用不同代理运行框架的开发者遵循相同的治理规则。
团队可以连接内部构建的 MCP 服务器,并由网关在调用时提供凭据,避免在客户端配置文件中保存长期有效的凭据。
安全团队可以使用与身份关联的事件,查看单次工具调用评估,并将这些记录流式传输到现有的 SIEM 流程。
需要气隙部署的组织可以在私有 Kubernetes 上运行该设备,从网络内部加载目录、服务器镜像和策略,无需出站连接。
网关支持使用 MCP 通信的客户端。产品页面列出了 Claude Code、Cursor、VS Code、Codex、ChatGPT Enterprise 以及内部构建的代理。
它可以连接通过 HTTP 或 SSE 提供服务的远程服务、容器化服务器以及组织内部构建的服务器。容器化服务器运行在隔离容器中。
凭据保留在组织获批的机密存储中。工具运行时,网关会提供凭据,而不是通过客户端配置文件分发长期有效的凭据。
可以。气隙设备运行在私有 Kubernetes 上,并从网络内部加载目录、服务器镜像和策略。
Docker Sandboxes 管理代理的执行环境,包括其网络、文件和 MCP 服务器。网关管理客户端可以调用哪些服务器和工具。两者可以独立使用,也可以在集中式策略下共同运行。