
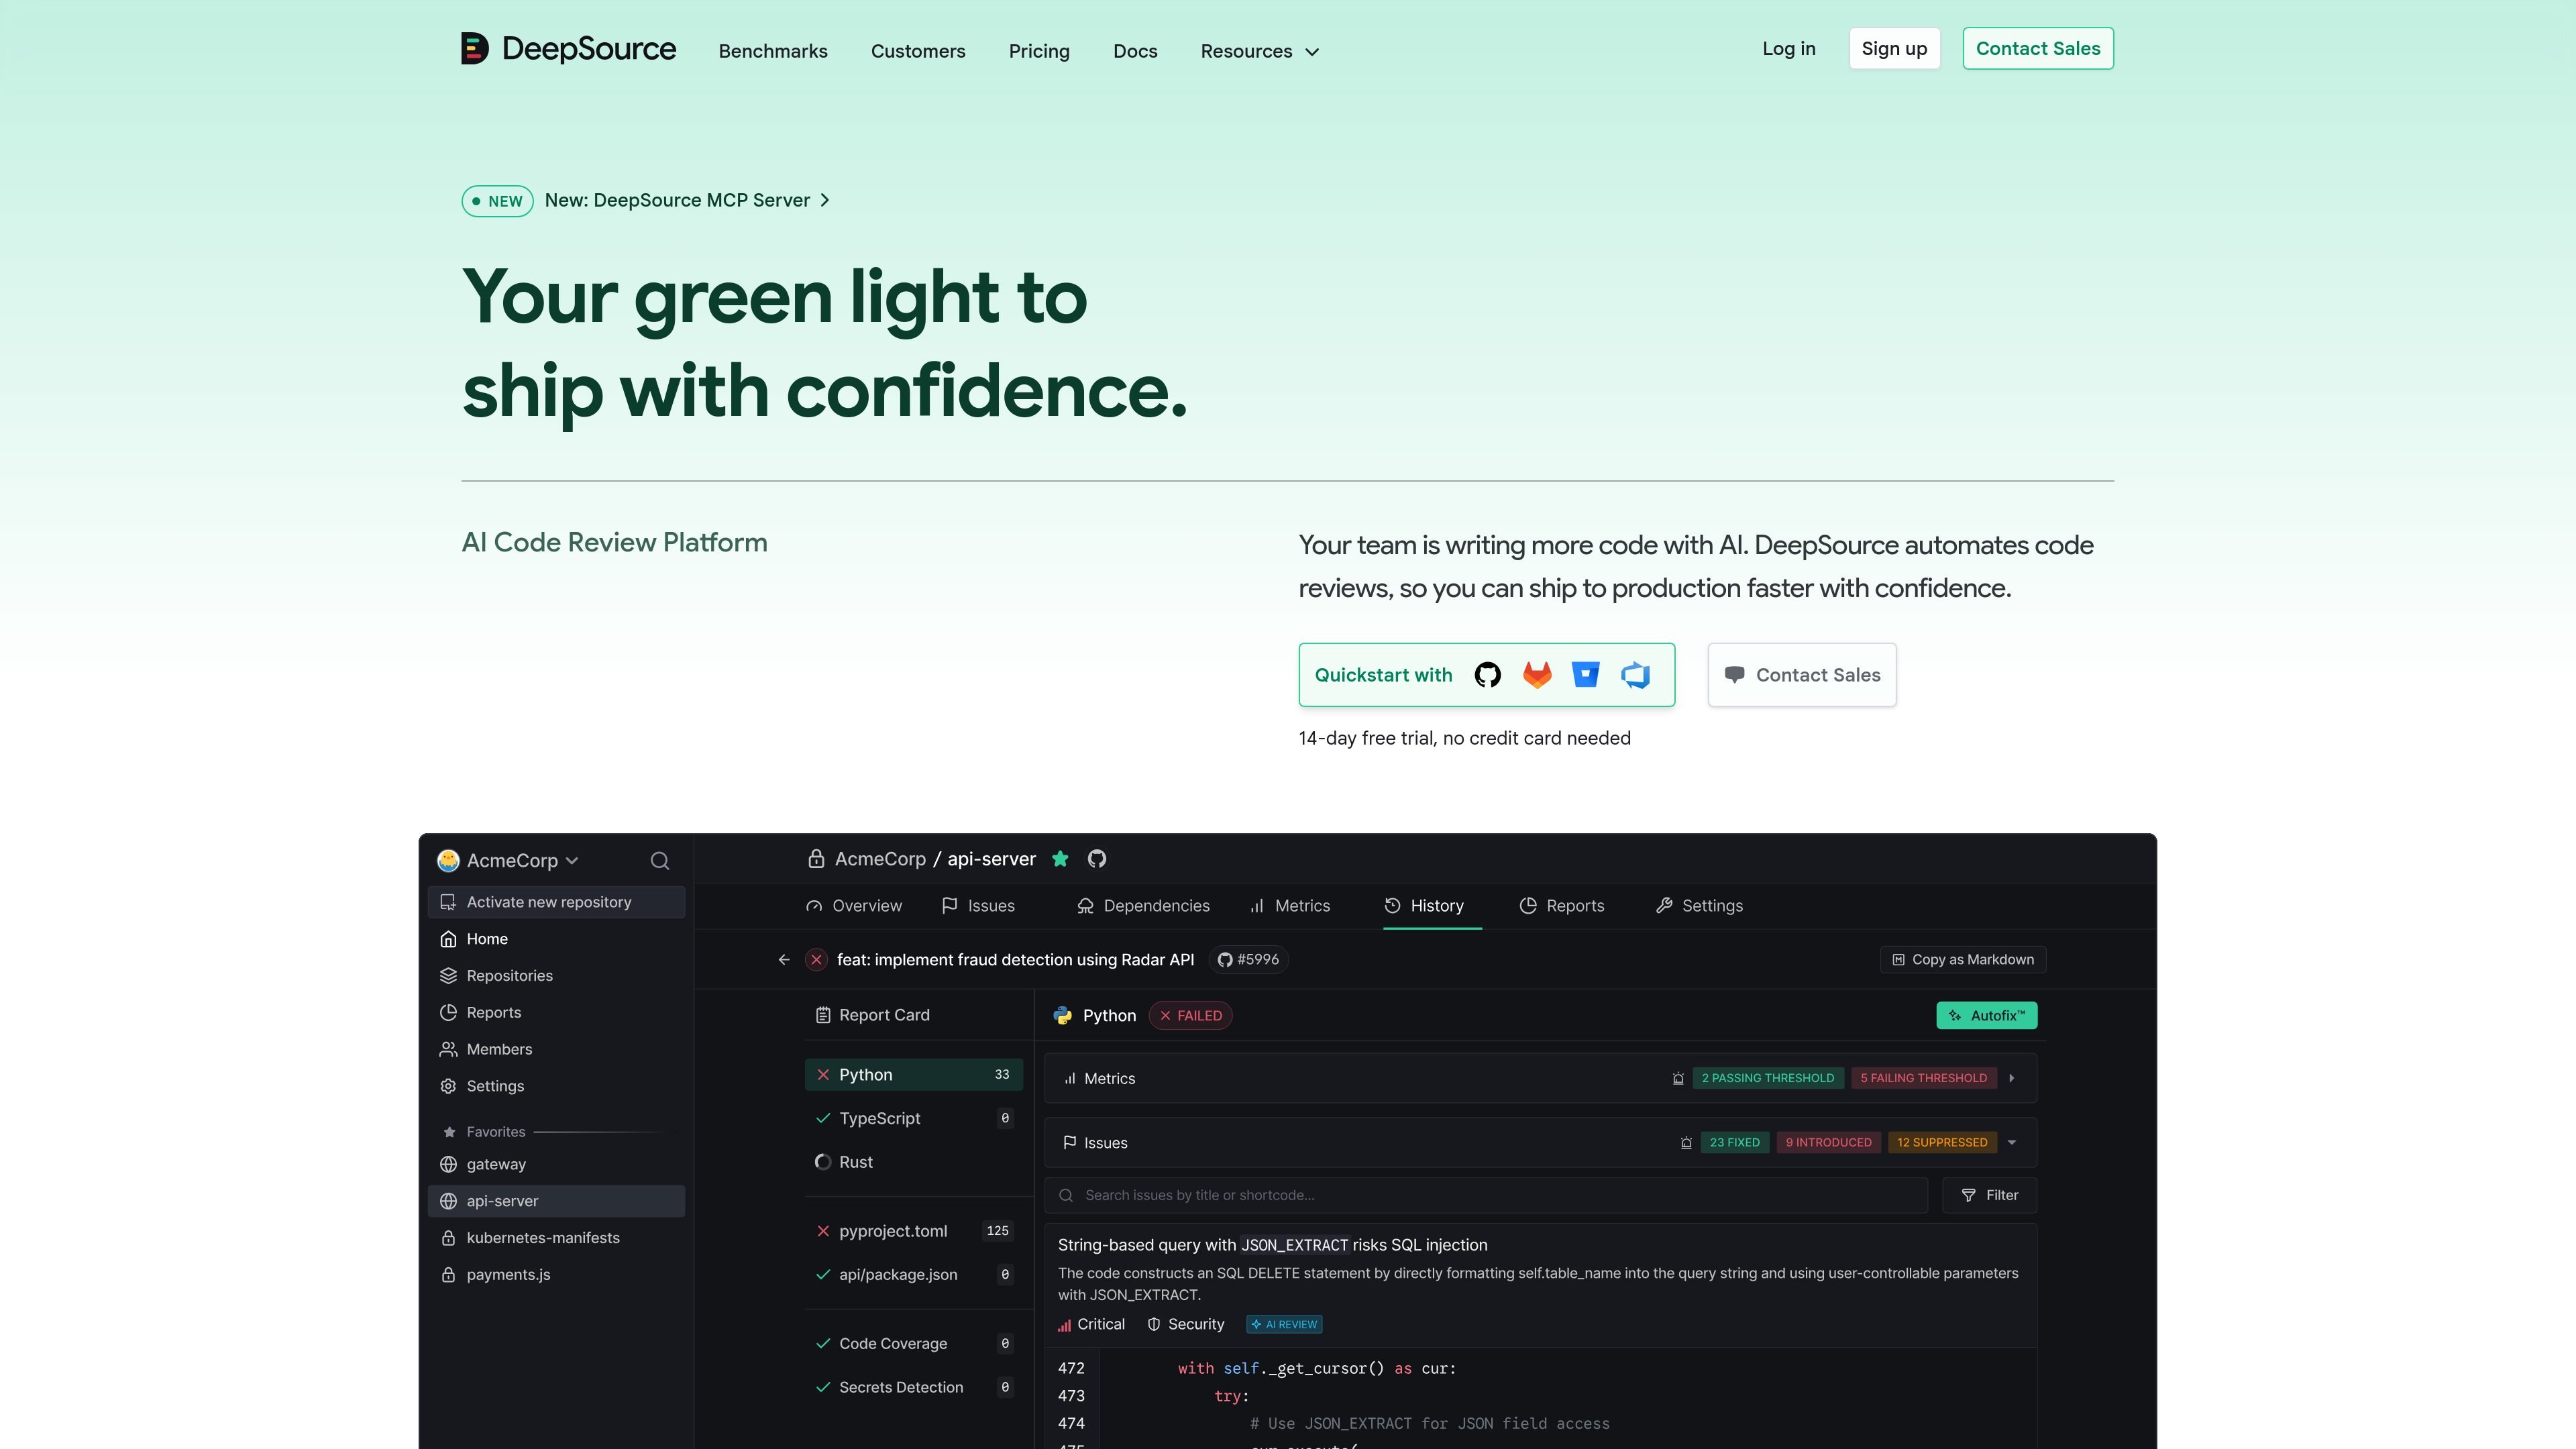
拉取请求审查
将 5,000 多条确定性规则与 AI 审查代理相结合,在拉取请求中针对缺陷、反模式和安全漏洞发表评论。

DeepSource 面向软件开发和应用安全团队,审查拉取请求并分析代码库,利用静态分析和 AI 识别漏洞、缺陷及代码质量问题,并在合并前提供结构化反馈。
DeepSource 是面向软件开发和应用安全团队的代码审查与应用安全平台,用于审查拉取请求并分析代码库。它将静态分析与 AI 审查相结合,用于识别缺陷、安全漏洞、反模式和代码质量问题,并在拉取请求工作流中提供结构化反馈。团队还可以使用 DeepSource 扫描依赖项、跟踪代码覆盖率、检测机密信息,并在合并前设置质量或安全门禁。
将 5,000 多条确定性规则与 AI 审查代理相结合,在拉取请求中针对缺陷、反模式和安全漏洞发表评论。
为检测到的问题提供 AI 生成的修复方案,并提供可供用户在接受更改前检查的差异。
扫描开源依赖项,查找已知漏洞和许可证合规问题。可达性分析会追踪调用在代码库和依赖项代码中的路径,以确定是否使用了存在漏洞的代码。
包括静态分析、SAST、基础设施即代码审查、机密信息检测和代码覆盖率跟踪;团队可以设置阈值和拉取请求门禁。
提供结构化的拉取请求报告,涵盖安全性、可靠性、复杂度、代码规范和覆盖率等方面。列出的集成与工作流接口包括 Slack、Jira、API、Webhooks 和 MCP server。
在提交或拉取请求上运行开源格式化工具,并可将审查重点放在新引入的问题上,避免现有发现主导分支反馈。
使用拉取请求评论以及质量或安全门禁,检查更高效产出的代码,并阻止不符合团队定义标准的更改合并。
使用可达性信息和推荐的修复路径,确定依赖项发现的优先级,并评估不同于简单升级到最新版本的升级方案。
运行完整代码库审查,持续跟踪代码健康状况和安全热点,同时通过拉取请求检查应对新增更改。
监控覆盖率,并使用按 OWASP Top 10 和 CWE/SANS Top 25 等框架组织的安全报告,识别需要关注的领域。
定价页面提供 14 天免费试用,并说明开始试用无需信用卡。
会。它使用确定性规则和 AI 审查代理分析拉取请求,然后以结构化反馈和审查评论的形式呈现发现。
Autofix AI 可以生成修复补丁。产品页面称,用户可以在接受修复前检查建议的差异。
会。其 SCA 功能包括漏洞扫描、可达性分析和许可证合规检查。
Enterprise 方案列出了 AI Review 的 BYOK,支持使用 Anthropic Claude、OpenAI 或 Google Gemini 的密钥;推理在客户的基础设施上运行。
流量数据仅供参考。