

本地优先的审查执行
审查在用户的计算机上针对本地检出运行。产品源站称,代码不会上传到供应商云或外部云数据库。
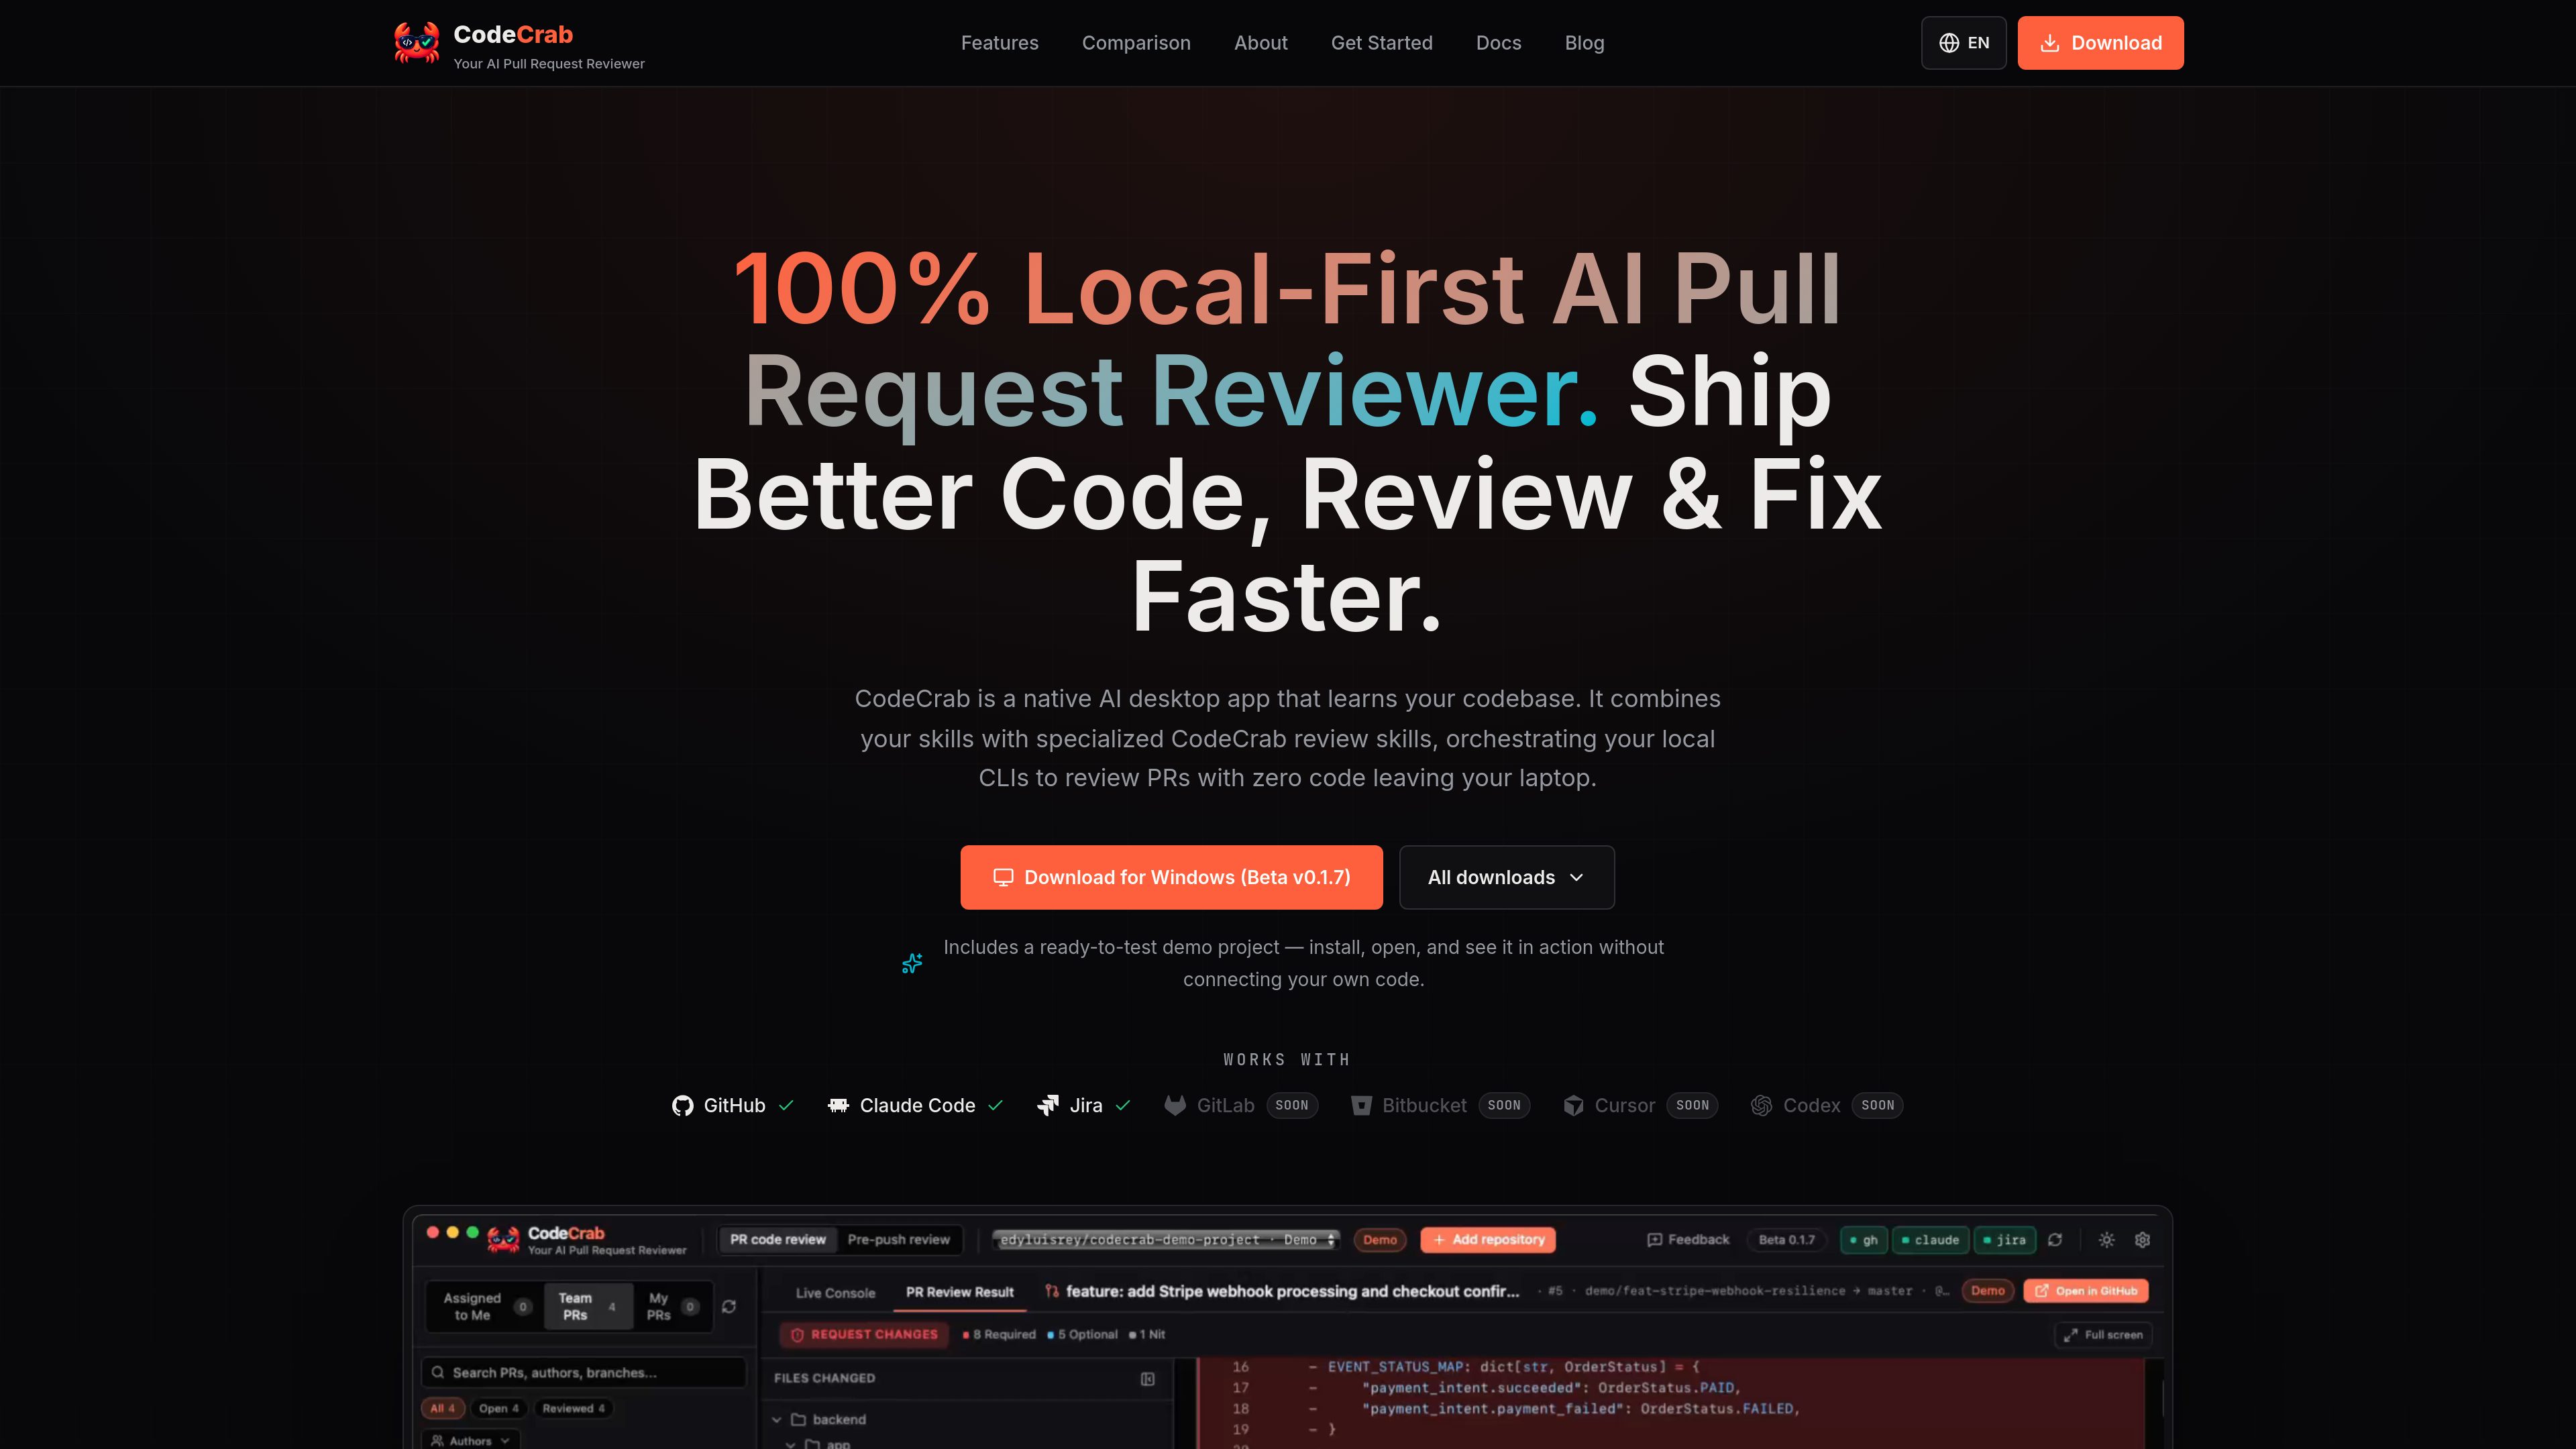
CodeCrab 是一款用于借助 AI 审查 GitHub 拉取请求的原生桌面应用。它基于代码仓库的本地检出运行,在实时执行控制台记录运行内容的同时,显示文件树、差异和行内观察结果。其核心目的是帮助工程师结合代码仓库上下文调查代码变更,而无需将源代码上传到外部审查服务。
该应用使用本地工具和现有的已认证会话,包括 GitHub CLI(gh)和 Claude Code。它对 GitHub 采取只读方式,不会编辑本地代码仓库:用户可以决定某条发现应成为评论、缺陷还是备注。代码仓库配置文件、可选择的审查技能以及可选的 Jira 上下文,能让审查体现项目规范和变更背后的原因。
审查在用户的计算机上针对本地检出运行。产品源站称,代码不会上传到供应商云或外部云数据库。
CodeCrab 加载拉取请求的文件树和变更行,然后将 AI 观察结果放置在其所引用代码旁边,以便结合上下文进行调查。
该应用可以根据代码仓库的代码库、CI 和规范生成配置文件,并为识别出的规则提供依据。重大变更后可以重新生成配置文件。
用户可以启用安全性或测试完整性等内置审查流程,也可以从代码仓库或用户技能目录中选择本地 Claude Code 技能。
CodeCrab 使用 GitHub CLI 读取拉取请求、差异和评论,但不会发布评论、批准、提交或推送。任何后续操作均由工程师决定。
实时控制台会显示审查活动。可选的 Jira 设置可以添加关联工单信息(包括问题中列出的要求)到审查上下文中。
从 CodeCrab 的列表中打开拉取请求,检查完整的本地差异,并根据代码仓库规范调查发现的问题,然后决定要分享哪些反馈。
使用“我的拉取请求”工作流,结合本地代码上下文调查含糊或不清晰的审查评论,并生成可指导下一次变更的修复提示。
针对尚未创建拉取请求的本地变更运行推送前审查,使用代码仓库配置文件和所选技能更早发现问题。
当变更需要额外审查时,启用额外的安全性或测试完整性流程,而不是对每个拉取请求都进行同等强度的审查。
文档提供了 macOS、Windows 和 Linux 的安装选项。macOS 下载版本支持 Apple Silicon 和 Intel;Linux 软件包包括 AppImage、Debian/Ubuntu 和 Fedora/RHEL 格式。
需要 GitHub CLI(`gh`)和 Claude Code。两者都必须安装在计算机上并完成身份验证。Jira 为可选项,可以提供关联工单上下文。
产品称源代码会保留在笔记本电脑上,不会上传到供应商云。CodeCrab 对 GitHub 采取只读方式:不会发布评论、批准、提交或推送。
可以。CodeCrab 可以识别 `.claude/skills` 或 `~/.claude/skills` 中的本地 Claude Code 技能,用户可以将这些技能与 CodeCrab 的代码仓库感知型审查技能一起选择。
文档称该应用包含一个可直接测试的演示项目,用户可以在连接自己的代码之前探索审查发现。
流量数据仅供参考。