

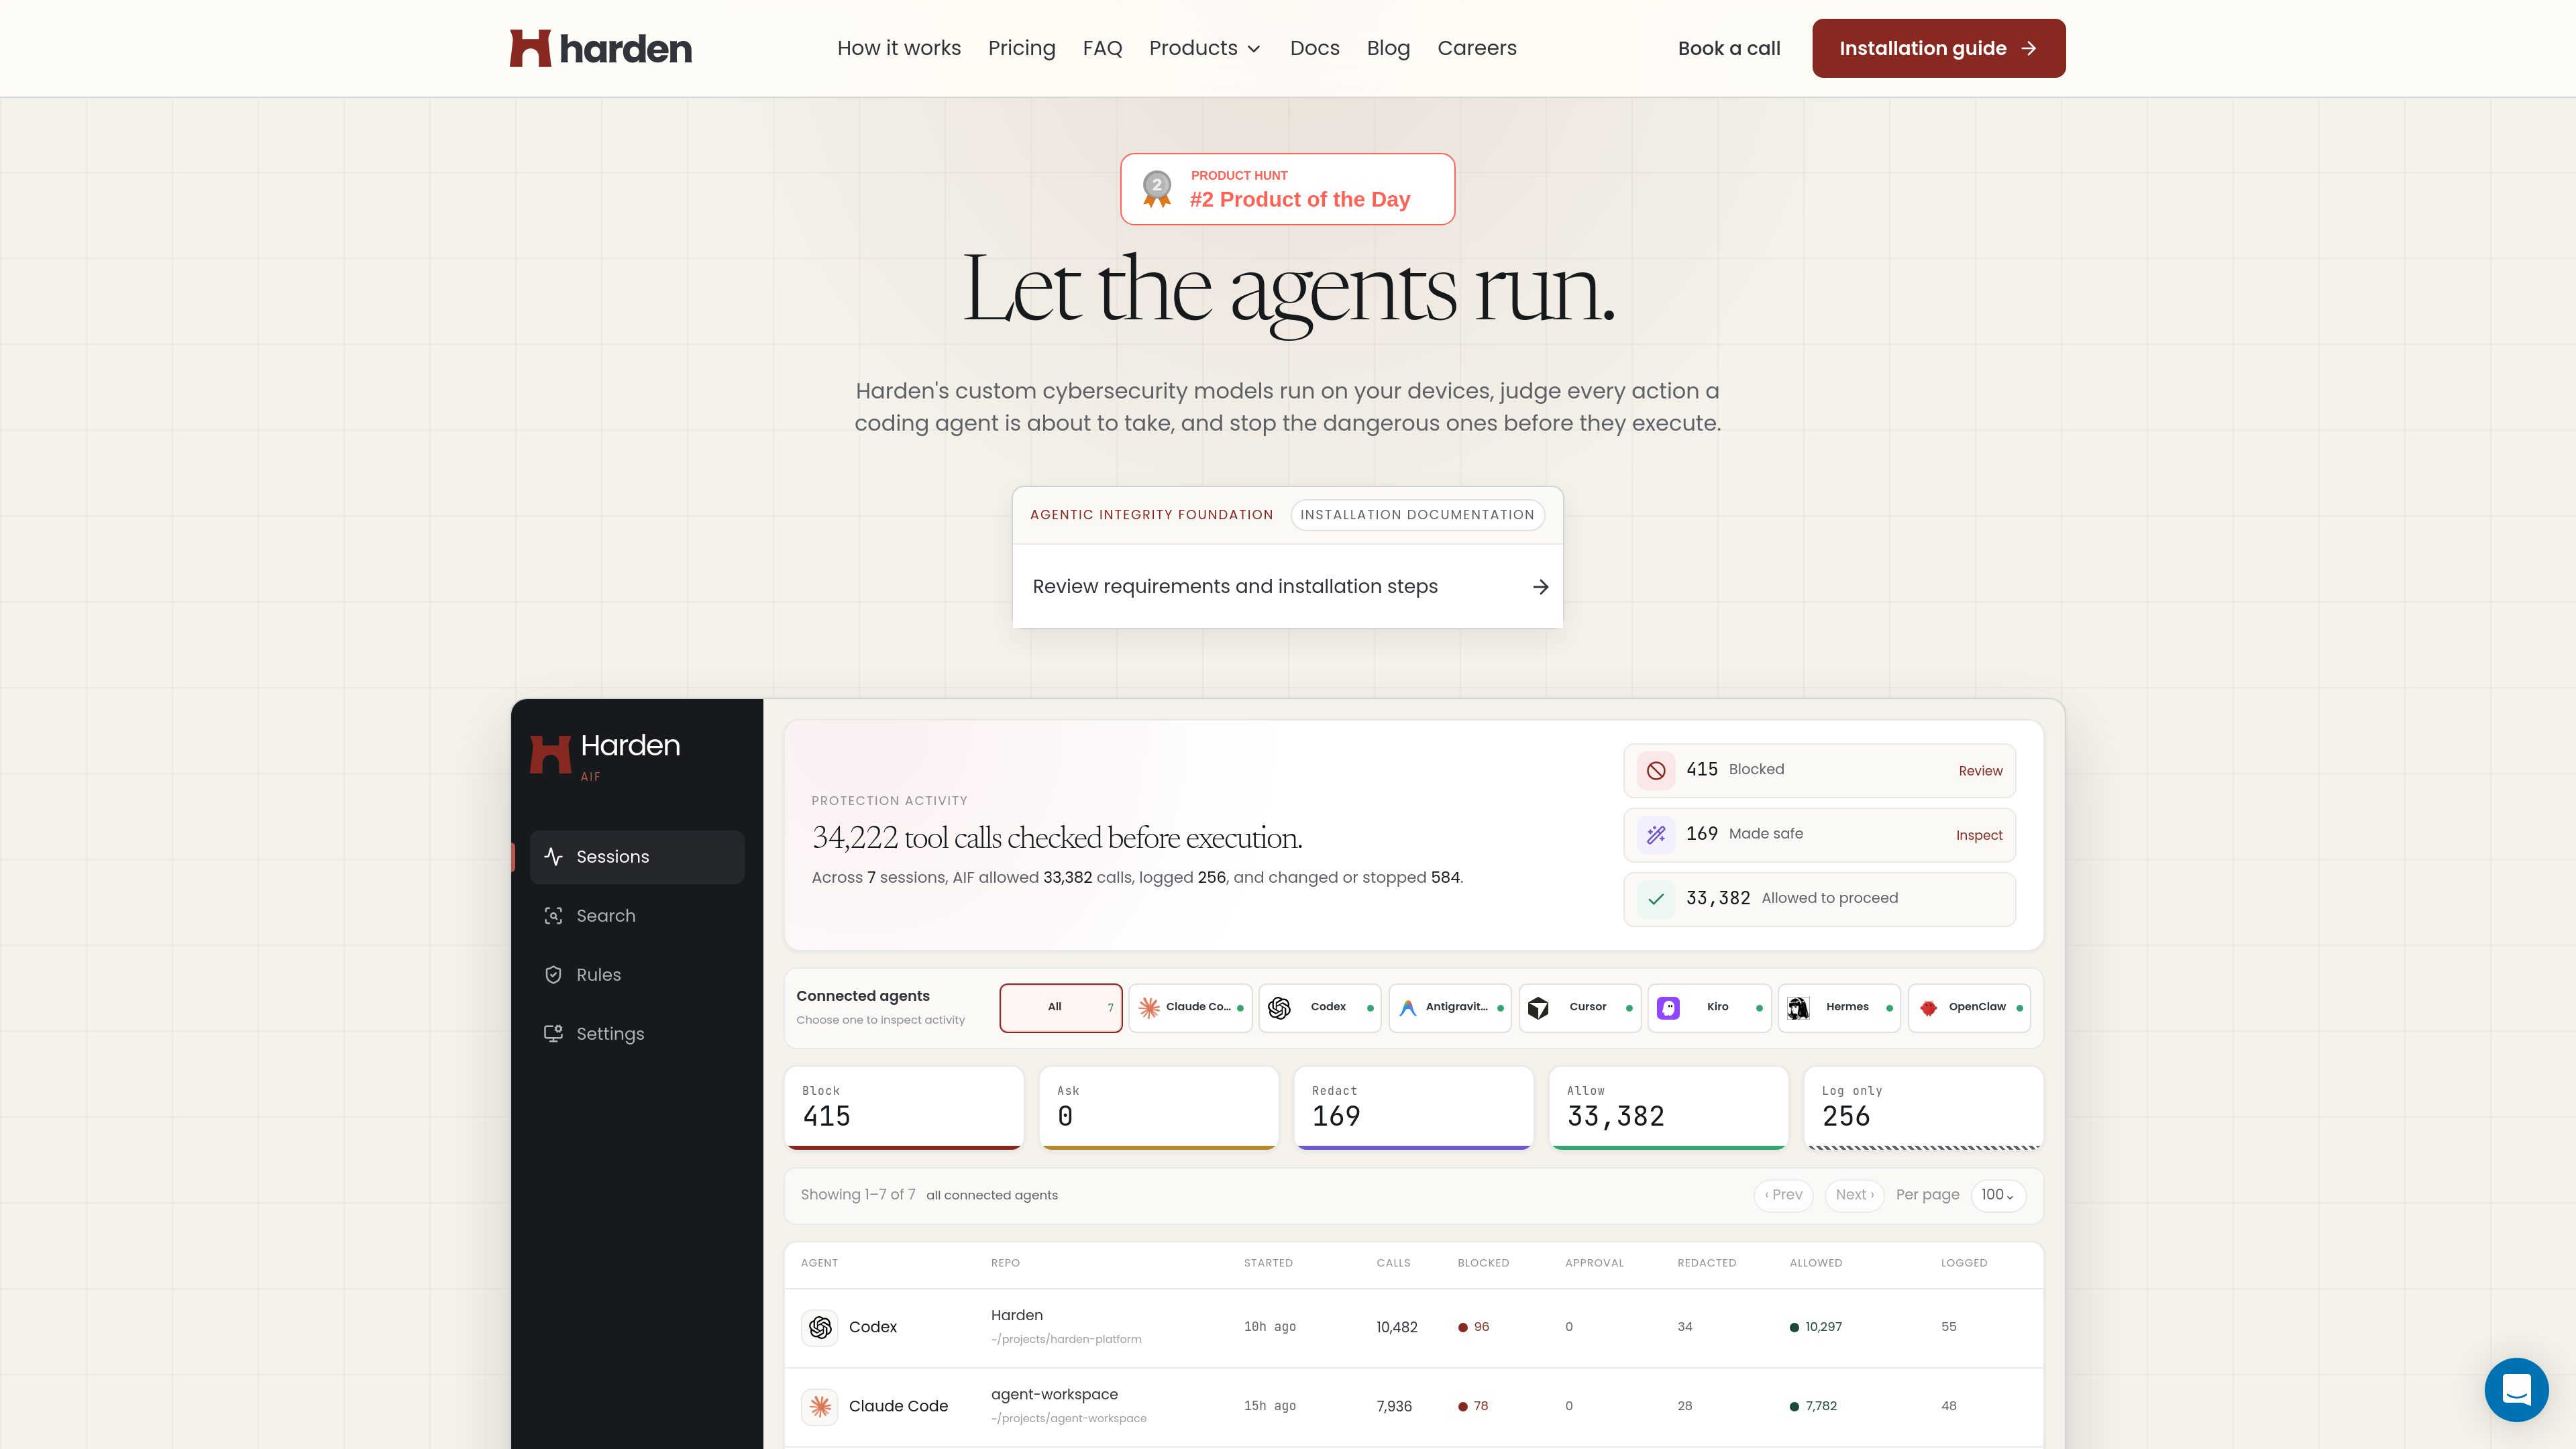
执行前工具调用决策
AIF 会在受支持的编码代理工具调用运行前进行分析,并可允许调用、请求审批、增强操作的安全性、阻止操作或记录操作。
Agentic Integrity Foundation(AIF)是 Harden 面向编码代理的端点安全产品。它在开发者设备上本地运行以网络安全为重点的模型,并在受支持的工具调用执行前对其进行评估。
AIF 在编码代理与其可访问的系统之间加入决策层。根据操作类型,它可以允许调用、请求审批、增强操作的安全性、阻止操作或记录操作。本地仪表板会显示各个已连接代理会话中的活动,并以数量统计和检查视图呈现已允许、已阻止、已记录、已编辑或已更改的操作。
该产品面向希望编码代理通过执行前控制来运行的开发者和组织,而不是仅依赖沙箱或凭据网关。列出的代理可使用原生钩子,其他工具则可使用 MCP 代理作为备用方案。
AIF 会在受支持的编码代理工具调用运行前进行分析,并可允许调用、请求审批、增强操作的安全性、阻止操作或记录操作。
以网络安全为重点的模型在开发者设备上本地运行,同时产品会将决策历史保存在本地存储中。
当操作不安全时,AIF 可以停止该操作并建议更安全的重试方式。网站展示了将针对生产命名空间的操作引导至暂存环境的示例。
仪表板按已连接的代理会话汇总活动,并显示已允许、已阻止、已记录、已编辑和已更改调用的数量。
AIF 为受支持的编码代理使用原生钩子,并为其他工具提供 MCP 代理备用方案。
用户可以安装产品、运行 `aif configure`,并连接其代理,无需创建账户或提供信用卡。
开发者可以使用 AIF 在执行前检查影响部署、命名空间或其他运营系统的代理生成命令,降低未经审查的破坏性生产操作被执行的可能性。
团队可以使用阻止并引导行为,将不安全的操作重定向到获准的替代方案,例如改为针对暂存环境而非生产环境重试。
使用多个编码代理的开发者可以在一个活动视图中检查已连接的会话,并比较每个会话允许、阻止、记录或更改的调用数量。
需要端点控制层且不想创建账户的个人开发者,可以使用本地运行时和本地决策存储。对于更严格的部署要求,组织可以咨询 Enterprise 的隔离网络或零遥测模式。
安装免费产品,运行 `aif configure`,然后连接你使用的编码代理。网站说明,此设置无需账户或信用卡。
网站列出了 Claude Code、Codex、Antigravity CLI、Cursor、Kiro、Hermes 和 OpenClaw。网站还介绍了适用于其他工具的 MCP 代理备用方案。兼容性会根据受支持代理的版本进行检查。
是。该产品介绍了本地优先的运行时,其以网络安全为重点的模型在开发者设备上运行,决策历史则存储在本地。
AIF 可以阻止操作、请求审批、增强其安全性或记录操作。其阻止并引导工作流还可以提供更安全的重试方式,供开发者执行。
公布的要求包括 Apple Silicon 上的 macOS,以及 x86_64 上的 macOS 或 Linux。目前尚不支持 Windows。明确列出的要求是至少 16 GB 内存、建议 24 GB 内存,以及 15 GB 可用磁盘空间。
流量数据仅供参考。