

持续资产发现与映射
梳理内部、外部、云端及第三方的风险暴露,包括子域名和 API 等未知资产;平台表示其资产映射会持续更新。
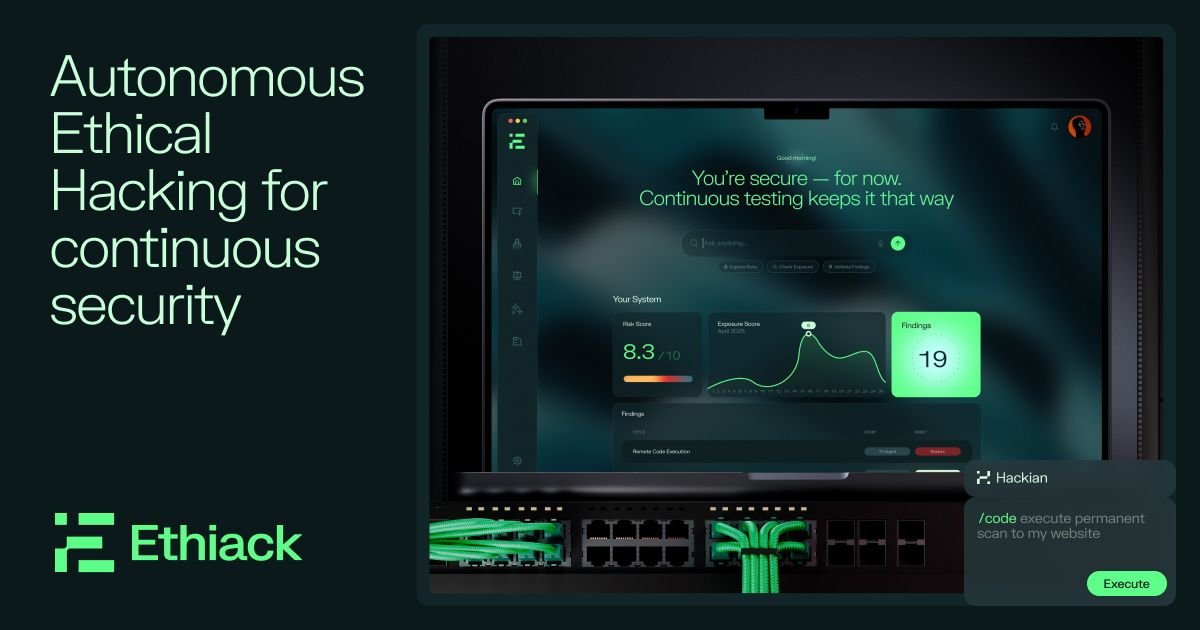
Ethiack 是一个用于持续攻击面测试和风险暴露验证的进攻性安全平台。其 Hackian 智能体 AI 引擎可梳理资产、执行攻击场景并尝试利用漏洞,帮助团队区分已确认、可采取行动的风险与未经验证的扫描结果。已确认的问题附有漏洞利用证明和修复建议。该平台还支持按需渗透测试、持续测试、基于风险的漏洞管理,以及映射至指定框架的合规报告。
梳理内部、外部、云端及第三方的风险暴露,包括子域名和 API 等未知资产;平台表示其资产映射会持续更新。
Hackian 可执行攻击场景并串联攻击路径;平台将测试描述为持续进行,并可由代码推送、基础设施变更或新知识触发。
通过尝试利用漏洞来验证发现的问题,并为已确认的风险提供漏洞利用证明,帮助团队判断哪些漏洞需要采取行动。
展示已验证风险的影响和缓解步骤,帮助团队决定优先处理哪些问题,而非仅依赖通用的严重性评分。
生成面向审计的报告,并将已验证的风险映射至 NIS2、DORA、ISO 27001、SOC 2 和 PCI DSS 等框架。
提供按需 Web 应用和 API 渗透测试,以及持续的平台测试;定价页面介绍了报告、复测和跨资产安全测试。
安全团队可通过持续发现功能识别已知及此前未知的外部资产,包括子域名、API 和第三方风险暴露,并查看不断更新的攻击面映射。
面对大量扫描告警的团队,可利用漏洞利用验证及相关证明,将调查和修复工作集中于已确认的风险。
组织可在代码推送或基础设施变更时触发测试,检查环境变化是否带来可被利用的风险暴露。
合规与安全团队可按需生成报告,并使用映射至 ISO 27001、SOC 2、PCI DSS、NIS2 和 DORA 等框架的漏洞证据。
需要在限定时间内完成评估的组织,可申请按需 Web 应用或 API 渗透测试,并获取面向合规的报告和复测服务。
平台介绍的测试范围涵盖内部、外部、云端及第三方资产。按需渗透测试服务明确列出了 Web 应用和 API;更广泛的覆盖范围取决于所选方案。
Hackian 会尝试利用漏洞,为已确认的风险提供漏洞利用证明,并给出优先级排序和修复建议。
可以。除按需渗透测试外,Ethiack 还介绍了持续测试,以及与代码推送、基础设施变更或新知识相关的事件驱动测试。
网站列出了 NIS2、DORA、ISO 27001、SOC 2 和 PCI DSS,用于映射已验证的风险并生成面向合规的报告。
定价页面列出了 AI 与道德黑客测试、Web 应用和 API 测试、黑盒或灰盒测试、可供审计使用的报告、修复建议,以及不限次数的复测。
流量数据仅供参考。

saucelabs.com
Sauce Labs 是面向 Web 和移动应用的持续测试云,支持浏览器、设备、视觉及 AI 辅助测试。

www.replay.io
Replay QA 是一个代理式 Web 应用测试平台,提供自动化安全扫描,用于渗透测试、验证身份验证流程、捕获运行时证据,并生成帮助团队修复安全及其他软件缺陷的报告。

escape.tech
AI-powered discovery, application testing, and pentesting for security teams

testim.io
Testim 面向 Web、移动端和 Salesforce 应用,支持录制操作流程、编辑测试步骤、添加结果验证并运行端到端测试。

reflect.run
无代码 AI 辅助测试,覆盖 Web、移动端和 API。

qodex.ai
持续测试平台,让工程、QA 和安全团队在 PR 与部署中运行真实场景