
Análisis de repositorios y archivos
Sube código o conecta un enlace de repositorio y ejecuta análisis automatizados cuando el código se actualice. Esto permite realizar comprobaciones de seguridad continuas en lugar de revisiones puntuales.

Plataforma web de seguridad para contratos inteligentes que analiza código Solidity, repositorios y referencias de contratos, ayuda a detectar vulnerabilidades, generar informes de auditoría y compartir resultados.
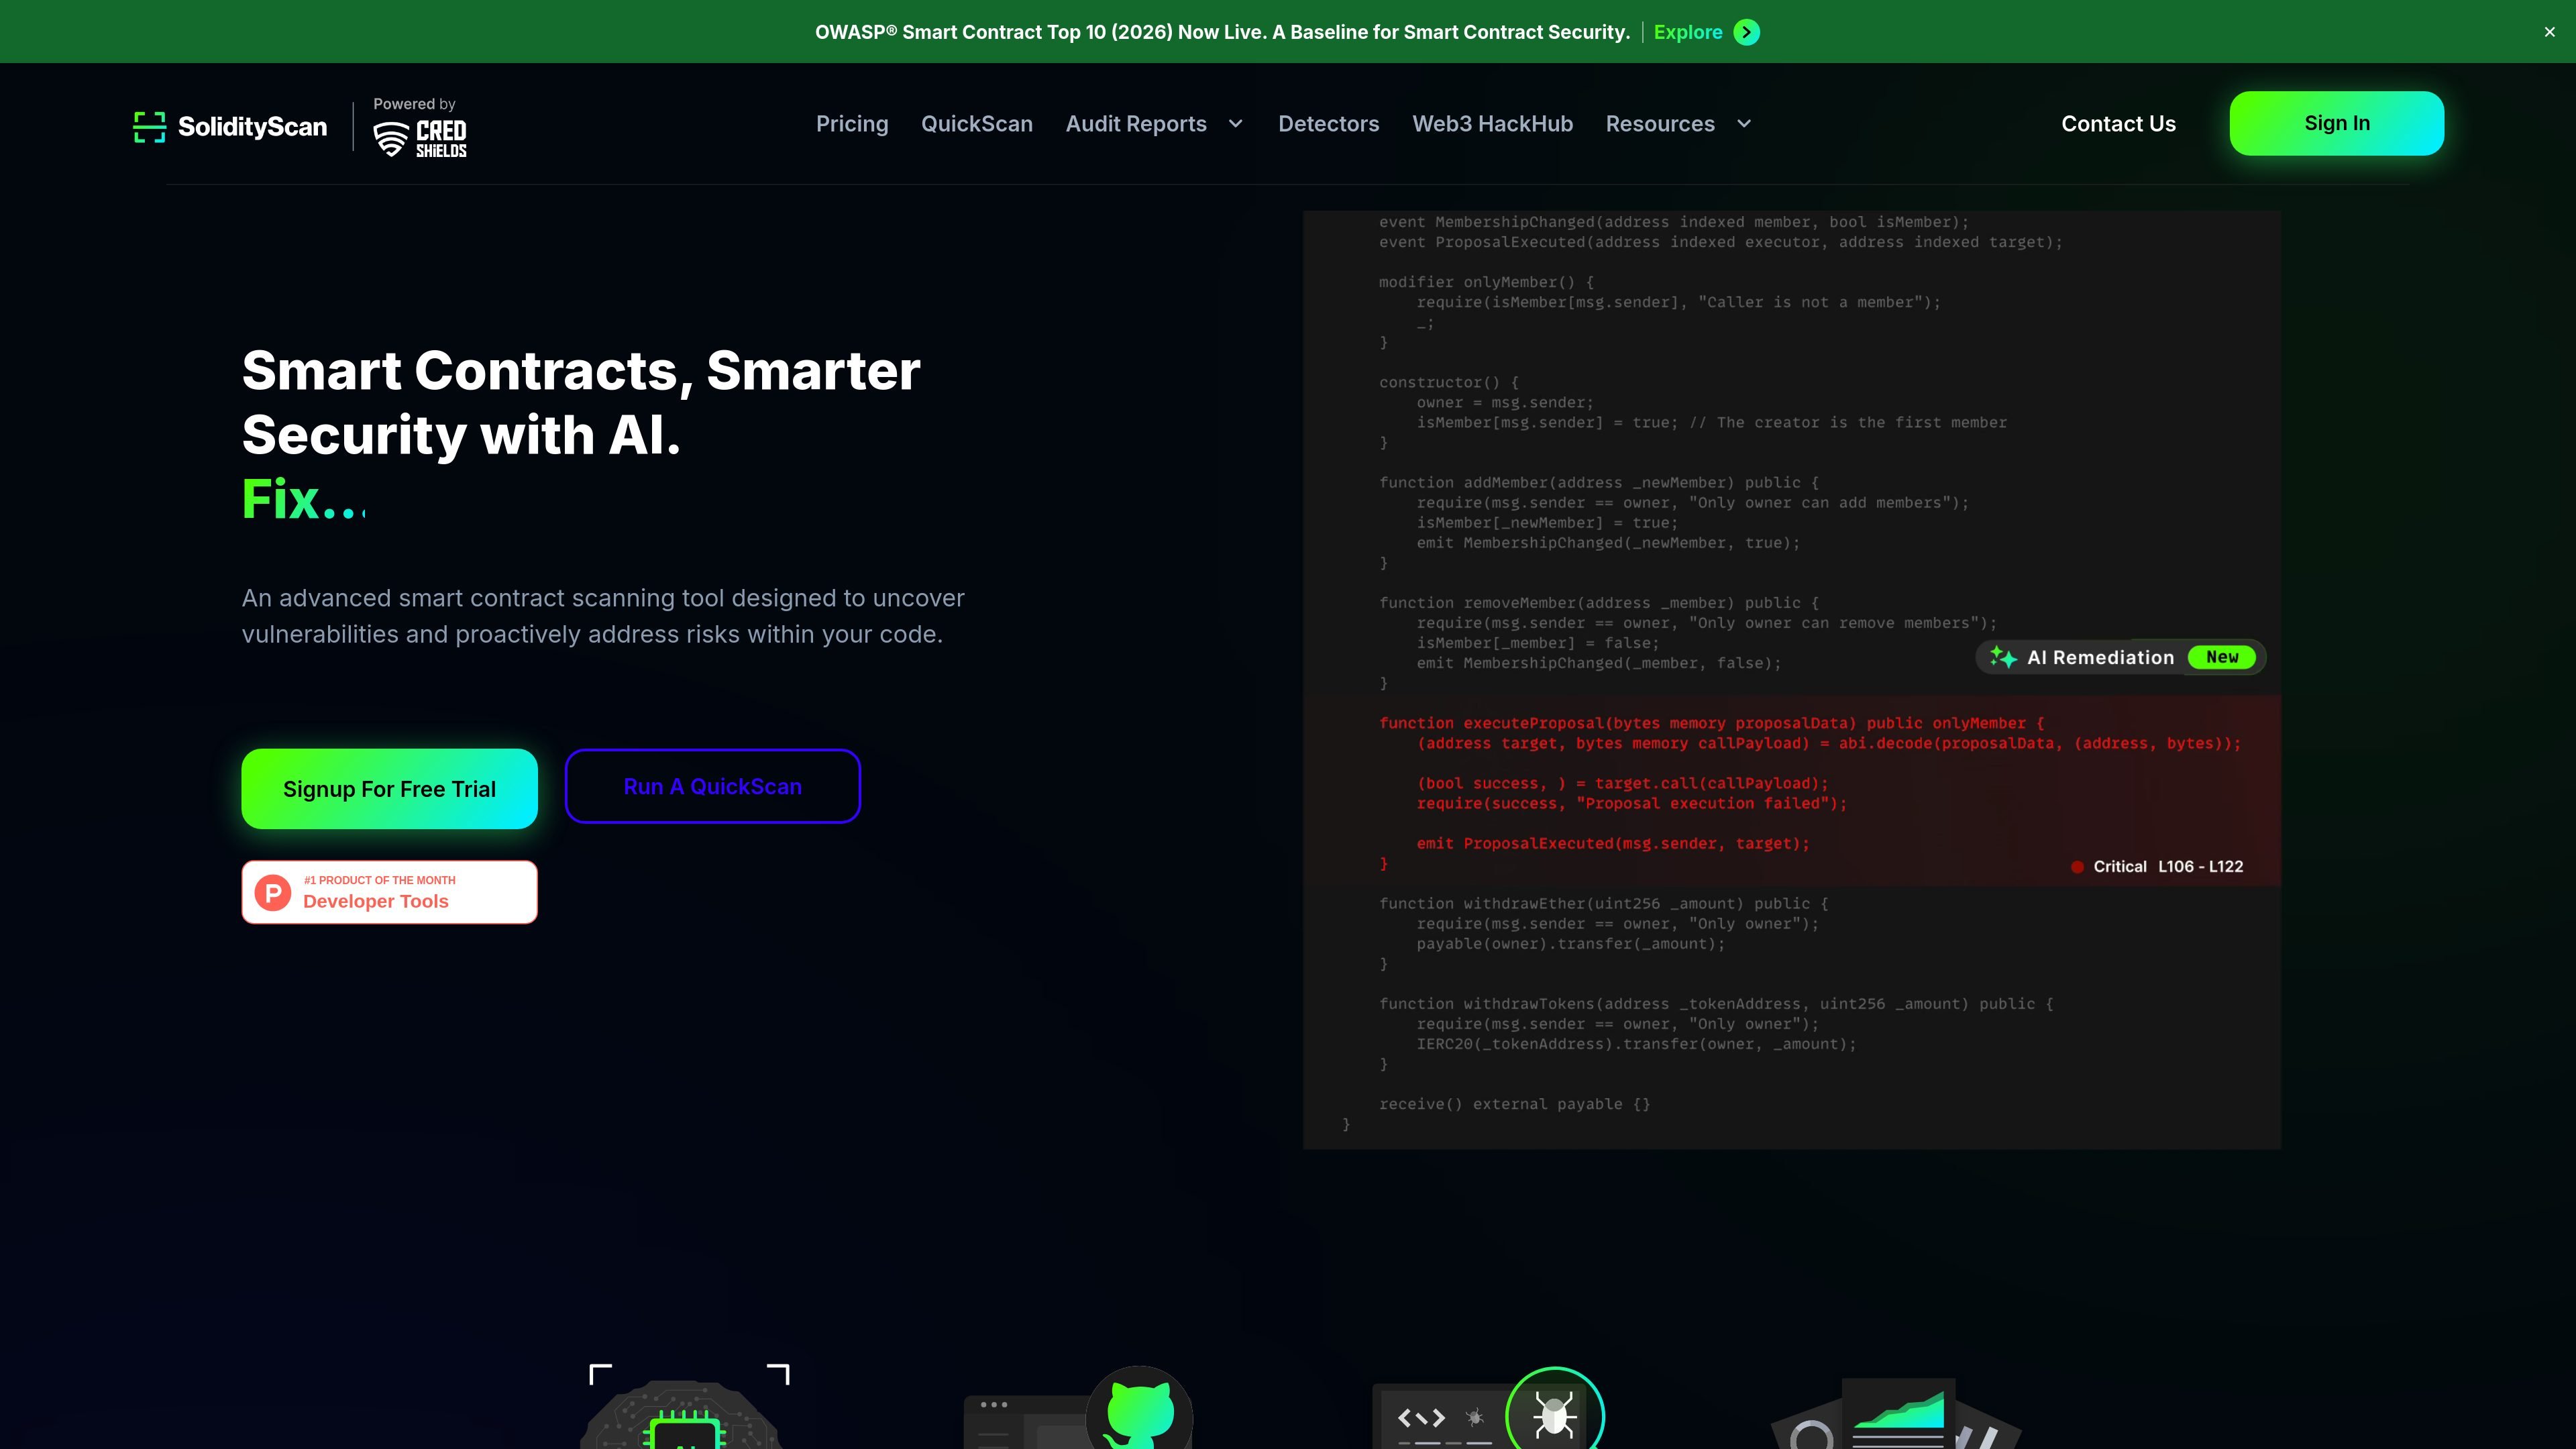
SolidityScan es un escáner de vulnerabilidades de contratos inteligentes y una herramienta de auditoría creada para proyectos Web3. Analiza código Solidity, repositorios y referencias de contratos desplegados para identificar problemas de seguridad, generar informes de auditoría y ofrecer orientación para su corrección.
El producto está dirigido a desarrolladores, equipos de seguridad y organizaciones que necesitan comprobaciones automatizadas de contratos, además de publicación de informes y colaboración en equipo. Sus páginas públicas destacan la compatibilidad con múltiples cadenas, una amplia cobertura de detectores e integraciones con GitHub, Slack, GitHub Actions y otras herramientas de blockchain.
Sube código o conecta un enlace de repositorio y ejecuta análisis automatizados cuando el código se actualice. Esto permite realizar comprobaciones de seguridad continuas en lugar de revisiones puntuales.
El producto indica que admite Ethereum, Polygon, Avalanche, Binance y más cadenas EVM, mientras que QuickScan amplía el análisis a una amplia variedad de protocolos compatibles.
SolidityScan indica que puede identificar más de 700 detectores de vulnerabilidades en 84 categorías de ataque, incluida la cobertura de SCWE, fallos lógicos, configuraciones incorrectas y problemas de optimización de gas.
La herramienta genera informes de auditoría, incluidos flujos de auditoría autopublicada, verificada, KYC y manual; la página de precios menciona la exportación a PDF y el historial de informes.
Las fuentes describen sugerencias de corrección basadas en AI, incluidas propuestas de código personalizadas e indicaciones sobre problemas para ayudar a los usuarios a interpretar y solucionar los hallazgos.
Los usuarios pueden invitar a compañeros, colaborar en proyectos y conectar GitHub y Slack para activar análisis y recibir alertas. La página de precios también incluye GitHub Actions y acceso a una API privada en los planes de pago.
Analiza un archivo o repositorio de Solidity antes del despliegue para detectar vulnerabilidades, problemas de gas y otras debilidades al principio del proceso de lanzamiento.
Usa QuickScan para realizar un análisis sencillo de amenazas y una comprobación de rug pull en una dirección de contrato, un repositorio de Git o un archivo subido cuando necesites una primera revisión rápida.
Publica un informe de auditoría autopublicado, verificado, KYC o manual cuando necesites un registro compartible para partes interesadas, socios o inversores.
Conecta GitHub y Slack para que los análisis se ejecuten cuando cambien los repositorios y las alertas lleguen al equipo en tiempo real.
Usa la cobertura de vulnerabilidades y los resultados de puntuación como capa de investigación o apoyo para equipos de seguridad que quieran una visión estructurada de los problemas antes de una auditoría manual más profunda.
SolidityScan se presenta como un escáner de vulnerabilidades de contratos inteligentes y una herramienta de auditoría. Admite análisis automatizados, informes de auditoría detallados y flujos de publicación de informes para distintas necesidades de revisión.
La fuente muestra un flujo de análisis rápido que puede comenzar con una dirección de blockchain, un repositorio de Git o un archivo Solidity subido, y después devolver un informe de análisis conciso en cuestión de segundos.
La página de precios muestra planes de pago y una opción de prueba con dos análisis gratuitos al registrarse. Los planes incluyen opciones bajo demanda, mensuales, anuales y empresariales.
Sí. La página de inicio indica que los usuarios pueden invitar a miembros del equipo para ver o editar proyectos, y la página de precios incluye planes y opciones de asistencia orientados a equipos.
La fuente muestra compatibilidad con Ethereum, Polygon, Avalanche, Binance y otras cadenas EVM, además de integraciones como GitHub, Slack, GitHub Actions, Remix, Blockscout y otras.
Los datos de tráfico son solo como referencia.
corgea.com
Plataforma de seguridad de aplicaciones que detecta, prioriza y corrige vulnerabilidades en código, paquetes, infraestructura y contenedores, integrada en los flujos de desarrollo.

nunu.ai
Plataforma de agentes de IA para automatizar pruebas de juegos y flujos de control de calidad mediante tareas de extremo a extremo en dispositivos reales, con paneles e informes para revisar los resultados.

docketqa.com
Docket es una plataforma de pruebas de control de calidad impulsada por IA para móviles, web, escritorio, iOS y Android. Ayuda a validar flujos críticos, reducir pruebas inestables y detectar regresiones mediante automatización de extremo a extremo centrada en la visión.

ragas.io
Marco de código abierto para probar y evaluar aplicaciones de LLM, generar datos sintéticos de evaluación, medir su calidad y supervisar su comportamiento en producción.

testsigma.com
Testsigma es una plataforma de pruebas con IA y confianza en las versiones que ayuda a los equipos de ingeniería y QA a relacionar los cambios de código con la cobertura de pruebas, automatizar la ejecución y tomar decisiones de lanzamiento con señales más claras.

rainforestqa.com
Plataforma de automatización de pruebas con IA y sin código para crear, mantener y ejecutar pruebas de extremo a extremo, integrada con flujos de trabajo CI/CD y con menos mantenimiento manual.