Koreshield logo

Koreshield

Freemium
Visitar

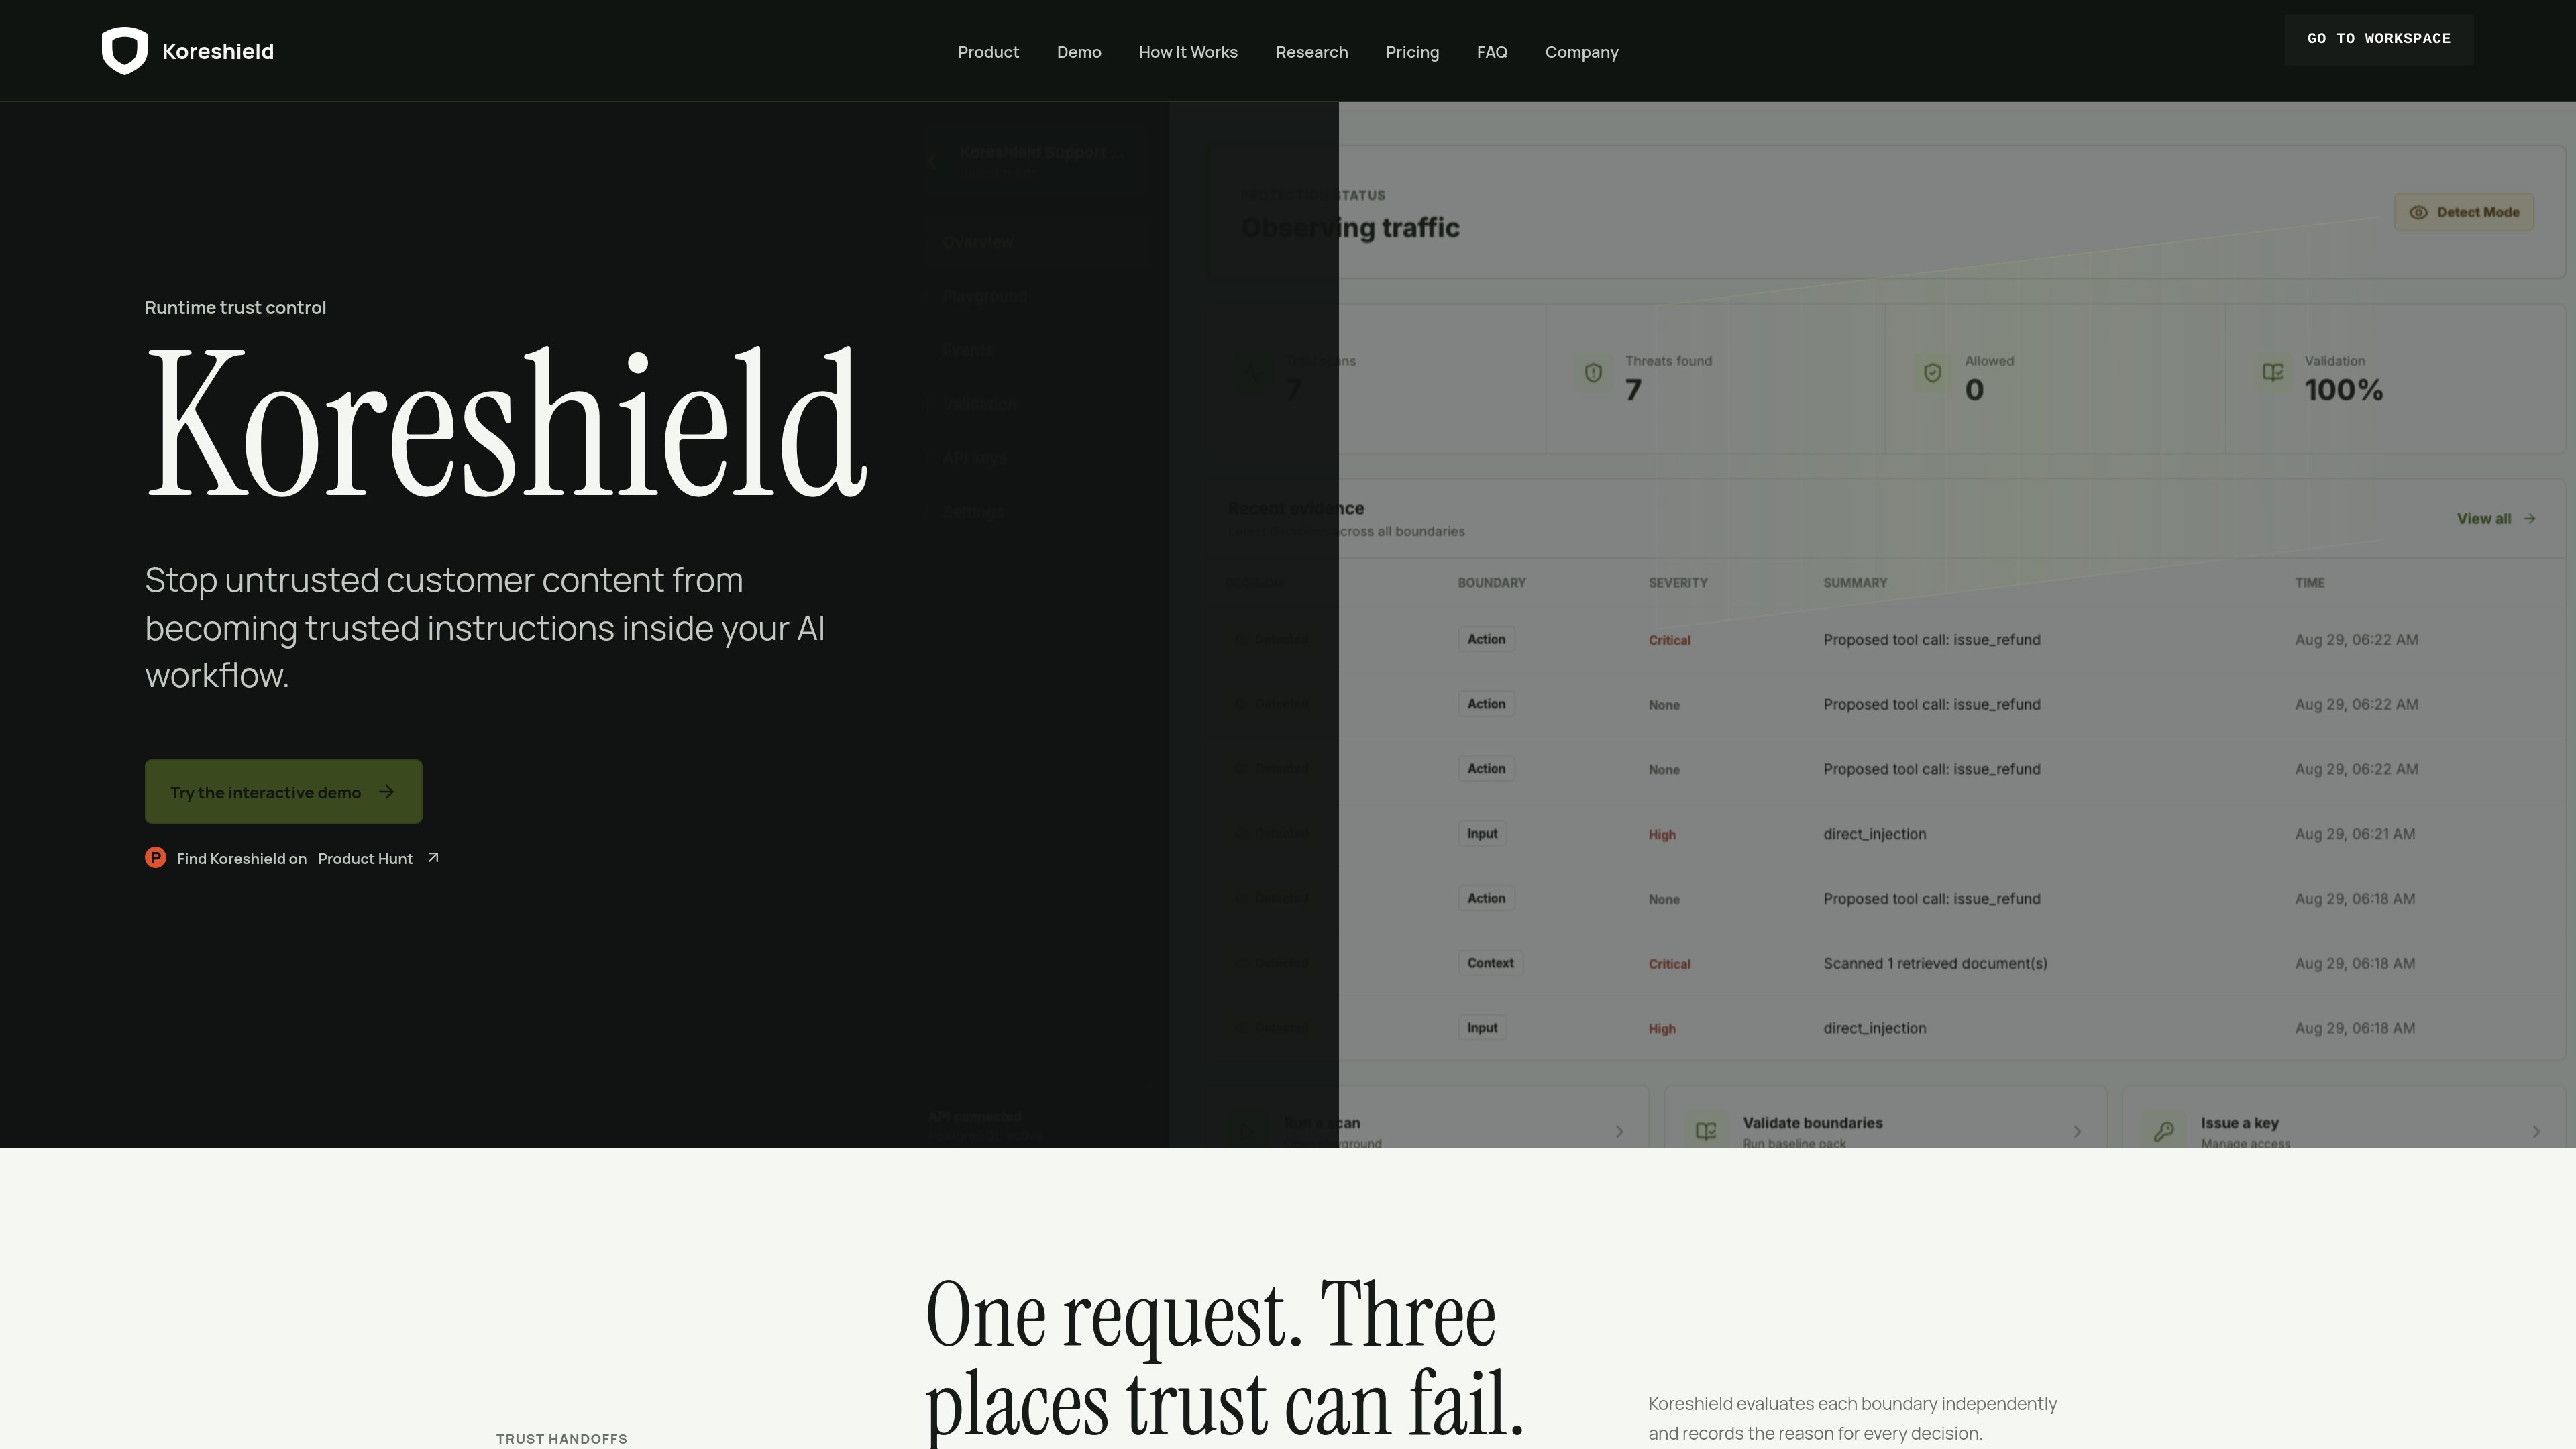
Koreshield es una capa de seguridad en tiempo de ejecución y evidencia para flujos de soporte de IA: verifica entradas, contexto recuperado y acciones de herramientas antes de que se conviertan en comportamiento confiable del modelo o acciones operativas.

¿Qué es Koreshield?

Koreshield es una capa de seguridad en tiempo de ejecución y evidencia para aplicaciones de soporte al cliente basadas en IA. Inspecciona las entradas controladas por el cliente, el contexto recuperado y las acciones de herramientas propuestas antes de que se conviertan en contexto confiable del modelo o comportamiento operativo.

Los equipos pueden comenzar en modo de detección junto al tráfico representativo, revisar las decisiones y la evidencia, y habilitar la aplicación de políticas solo después de comprender los falsos positivos, los casos no detectados, la latencia y el comportamiento de respaldo. Koreshield complementa la autorización de la aplicación y no reemplaza los controles de identidad, inquilino, aprobación ni reglas de negocio.

¿Qué puede hacer Koreshield?

Tres comprobaciones de límites de confianza

Analiza los mensajes de los clientes antes de la ejecución del modelo, los documentos o fragmentos seleccionados antes del ensamblaje del prompt y las llamadas a herramientas propuestas antes de su ejecución.

Modos de detección y aplicación

Usa el modo de detección para registrar amenazas sin interrumpir el tráfico y, después, el modo de aplicación para detener las solicitudes que infrinjan la política cuando el comportamiento de respaldo esté preparado.

Evidencia de las decisiones

Devuelve y conserva detalles operativos de las decisiones, como resultado, gravedad, confianza, indicadores, modo, tiempos y un registro de la solicitud para su revisión.

Integración de API del lado del servidor

Crea una clave de análisis del lado del servidor y llama a los endpoints documentados para comprobar entradas, contexto recuperado y acciones propuestas. Se proporcionan ejemplos para JavaScript, Python y cURL.

Validación antes del lanzamiento

Prueba casos de soporte representativos, benignos y adversariales, y revisa los casos no detectados, los falsos positivos, la latencia, el comportamiento de las respuestas bloqueadas y la utilidad de la evidencia antes de aplicar políticas.

Opciones de planes alojados

Los planes alojados Starter y Growth contabilizan las solicitudes protegidas, mientras que Enterprise se configura según los requisitos personalizados de volumen, implementación, identidad, retención, exportación de evidencia y soporte.

Casos de uso

“Filtrado de entradas del chat de soporte”

Una aplicación de soporte puede analizar el mensaje de un cliente antes de que entre en la conversación con el asistente, ayudando al equipo a identificar instrucciones no confiables o contenido sospechoso en el primer límite del flujo de trabajo.

“Protección de RAG y bases de conocimiento”

Los equipos pueden analizar notas de tickets, fragmentos de CRM, documentos u otros fragmentos recuperados seleccionados antes del ensamblaje del prompt para identificar inyección indirecta de prompts y afirmaciones falsas de autoridad.

“Revisión de acciones antes de la ejecución”

Un flujo de trabajo de agente puede enviar un reembolso propuesto, un cambio de cuenta, una exportación de datos o una transferencia, junto con su contexto de autorización, antes de ejecutar la llamada a la herramienta.

“Lanzamiento medido en producción”

Un equipo que prepara un flujo de soporte de IA puede ejecutar Koreshield en modo de detección junto al tráfico en vivo, comparar las decisiones con el comportamiento esperado e introducir la aplicación de políticas con un mecanismo de respaldo definido para clientes y operadores.

Preguntas frecuentes

¿Koreshield requiere reemplazar al proveedor del modelo?

No. La aplicación puede añadir un análisis directo antes de la llamada al proveedor o usar una ruta de proxy protegida cuando se ajuste a su arquitectura.

¿Qué contiene una decisión de Koreshield?

Una decisión puede indicar si la solicitud se permite, se detecta o se bloquea, junto con la gravedad, la confianza, los indicadores, el modo, los tiempos y un registro del evento para su revisión.

¿Cómo debería comenzar un equipo una integración?

Crea una clave de análisis del lado del servidor, elige un límite de confianza, ejecuta el modo de detección con tráfico representativo y aplica políticas solo después de comprender los falsos positivos, los casos no detectados, la latencia y el comportamiento de respaldo.

¿Koreshield reemplaza un WAF o un sistema de autorización?

No. Se centra en los límites de confianza de los flujos de trabajo de IA, en lugar de actuar como un WAF general, un proveedor de identidad, una puerta de enlace de API o un reemplazo de la autorización de la aplicación.

¿Qué incluye la evaluación pública?

Los nuevos clientes que cumplan los requisitos pueden usar una evaluación de siete días sin tarjeta. Incluye 10.000 solicitudes protegidas, una clave de API y un límite de 20 solicitudes por minuto.

Datos rápidos

Categoría
Seguridad de IA
Usuarios principales
Equipos que operan o preparan flujos de soporte al cliente basados en IA
Límites de confianza
Entradas del cliente, contexto recuperado y acciones propuestas
Integración
API del lado del servidor con ejemplos documentados para JavaScript, Python y cURL
Precios alojados
Starter £20/mes; Growth £99/mes; Enterprise personalizado
Evaluación
7 días, sin tarjeta, 10.000 solicitudes protegidas, 1 clave de API y 20 solicitudes por minuto

Análisis de tráfico de Koreshield

Los datos de tráfico son solo como referencia.

Valoración del dominio
15

Alternativas a Koreshield

CybeDefend logo

CybeDefend

www.cybedefend.com

CybeDefend es una plataforma de seguridad de código diseñada para flujos de trabajo de programación con IA. Su capa VibeDefend revisa los prompts de los agentes y los diffs, aplica reglas de proyecto y de negocio, protege frente a acciones riesgosas y combina análisis de código, dependencias, secretos, infraestructura y CI/CD antes de una pull request.

GitKraken logo
GitKraken

gitkraken.com

Suite de herramientas Git para desarrolladores y equipos, con flujos visuales, contexto en el IDE, integración con Jira y funciones asistidas por IA en Windows, Mac y Linux.

Braintrust logo

Braintrust

braintrust.dev

Plataforma de observabilidad de IA para rastrear el comportamiento en producción, evaluar modelos y detectar regresiones antes de que lleguen a los usuarios.

GitHub Next logo
GitHub Next

githubnext.com

GitHub Next es el sitio de investigación de GitHub para crear prototipos de futuras herramientas y flujos de trabajo de desarrollo de software, incluida la automatización de repositorios mediante lenguaje natural en GitHub Actions.

Agent Plugin Marketplace logo

Agent Plugin Marketplace

www.cosmicjs.com

Un marketplace para instalar plugins de proveedores en el agente Cosmic responsable de una tarea. Está pensado para equipos que utilizan agentes Cosmic, herramientas MCP y flujos de trabajo relacionados con contenido u operaciones.

Liveblocks logo

Liveblocks

liveblocks.io

Infraestructura en tiempo real para crear aplicaciones colaborativas y flujos de trabajo asistidos por IA.