
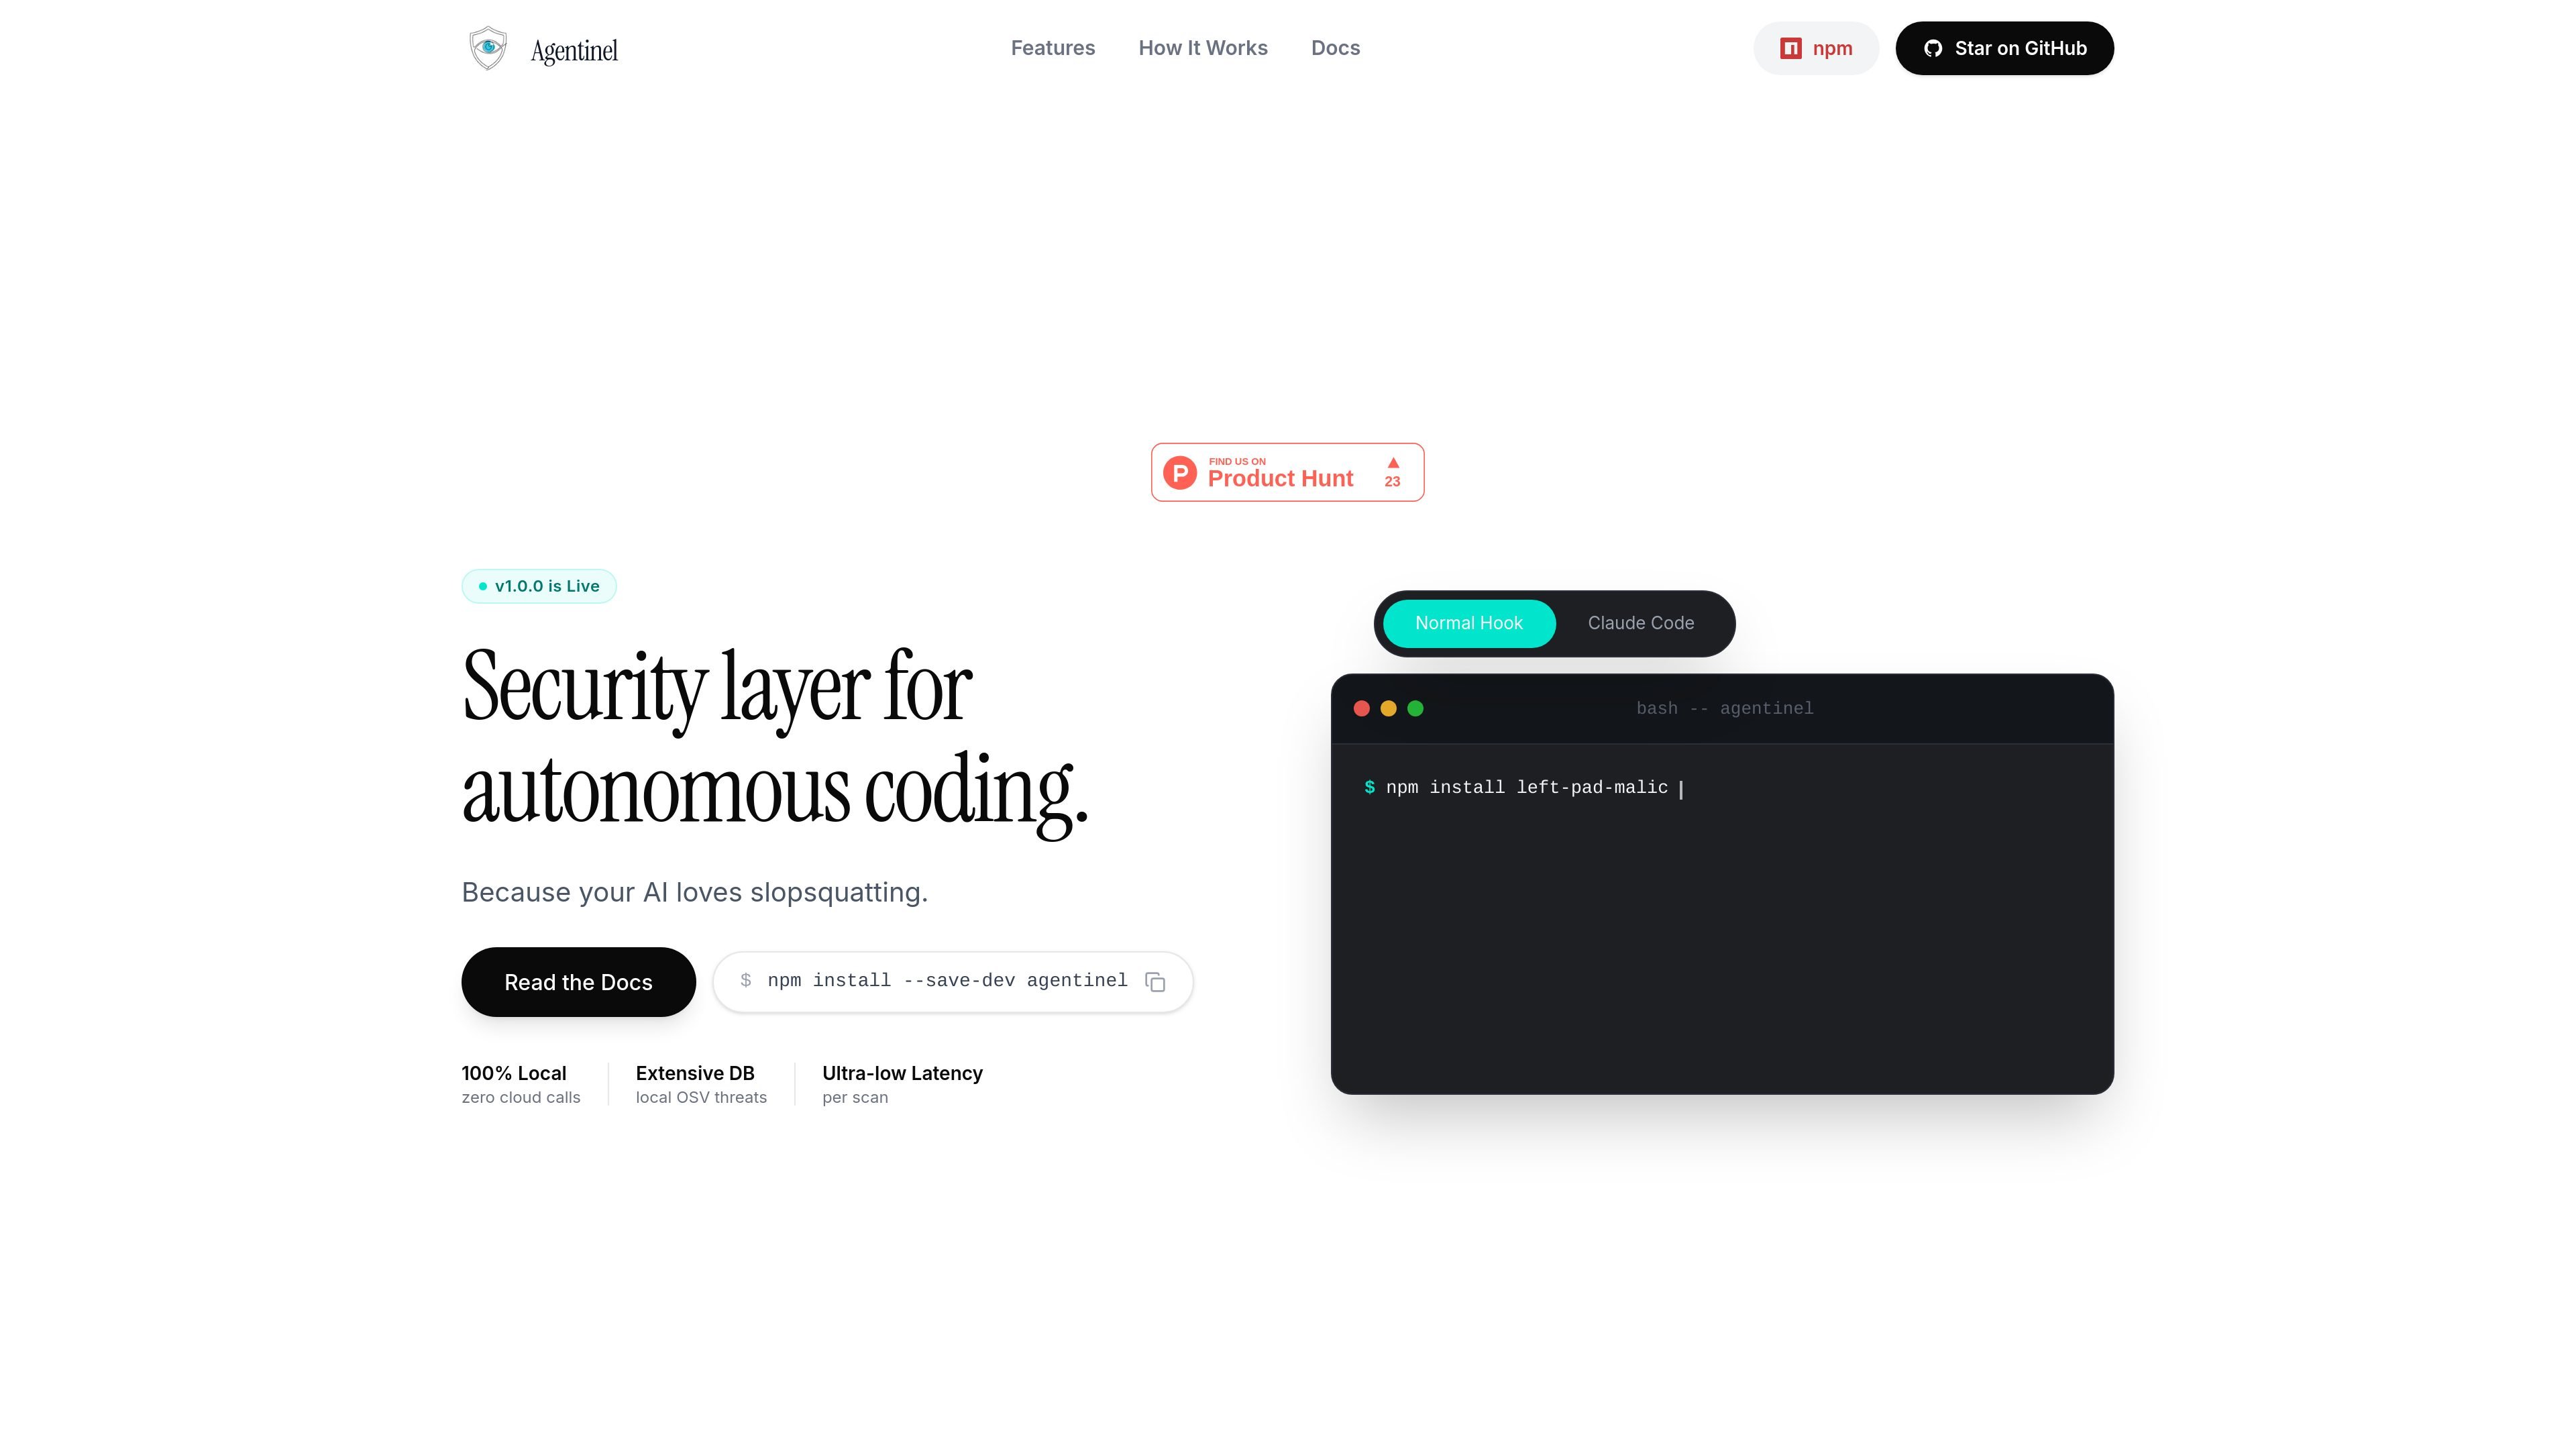
Intercepta las solicitudes de instalación antes de ejecutarlas
Agentinel se registra como un hook de estilo PreToolUse para que el comando de shell propuesto por el agente se compruebe antes de ejecutarse.

Capa de seguridad local que verifica las instalaciones de npm antes de ejecutarlas y bloquea paquetes sospechosos sin enviar datos a la nube.
Agentinel es una barrera de seguridad que se ejecuta localmente para flujos de trabajo de programación autónoma. Se sitúa entre un agente de programación con IA y el gestor de paquetes, de modo que los comandos de instalación se pueden comprobar antes de que npm los ejecute, lo que ayuda a detectar nombres de paquetes alucinados o maliciosos en el desarrollo asistido por agentes.
El producto está dirigido a desarrolladores que utilizan herramientas como Claude Code, GitHub Copilot CLI, OpenAI Codex CLI o Gemini CLI. Según el sitio web, se ejecuta completamente en el dispositivo, utiliza una base de datos OSV integrada junto con comprobaciones heurísticas y devuelve al agente un motivo estructurado cuando se bloquea un paquete.
Agentinel se registra como un hook de estilo PreToolUse para que el comando de shell propuesto por el agente se compruebe antes de ejecutarse.
Comprueba el paquete solicitado frente a una copia local integrada de la base de datos OSV y aplica reglas heurísticas para detectar slopsquatting y nombres de paquetes alucinados.
Cuando se bloquea un paquete, la herramienta devuelve una carga JSON estructurada al agente para que pueda entender qué falló y por qué.
La documentación describe un diseño de apertura ante errores: si el análisis no puede completarse debido a un error interno, la instalación puede continuar con una advertencia.
Todas las comprobaciones se ejecutan en el dispositivo sin llamadas de red durante el análisis, lo que mantiene los nombres de los paquetes y la actividad de análisis en el equipo.
El sitio indica que puede analizar árboles de dependencias y actuar como una barrera en flujos de trabajo de CI o CD mediante la comprobación de manifiestos antes del despliegue.
Utiliza Agentinel cuando un asistente de programación con IA propone un comando npm install y quieras detener nombres de paquetes alucinados o relacionados con slopsquatting antes de que lleguen al disco.
Utilízalo en el desarrollo local cuando quieras que las comprobaciones de paquetes se realicen sin enviar telemetría ni datos de análisis a un servicio en la nube.
Utilízalo con agentes de CLI autónomos para que las instalaciones bloqueadas se expliquen al modelo y este pueda probar automáticamente un comando más seguro.
Utiliza el análisis local y las comprobaciones de manifiestos en canalizaciones de CI/CD para controlar compilaciones o despliegues antes de introducir un paquete arriesgado.
Agentinel se instala como un paquete local y se sitúa entre un agente de programación con IA y el gestor de paquetes. La documentación lo describe como una herramienta sin configuración que se ejecuta completamente en el dispositivo, sin necesidad de cuenta, clave de API ni llamadas de red durante el análisis.
Intercepta las decisiones de instalación de paquetes de los agentes de programación autónomos antes de que npm las ejecute. La documentación menciona compatibilidad con entornos de ejecución de agentes como Claude Code, GitHub Copilot CLI, OpenAI Codex CLI y Gemini CLI, mediante sus hooks o eventos previos a la ejecución.
Cuando se marca un paquete, Agentinel lo bloquea, registra el motivo y devuelve una carga estructurada al agente para que este pueda ajustar su siguiente acción. La página principal también describe el comportamiento de los modos de advertencia y estricto.
Agentinel está diseñado para permitir la ejecución si se producen errores. Si no puede analizar un paquete debido a un error interno o a una base de datos dañada, permite que la instalación continúe y registra una advertencia en lugar de interrumpir silenciosamente el flujo de trabajo.
La documentación describe Agentinel como una barrera de seguridad local para agentes de programación con IA, no como una plataforma de gestión de equipos. La fuente no describe paneles compartidos, cuentas ni gestión centralizada de políticas.
Los datos de tráfico son solo como referencia.

www.phinq.co
Phinq es una capa de gobernanza en tiempo de ejecución de código abierto para agentes de IA. Intercepta sus llamadas a herramientas, clasifica el riesgo y pausa las acciones de mayor riesgo para obtener aprobación humana antes de ejecutarlas.
www.privent.ai
Capa de seguridad en tiempo de ejecución para agentes de IA que protege datos sensibles en flujos de n8n y supervisa el uso de herramientas de IA en toda la organización.

leeroo.com
Uniforge es el motor de contexto empresarial de Leeroo para agentes de IA y las personas que trabajan con ellos. Conecta sistemas internos, enriquece registros con datos web, verifica la calidad de los datos y crea modelos de ML en la nube del cliente.

codeant.ai
Plataforma de revisión de código con IA, análisis de seguridad y pruebas de penetración agénticas para detectar vulnerabilidades antes de la entrega.
sourcery.ai
Sourcery es una herramienta de revisión de código con IA para GitHub, GitLab y flujos de trabajo en el IDE. Ayuda a los equipos a revisar solicitudes de incorporación de cambios, buscar problemas de seguridad y recibir comentarios antes durante el desarrollo.

hacktron.ai
Revisión de código con IA y seguridad de aplicaciones para detectar vulnerabilidades explotables en solicitudes de incorporación de cambios y cambios relacionados, con contexto del repositorio, hallazgos integrados y ciclos de feedback antes del lanzamiento.